セキュリティ認証制度の運用を、20年ぶりに変える|米国FedRAMPの潮流と、SCS評価制度に必要な「継続的監査」
講演内容
SCS評価制度は、日本のサプライチェーン全体のセキュリティ水準を引き上げる制度です。
一方で、セキュリティ認証制度の運用・監査の仕組みは20年間大きく変わっていません。
本講演では、ISMS認証・Pマークの取得・運用支援および評価機関の実務に携わる立場から、制度を形骸化させないための「運用」の論点を整理します。
あわせて米国FedRAMPで進む継続的監査(Continuous Audit)の潮流を紹介し、認証取得後も続くセキュリティガバナンスのあり方を考えます。
登壇者
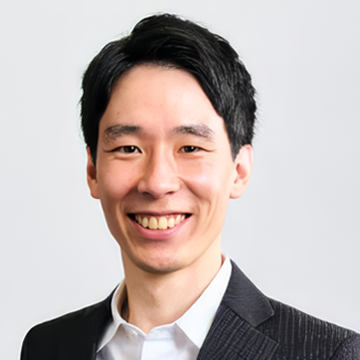
SecureNavi株式会社
代表取締役 CEO
井崎 友博 氏
Profile
大学卒業後、セキュリティコンサルティング企業にて、大手から中小企業まで数多くの情報セキュリティ体制構築プロジェクトを手掛ける。
その後、テック系スタートアップ企業にて、Webエンジニアとしてプロダクト開発を行う傍ら、新規事業開発やアライアンスなどの幅広い業務を経験し、2020年にSecureNavi株式会社を創業。ISOの国内小委員会(SC27/WG1)の委員も務める。