フロンティアAIの脅威は2種類、対策も異なる。対策ロードマップはもう作りましたか


- ありがとうございます!
- いいね!した記事一覧をみる
会員(無料)になると、いいね!でマイページに保存できます。
2026年4月、Anthropic社はAI「Claude Mythos Preview」を発表した。同社によれば、同モデルは脆弱性発見や攻撃コード生成で極めて高い能力を示した。これを受け金融庁・日本銀行は同年5月22日、全国の金融機関等に9項目の緊急対応を「概ね1カ月程度を目途」に実施するよう要請した。あなたの組織の対応は、どこまで進んでいるか。
2種類の脅威に対して、今こそ求められる「対策ロードマップ」
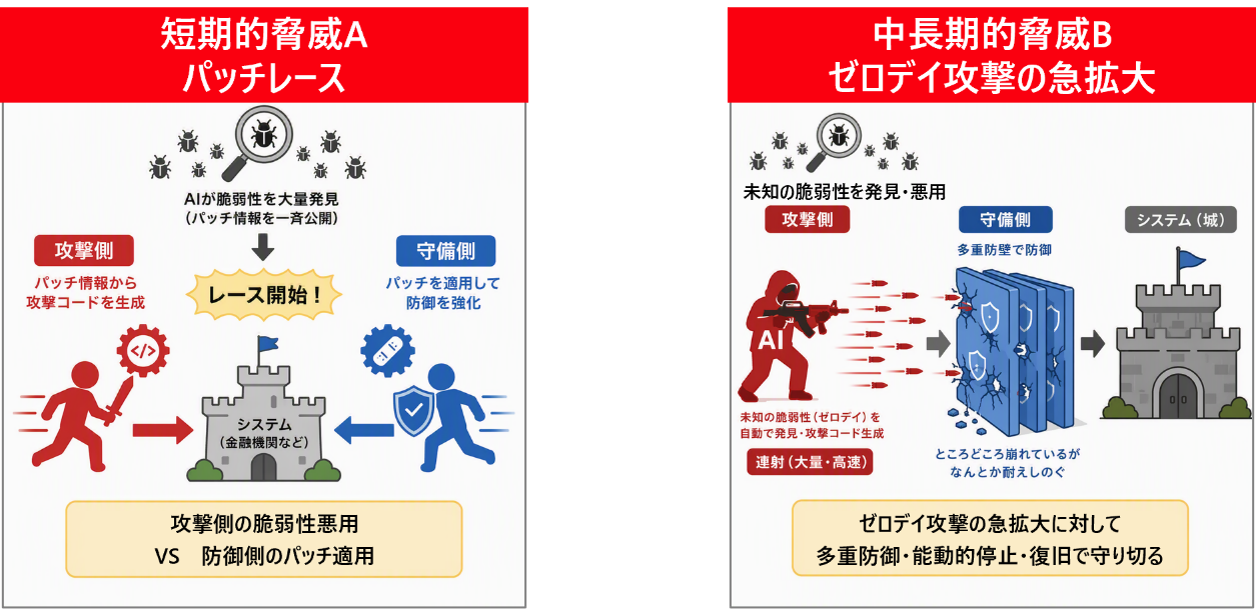
多くの金融機関が今、パッチ適用の嵐の中にいる。AIによる脆弱性発見の加速により、現場は急増するパッチ対応に追われている。防御側は攻撃側より先手を打たなければならない。これが短期的脅威「パッチレース」だ。
だがフロンティアAIがもたらす脅威は、もう1つある。AIは未知の脆弱性発見と攻撃自動化を加速し、従来型防御の限界を突いてくる。これが中長期的脅威「ゼロデイ攻撃の急拡大」だ。
この2つは性質が根本的に異なる。2つの脅威にたいして、全く異なる防御が必要で、両方に備える必要がある。
短期的脅威「パッチレース」を制するためには、急増するパッチを自組織への影響度で優先順位をつけてマシンスピードで捌く仕組みを作るべきである。いつまでも従来型の定期メンテナンスを待ったパッチ適用では間に合わない。
中長期的脅威「ゼロデイ攻撃の急拡大」には、侵入を前提とした多層防御体制が必要だ。攻撃や障害が発生しても、重要業務を継続し、迅速に復旧できる仕組み作りが求められる。 問題は、多くの組織が短期的なパッチ対応に追われ、中長期的な備えが後回しになっている。しかし攻撃者はそのギャップを狙っている。
金融庁ガイドラインはNIST CSF 2.0に基づき、「統治・識別・防御・検知・対応・復旧」の6つの機能を体系的に整備することを求めている。個別対策の積み上げではなく、2種類の脅威を同時に視野に入れた包括的なロードマップが、今まさに経営判断として必要とされている。
あなたの組織に、そのロードマップはあるか。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
関連タグ
タグをフォローすると最新情報が表示されます