

- 2026/10/21 06:50 掲載
SCS評価制度(セキュリティ対策評価制度)とは何か? タイムズなど被害続出で大注目


「また個人情報が漏れたのか…」。タイムズカーや焼肉きんぐなど、日本企業で大規模な情報漏えいが相次いでいる。こうした中、企業が押さえておきたいのが、政府が導入を進める「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」だ。セキュリティ対策を★で評価する仕組みだが、「うちは関係ない」と考えるのは早い。実は、取得しないことで取引先から不利な扱いを受ける可能性もあるのだ。そこで本稿では、制度の概要や評価方法、取得費用、スケジュール、今から準備すべきことまで、基礎からわかりやすく解説する。
タイムズなど続々…日本企業が震える「サイバー攻撃の恐怖」
10月には「焼肉きんぐ」を運営する物語コーポレーションが、公式アプリの会員管理システムへの不正アクセスにより、約1,079万件の会員情報が漏えいしたと発表。宅配すし「銀のさら」などを展開するライドオンエクスプレスホールディングスも、最大約650万件の個人情報が漏えいした可能性を公表した。
これらの事案は、攻撃経路や被害状況こそ異なるものの、企業が保有する大量の情報が狙われている現状を浮き彫りにした。
さらに、攻撃の高度化も懸念されている。情報通信研究機構(NICT)は10月13日、公開されているスマートフォンアプリを解析し、接続先のサーバを攻撃する「A2B攻撃」について注意喚起した。AIの活用によってアプリの解析や脆弱性の発見が効率化され、攻撃対象が広がる可能性も指摘している。
ただし、前述の個別事件で生成AIが使われたと確認されたわけではない。攻撃の高度化に加え、企業が警戒すべきなのが、取引先や委託先を通じて被害が広がるリスクだ。
たとえば「銀のさら」などの事案では、登録者情報を保管するサーバの運営会社がランサムウェア攻撃を受けたと報告されている。これに伴い、公式サイトやアプリからの注文が停止するなど、実際の事業運営にも影響が及んだ。自社で直接管理していないシステムであっても、事故が起きれば顧客対応やサービス停止を迫られることがある。
こうしたリスクに対応するため、政府が導入を進めているのが「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」だ。
大注目「SCS評価制度」とは何か?
SCS評価制度とは、企業のセキュリティ対策を共通の基準で評価し、その実施状況を見えるようにする仕組みだ。経済産業省と内閣官房国家サイバー統括室が制度構築を進め、情報処理推進機構(IPA)が運営を担う。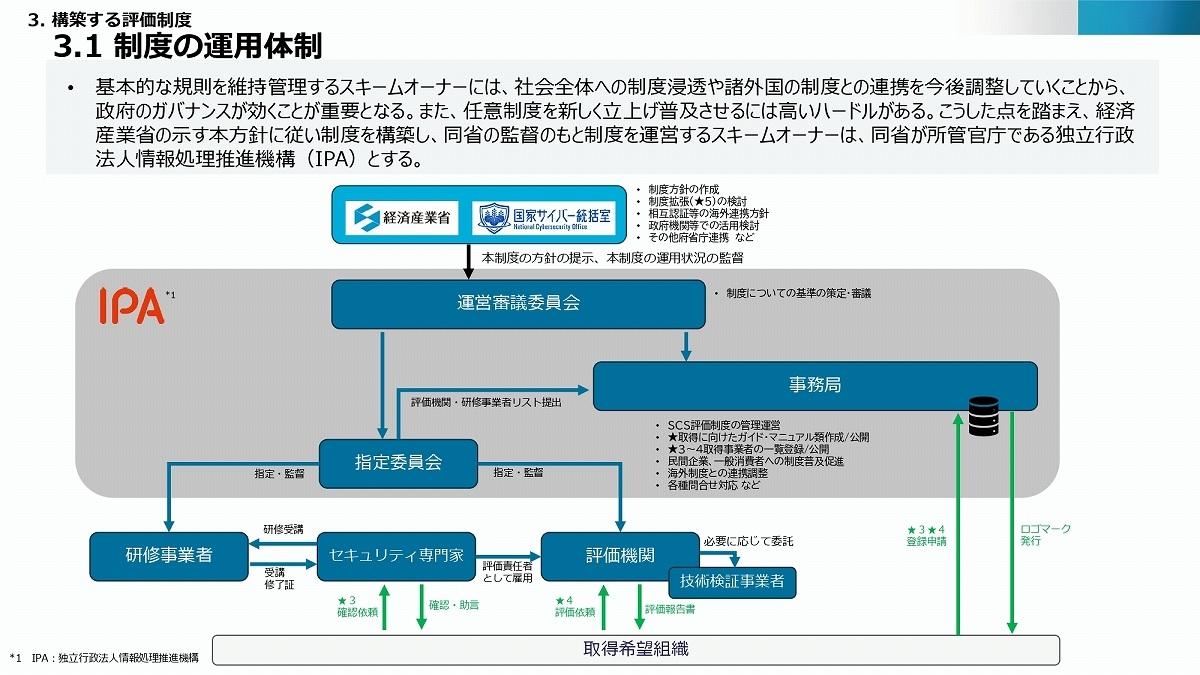
(出典:経産省・国家サイバー統括室 資料)
発注企業が取引先の対策水準を把握しやすくするとともに、受注企業にとっても、自社の対策状況を共通の基準で説明できるメリットがある。
2026年3月に公表された制度構築方針では、2026年度末ごろ(2027年1~3月ごろ)の申請受付開始を目指すとしている。ただし、制度運営基盤の整備状況などによって変更される可能性があり、開始日は確定していない。
では、SCS評価制度はどの企業に関係し、何を求める制度なのか。
SCS評価制度を「取得すべき理由」
まず知っておきたいのが、法律上は任意でも、企業間取引では対応を求められる可能性があるという点だ。対象として想定されるのは、サプライチェーンを構成する企業のIT基盤だ。大企業だけを対象とした制度ではなく、中堅・中小企業も関係する。取引先から業務を委託されている企業や、顧客情報・設計情報などを扱う企業も無関係ではない。
ただし、★の取得は義務ではない。法律によってすべての企業に取得を強制するものではなく、取得しなかっただけで行政処分を受ける制度でもない。
では、なぜ対応が必要になる可能性があるのか。
対応が必要な理由は、企業間取引の中で活用されることを想定しているからだ。たとえば、完成車メーカーが部品メーカーに業務を委託する際、一定のセキュリティ水準を求める場面が考えられる。その水準を示す共通の指標としてSCS評価制度が使われれば、部品メーカーは取得状況を説明する必要が生じる可能性がある。
もちろん、取得していなければ直ちに取引停止になるわけではない。どの段階の取得を求めるか、取得を契約条件とするかは、取引当事者の判断による。制度自体が取引を規制するものではない点は区別しておきたい。
OTは対象外? SCS評価制度の「評価対象」
製造業では、評価対象の範囲にも注意が必要だ。SCS評価制度が直接対象とするのは主にIT基盤であり、製造設備を制御するOT(Operational Technology)システムのうち、IT基盤に該当しない部分は原則として直接の評価対象外となる。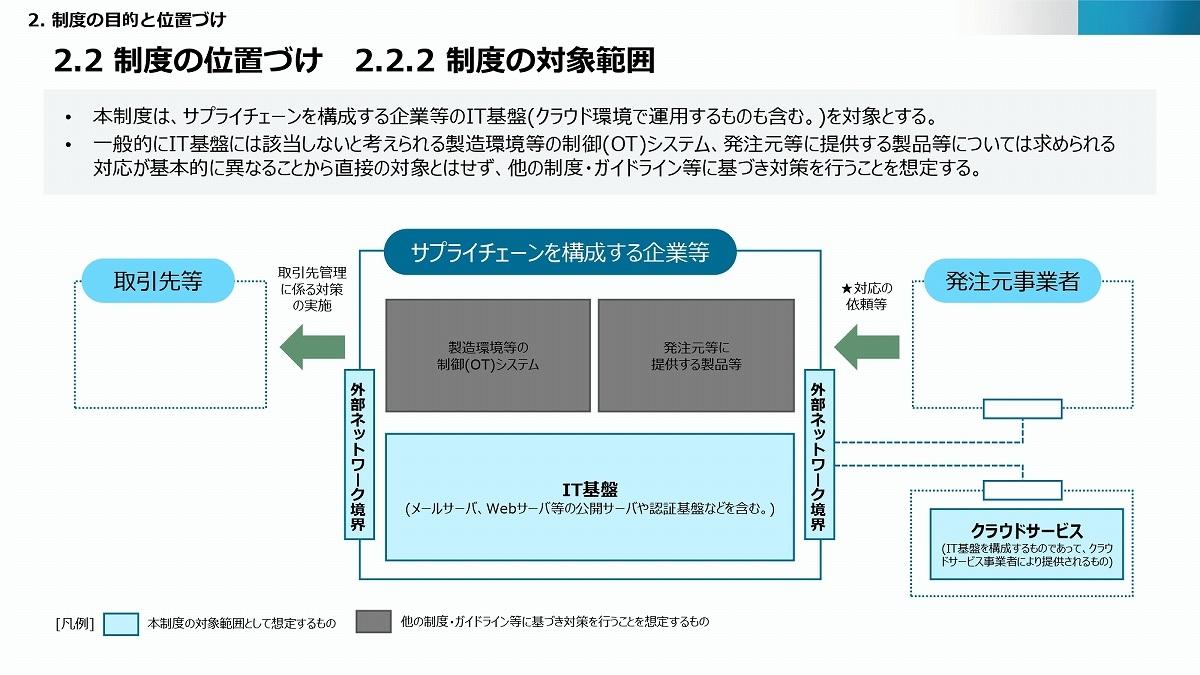
(出典:経産省・国家サイバー統括室 資料)
これは、工場のセキュリティ対策が不要という意味ではない。生産管理システムや設計情報を扱うサーバなど、IT基盤に該当する部分は評価対象となり得る。また、OTについても別のガイドラインなどに基づく対策が重要になる。
重要なのは、制度の対象となる範囲と、企業が実際に守るべきシステムの範囲を混同しないことだ。
SCS評価制度では、企業のセキュリティ対策を★3・★4・★5の段階で評価する。2026年10月時点で具体的な要求事項や評価基準が公表されているのは★3と★4だ。
★3は、一般的なサイバー脅威に対応するための基礎的な対策を確認する段階で、企業自身による評価に加え、企業自身が実施した評価について社内外のセキュリティ専門家による確認・助言を受ける必要がある。一方、★4は侵入後の被害拡大防止など、より広範な対策が求められ、第三者評価機関による確認や技術検証も行われる。さらに高度な攻撃への対応を想定する★5については、具体的な基準や開始時期が検討中だ。
気になる制度の開始時期は、★3・★4について2026年度末ごろ(2027年1~3月ごろ)の申請受付開始とされている。ただし、開始日は確定しておらず、申請後には必要な確認や評価を受けることになる。
また、既存のISMS認証との違いも押さえておきたい。ISMSが組織全体の情報セキュリティリスクの管理と継続的な改善を重視するのに対し、SCS評価制度は共通の要求事項に基づく具体的な対策状況を評価する。ISMS認証を取得済みでも、自動的にSCS評価制度の★を取得できるわけではない。
では、取得にはいくらかかるのか。IPAが公表した登録料は、2028年3月末までの申請で★3が年間1万円、★4が3年間で6万円。ただし、専門家による確認や第三者評価、技術検証、不足する対策の整備などには別途費用が発生するため、登録料だけで取得できるわけではない。
企業が今から準備すべきことは大きく4つある。(1)取引先から求められるセキュリティ水準の確認、(2)自社のIT資産と管理体制の把握、(3)既存の対策と要求事項の差分確認、(4)取得費用と社内体制の検討だ。最初から上位の★4を目指したり、高額なセキュリティ製品を導入したりする必要はない。
そして、最も注意したいのが「取得しないとどうなるのか」という問題だ。SCS評価制度の取得は任意であり、未取得そのものに罰則はない。ただし、発注企業が取引先の選定や契約更新に★の取得を求めるようになれば、未取得の企業が新規受注の機会を逃したり、既存取引に影響が生じたりする可能性がある。
特に多くの企業がつながる製造業では、サプライチェーン全体のセキュリティ水準が重要になる。SCS評価制度を単なる認証取得の取り組みと捉えるのではなく、自社の対策を見直し、取引先からの信頼と事業継続力を高める機会として活用することが求められる。
「★3・★4・★5」の違い
SCS評価制度では、セキュリティ対策の水準を★の数で区分する。2026年10月時点で具体的な要求事項・評価基準が公表されているのは★3と★4であり、★5については今後、詳細が検討される予定だ。
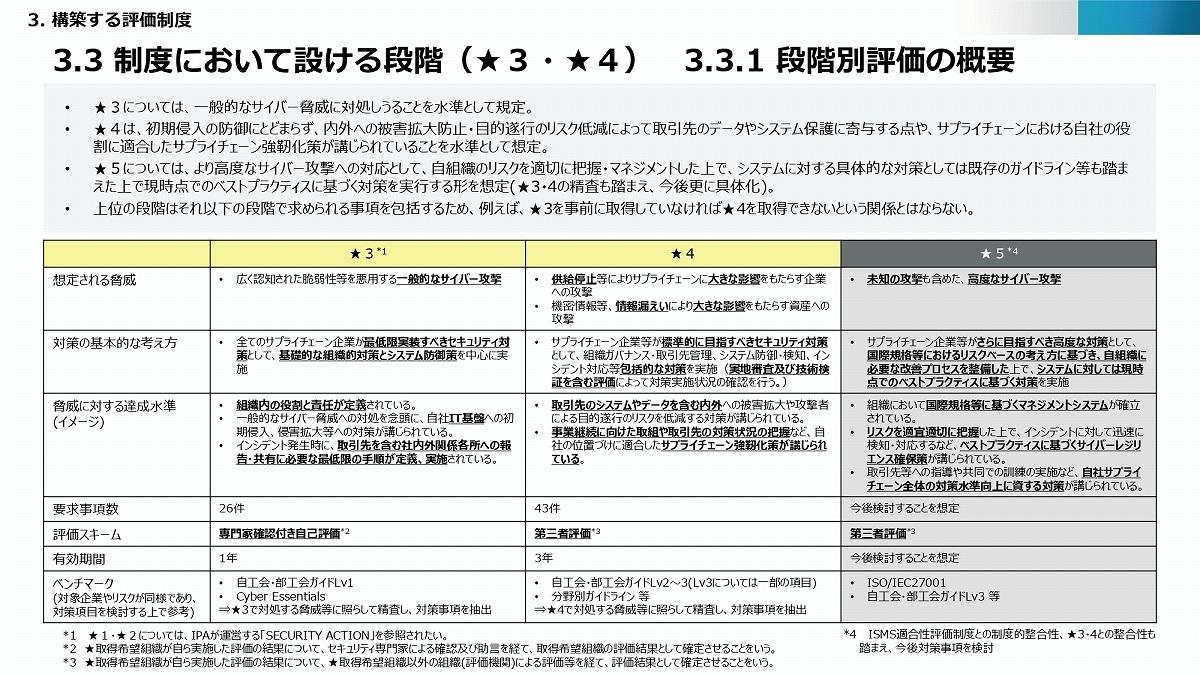
★3・★4・★5それぞれの概要
★3は、一般的なサイバー脅威に対応するための基礎的な対策を備えているかを確認する段階だ。企業自身が要求事項に沿って評価し、その内容を所定の要件を満たすセキュリティ専門家が確認する。
ここで注意したいのは、単なる自己申告ではないということだ。社内の情報システム担当者がチェックリストを埋めるだけでは足りず、専門家による確認が必要となる。
一方、★4は、より広い範囲の対策が求められる。侵入を防ぐだけでなく、侵入された場合の被害拡大防止や、取引先の情報・システムを守るための対策なども重視する。
評価方法も★3とは異なる。★4では、企業による自己評価に加え、制度で定められた第三者評価機関が要求事項への適合状況を確認する。評価には文書や運用記録などの確認に加え、定められた範囲での技術検証も組み込まれる。具体的な検証内容や実施手順は、制度の評価基準・手順に従う。
つまり、★3と★4の違いは、対策項目の数だけではない。★3が専門家の確認を伴う自己評価であるのに対し、★4は独立した評価機関による確認が加わる。企業が準備すべき証拠資料や、評価に必要な時間・費用も異なることが想定される。
なお、★4を目指す企業が、必ず★3を先に取得しなければならないわけではない。上位の段階は下位の要求事項を包含する設計となっている。
★5は、さらに高度なサイバー攻撃への対応を想定した段階だ。ただし、具体的な要求事項や評価方法は検討中であり、現時点で★3・★4と同じように取得方法を説明することはできない。
(出典:経産省・国家サイバー統括室 資料)
★3は、一般的なサイバー脅威に対応するための基礎的な対策を備えているかを確認する段階だ。企業自身が要求事項に沿って評価し、その内容を所定の要件を満たすセキュリティ専門家が確認する。
ここで注意したいのは、単なる自己申告ではないということだ。社内の情報システム担当者がチェックリストを埋めるだけでは足りず、専門家による確認が必要となる。
一方、★4は、より広い範囲の対策が求められる。侵入を防ぐだけでなく、侵入された場合の被害拡大防止や、取引先の情報・システムを守るための対策なども重視する。
評価方法も★3とは異なる。★4では、企業による自己評価に加え、制度で定められた第三者評価機関が要求事項への適合状況を確認する。評価には文書や運用記録などの確認に加え、定められた範囲での技術検証も組み込まれる。具体的な検証内容や実施手順は、制度の評価基準・手順に従う。
つまり、★3と★4の違いは、対策項目の数だけではない。★3が専門家の確認を伴う自己評価であるのに対し、★4は独立した評価機関による確認が加わる。企業が準備すべき証拠資料や、評価に必要な時間・費用も異なることが想定される。
なお、★4を目指す企業が、必ず★3を先に取得しなければならないわけではない。上位の段階は下位の要求事項を包含する設計となっている。
★5は、さらに高度なサイバー攻撃への対応を想定した段階だ。ただし、具体的な要求事項や評価方法は検討中であり、現時点で★3・★4と同じように取得方法を説明することはできない。
SCS評価制度はいつから?「スケジュール」解説
では、SCS評価制度は今後、どのようなスケジュールで導入されるのか。経済産業省が2026年3月に公表した制度構築方針によると、★3と★4は2026年度末ごろ(2027年1~3月ごろ)の制度開始を目指している。
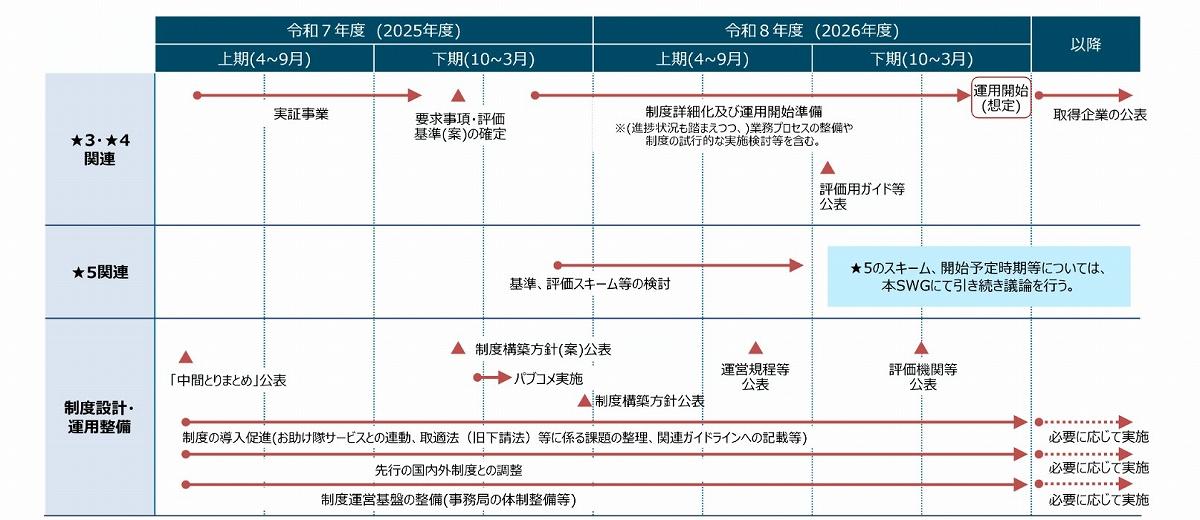
SCS評価制度のスケジュール。ただし、運営基盤の整備状況などにより変更される可能性がある
制度開始に向けて、2026年度は制度の詳細設計や運営体制の整備が進められる。要求事項・評価基準を満たすための具体的な実装例などをまとめた「評価ガイド」についても、2026年秋ごろの公表を予定している。
また、★4の評価を担う第三者評価機関については、2026年12月ごろを目途にIPAが公表する予定だ。企業が実際に申請する際の提出書類や具体的な手続きなどについても、制度開始までに順次明らかになる見通しだ。
一方、★5については、★3・★4と同時に制度が始まるわけではない。2026年度以降に要求事項・評価基準や評価方法などの具体化を進める方針であり、開始時期は決まっていない。
ここで注意したいのは、2026年度末ごろの「制度開始」は、あくまで申請受付の開始を意味することだ。制度開始と同時に企業が★を取得できるわけではなく、申請後に必要な確認や評価を受けることになる。
そのため、取得を検討する企業は、制度開始を待つのではなく、今から自社の対策状況を確認しておきたい。特に★4では第三者評価や技術検証が必要となるため、評価に向けた資料の整理や社内体制の整備など、早めの準備が重要になる。
(出典:経産省 HP)
制度開始に向けて、2026年度は制度の詳細設計や運営体制の整備が進められる。要求事項・評価基準を満たすための具体的な実装例などをまとめた「評価ガイド」についても、2026年秋ごろの公表を予定している。
また、★4の評価を担う第三者評価機関については、2026年12月ごろを目途にIPAが公表する予定だ。企業が実際に申請する際の提出書類や具体的な手続きなどについても、制度開始までに順次明らかになる見通しだ。
一方、★5については、★3・★4と同時に制度が始まるわけではない。2026年度以降に要求事項・評価基準や評価方法などの具体化を進める方針であり、開始時期は決まっていない。
ここで注意したいのは、2026年度末ごろの「制度開始」は、あくまで申請受付の開始を意味することだ。制度開始と同時に企業が★を取得できるわけではなく、申請後に必要な確認や評価を受けることになる。
そのため、取得を検討する企業は、制度開始を待つのではなく、今から自社の対策状況を確認しておきたい。特に★4では第三者評価や技術検証が必要となるため、評価に向けた資料の整理や社内体制の整備など、早めの準備が重要になる。
SCS評価制度と「ISMSとの違い」
既存のISMSとの違いも押さえておきたい。ISMS(情報セキュリティマネジメントシステム)は、組織が情報セキュリティ上のリスクを管理し、継続的に改善する仕組みを重視する。一方、SCS評価制度は、共通の要求事項に基づいて具体的な対策状況を確認することに重点を置く。
両者は目的が重なる部分もあるが、同一の制度ではない。ISMSを取得しているからといって、自動的にSCS評価制度の★を取得できるわけではない。
たとえば、ISMSでは、企業が自社の事業内容やリスクに応じて必要な管理策を選び、情報セキュリティを継続的に改善していくことが重視される。一方、SCS評価制度では、★3・★4それぞれに定められた共通の要求事項を満たしているかが評価される。そのため、ISMSを取得済みの企業でも、SCS評価制度の要求事項と照らし合わせると、追加の対策や運用の見直しが必要になる可能性がある。
ただし、これまでのISMSへの取り組みが無駄になるわけではない。情報資産の管理台帳やリスク評価の記録、社内規程、インシデント対応手順などは、SCS評価制度への対応にも活用できる可能性がある。
すでにISMS認証を取得している企業は、既存の管理体制や運用記録を生かしながら、SCS評価制度で新たに求められる対策や証拠資料を整理することが、効率的な準備につながる。
費用や評価基準など…取得前に押さたい「4つの準備」
SCS評価制度への対応を考える際、最初から★4の取得を目指したり、特定のセキュリティ製品を導入したりする必要はない。まずは、自社の取引関係とシステムの実態を把握することが重要になる。
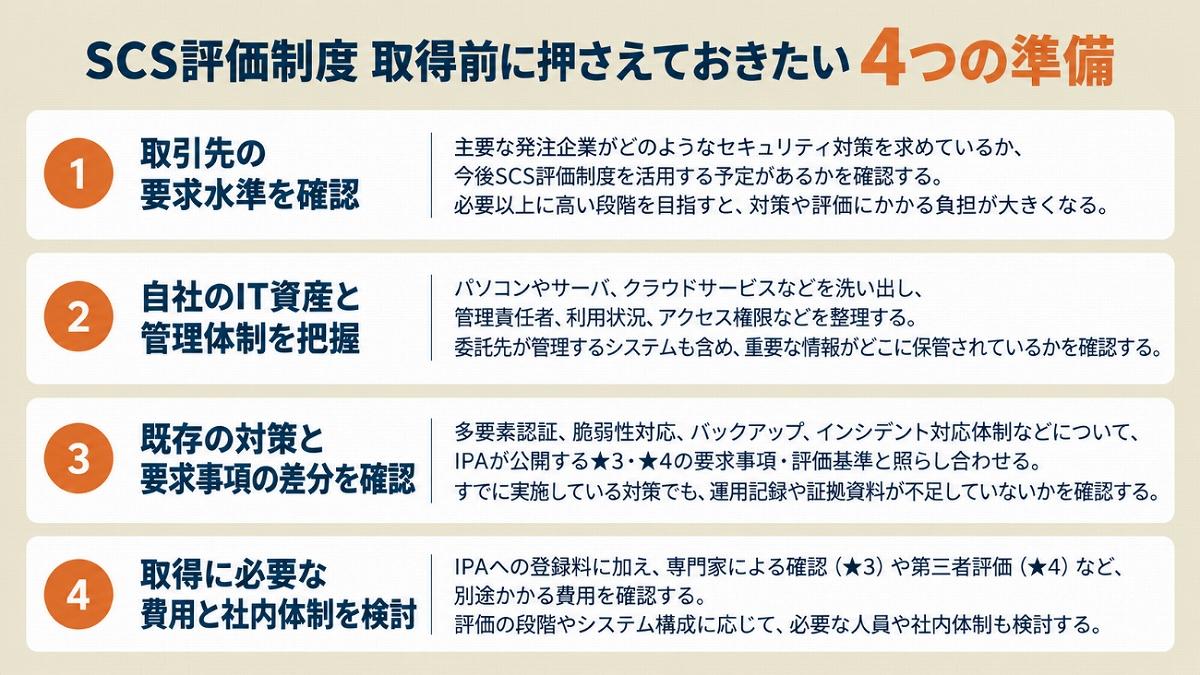
企業はまず、この4つのポイントを押さえておくと良いだろう
第1に、取引先から求められるセキュリティ水準の確認だ。主要な発注企業がどのような対策を求めているのか、今後SCS評価制度を活用する予定があるのかを確認する。必要以上に高い段階を目指せば、対策や評価にかかる負担が大きくなる可能性がある。
第2に、自社のIT資産と管理体制の把握だ。パソコンやサーバ、クラウドサービスなどを洗い出し、管理責任者、利用状況、アクセス権限などを整理する。委託先が管理するシステムも含め、どこに重要な情報が保管されているのかを確認したい。
第3に、既存の対策と要求事項の差分を調べることだ。多要素認証、脆弱性への対応、バックアップ、インシデント対応体制などについて、IPAが公開する★3・★4の要求事項・評価基準と照らし合わせる。すでに実施している対策でも、運用記録や証拠資料が不足していれば、評価時に説明できない可能性がある。
第4に、取得に必要な費用と社内体制の検討だ。★3では専門家による確認、★4では第三者評価などが必要になる。企業が負担する費用を考える際は、申請・登録に関する料金と、専門家への依頼や第三者評価にかかる費用を区別する必要がある。
企業が負担する費用については、IPAが2026年9月に具体的な登録料を公表している。2028年3月末までに申請する場合、★3は年間1万円、★4は3年間で6万円だ。ただし、これは制度への登録料であり、取得に必要な費用の総額ではない。
★3で社外のセキュリティ専門家に確認を依頼する場合や、★4で第三者評価・技術検証を受ける場合には、別途費用が発生する。これらの費用は依頼先や評価対象の規模などによって異なるため、個別に確認する必要がある。
取得費用は、評価の段階や企業のシステム構成、必要な対策などによって変わるため、今後公表される案内や評価機関の情報を確認する必要がある。
なお、SCS評価制度は特定のセキュリティ製品の導入を一律に義務付けるものではない。製品を購入すれば取得できるという説明には注意が必要だ。
また、★を取得したとしても、サイバー攻撃を完全に防げるわけではない。セキュリティ対策は、システムの変更や新たな脅威に合わせて継続的に見直す必要がある。
SCS評価制度を、単なる取引先への提出書類や認証取得のための取り組みに終わらせてはならない。自社の対策を客観的に確認し、取引先を含む事業全体のリスクを減らす機会として活用することが重要だ。
(本文を基に編集部作成)
第1に、取引先から求められるセキュリティ水準の確認だ。主要な発注企業がどのような対策を求めているのか、今後SCS評価制度を活用する予定があるのかを確認する。必要以上に高い段階を目指せば、対策や評価にかかる負担が大きくなる可能性がある。
第2に、自社のIT資産と管理体制の把握だ。パソコンやサーバ、クラウドサービスなどを洗い出し、管理責任者、利用状況、アクセス権限などを整理する。委託先が管理するシステムも含め、どこに重要な情報が保管されているのかを確認したい。
第3に、既存の対策と要求事項の差分を調べることだ。多要素認証、脆弱性への対応、バックアップ、インシデント対応体制などについて、IPAが公開する★3・★4の要求事項・評価基準と照らし合わせる。すでに実施している対策でも、運用記録や証拠資料が不足していれば、評価時に説明できない可能性がある。
IPA公開の要求事項・評価基準:https://www.ipa.go.jp/security/scs/requirements-criteria.html
第4に、取得に必要な費用と社内体制の検討だ。★3では専門家による確認、★4では第三者評価などが必要になる。企業が負担する費用を考える際は、申請・登録に関する料金と、専門家への依頼や第三者評価にかかる費用を区別する必要がある。
企業が負担する費用については、IPAが2026年9月に具体的な登録料を公表している。2028年3月末までに申請する場合、★3は年間1万円、★4は3年間で6万円だ。ただし、これは制度への登録料であり、取得に必要な費用の総額ではない。
★3で社外のセキュリティ専門家に確認を依頼する場合や、★4で第三者評価・技術検証を受ける場合には、別途費用が発生する。これらの費用は依頼先や評価対象の規模などによって異なるため、個別に確認する必要がある。
| ★3・★4の取得にかかる費用 | ||
| 費用項目 | ★3 | ★4 |
| IPAへの登録料 | 1万円/1年 | 6万円/3年 |
| 専門家による確認 | 社外に依頼する場合は別途費用 | ― |
| 第三者評価・技術検証 | ― | 別途費用 |
| 不足する対策の整備 | 必要に応じて発生 | 必要に応じて発生 |
※金額は税込み。2028年4月1日以降の申請では、★3の登録料は2万円/1年となる。専門家への依頼費用や第三者評価費用は、現時点で全国一律の料金が定められているわけではない。
取得費用は、評価の段階や企業のシステム構成、必要な対策などによって変わるため、今後公表される案内や評価機関の情報を確認する必要がある。
なお、SCS評価制度は特定のセキュリティ製品の導入を一律に義務付けるものではない。製品を購入すれば取得できるという説明には注意が必要だ。
また、★を取得したとしても、サイバー攻撃を完全に防げるわけではない。セキュリティ対策は、システムの変更や新たな脅威に合わせて継続的に見直す必要がある。
SCS評価制度を、単なる取引先への提出書類や認証取得のための取り組みに終わらせてはならない。自社の対策を客観的に確認し、取引先を含む事業全体のリスクを減らす機会として活用することが重要だ。
まとめ:取得しないとどうなる?
SCS評価制度は、単にセキュリティ対策の優劣を評価するだけの制度ではない。企業間で共通の基準を用いることで、発注企業は取引先の対策状況を把握しやすくなり、受注企業も自社の取り組みを客観的に示せるようになる。
特に、多くの取引先とつながる製造業では、サプライチェーン全体のセキュリティ水準を高めるきっかけとなり得る。
では、★を取得しなかった企業はどうなるのか。取得は任意であり、取得しないこと自体に罰則はない。ただし、発注企業が取引先の選定や契約更新の際に★の取得を条件とするようになれば、未取得の企業は新規受注の機会を逃したり、既存取引の継続に影響が生じたりする可能性がある。
特に、取引先から一定のセキュリティ水準を求められる企業にとっては、対応の遅れが競争上の不利につながることも考えられる。
★3・★4の申請受付開始は2026年度末ごろを目指しているが、すべての企業が直ちに取得を求められるわけではない。まずは主要な取引先の方針を確認し、自社のIT資産やセキュリティ対策の現状を把握することが重要だ。
その上で、IPAが公開する要求事項・評価基準と照らし合わせ、不足している対策を計画的に進めたい。SCS評価制度への対応を、単なる★の取得ではなく、自社の信頼性と事業継続力を高める機会として捉えることが求められる。
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
1
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
