

- 会員限定
- 2026/11/22 07:00 掲載
ビザ・マスターカード・JPモルガン、委託先へのサイバー攻撃で顧客情報流出か
恐喝集団「n0n」がデータ公開、委託先リスク浮き彫り


米銀最大手JPモルガン・チェースと決済大手のビザ、マスターカードは2026年11月19日、業務を委託する外部事業者へのサイバー攻撃により、顧客の氏名やメールアドレスなどが流出した可能性があると相次いで公表した。各社はカード番号など決済情報への影響を否定しているが、犯行を主張する新興の恐喝集団は数万人規模のデータを公開したとされる。
金融大手3社が外部委託先の被害を相次ぎ報告、新興集団が1万6000件超のデータを公開か
JPモルガン・チェース、ビザ、マスターカードの米金融大手3社は2026年11月19日、サービスを委託する外部事業者がサイバー攻撃を受け、一部顧客のマーケティング関連データや連絡先が不正アクセスを受けた可能性があると明らかにした。3社はいずれも自社の基幹システムや決済ネットワークへの侵入はなく、カード番号や口座のパスワード、顧客資金への影響は確認されていないと説明している。一方で、攻撃を受けた委託先の具体的な企業名や被害に遭った正確な顧客数については、3社とも公式には発表していない。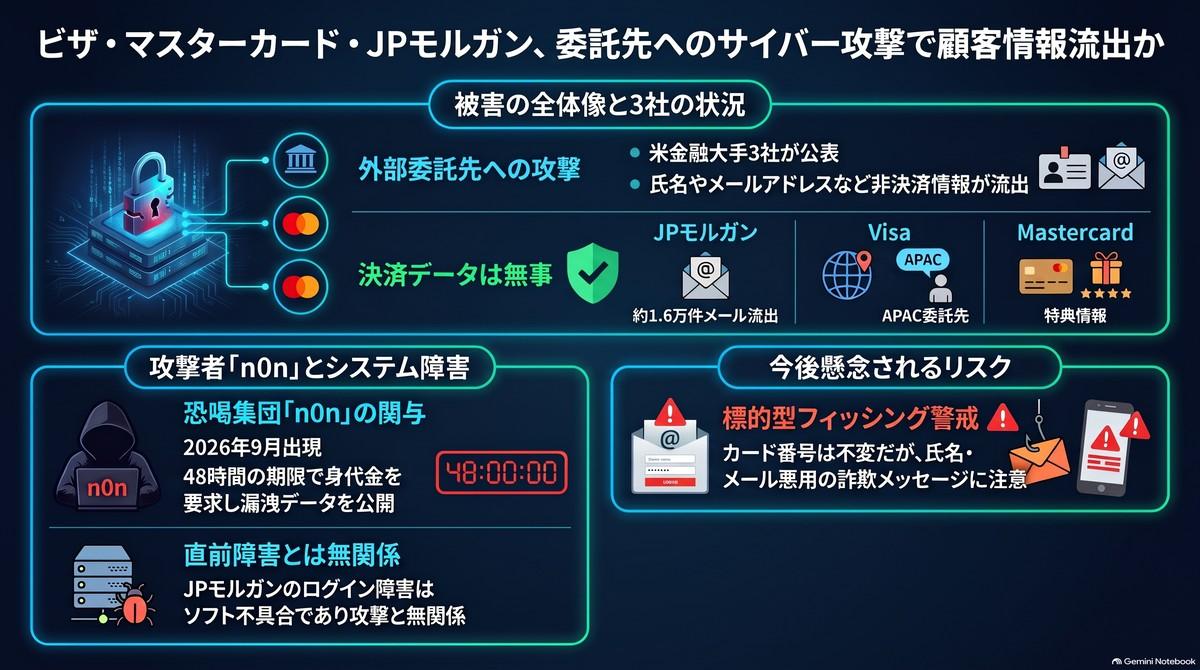
【図版付き記事はこちら】ビザ・マスターカード・JPモルガン、委託先へのサイバー攻撃で顧客情報流出か(画像:ビジネス+IT)
発表のタイミングは米国内の混乱と重なった。11月16日にはJPモルガンでアカウントへのログインや取引処理が滞るシステム障害が発生し、米通貨監督庁が状況確認に動いた。同じ週には米連邦航空局の通信障害による全米規模の運航停止をはじめ、米国家安全保障局の機密網やマイクロソフト、アップルなどでもシステム障害が相次いだ。JPモルガンは16日の障害について社内ハードウェアのソフトウェア不具合が原因だとし、今回のサイバー攻撃とは無関係だと明言している。
今回の攻撃を巡っては、2026年9月に出現した新興のランサムウェア集団「n0n」が犯行を主張している。データを暗号化したり盗み出したりして公開をちらつかせ、金銭を要求する恐喝手口で知られ、これまでに米旅行予約大手エクスペディアなど約200件の攻撃を主張してきた。同集団は11月16日に3社からの情報窃取を主張して48時間の期限を設け、19日までにリークサイト上でデータを公開した。
ロイター通信が閲覧したJPモルガン関連とされる公開データには、1万6000件を超える顧客のメールアドレスと124件の行員用アドレスが含まれ、一部には電話番号や郵便番号も付随していた。ビザ関連のデータには日本を含むアジア太平洋地域の連絡先や販促情報が、マスターカード関連には北米や中東、アフリカのマーケティングデータや一部社員のアドレスが含まれていたと報じられている。ただし、ロイター通信はいずれのデータの真正性も独自には確認していない。
カード番号や口座情報といった中核の決済データは守られた形だが、セキュリティ専門家の間では今回の事案を軽視できないとの見方が強まっている。決済情報が漏れていないにもかかわらず、なぜ深刻な被害につながる恐れがあるのか。そこには金融機関の堅牢な防衛網をすり抜ける攻撃者の戦術変化と、現代の企業が抱える構造的な死角が浮かび上がっている。
決済情報が無事でも消えない標的型詐欺の脅威、浮き彫りになった委託先管理の死角
クレジットカード番号や暗証番号が流出しなかったとしても、氏名やメールアドレスの露出がもたらす危険は小さくない。犯罪者は単なる連絡先だけでなく、どの金融機関や特典プログラムを利用しているかという背景情報を組み合わせることで、銀行やカード会社を精巧に装ったフィッシング詐欺を仕掛けられるためである。フィッシング詐欺とは、正規の企業になりすました偽のメールやメッセージで偽サイトへ誘導し、ログイン情報や金融情報をだまし取る手口を指す。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
