
- 会員限定
- 2026/10/30 07:10 掲載
【緊急対応】バックアップするも8割超が復旧できず…ガートナー流「データ保護術3選」



事業活動に不可欠なデータが失われる原因は、人の作業ミスや自然災害、データセンターの大規模障害、そしてランサムウェアとさまざまだ。確実に言えるのは、データ損失が財務面以外にも多様な打撃をもたらすことである。しかも、長らく王道とされてきたバックアップは、攻撃の巧妙化によって“取ってさえいれば安心”とは言えなくなった。では、ITリーダーは何から手を打つべきなのか。ガートナーでディレクター・アナリストを務める山本琢磨氏が、データ保護に取り込むべき3つの新常識と、インフラ/セキュリティ両チームを束ねる指揮役としての動き方を解説する。
ディレクター・アナリスト
山本 琢磨 氏
(出典:Gartner(2025年12月))
工場停止にFAX発注…今も相次ぐランサムウェア被害
データは事業に欠くことのできない存在であり、その毀損時には程度の差はあれ業務停止が避けられない。原因は地震などの自然災害、データセンターの設備故障による物理的なデバイスの毀損以外に、人の作業ミス、ランサムウェアなどさまざまだ。データの毀損に関しては、大手出版社の子会社が2024年、ランサムウェア被害により約2カ月のサービス停止に追い込まれ、数十万人分の個人情報が流出した事件が記憶に新しい。
今年には大手飲料メーカーがランサムウェア被害により工場ラインの停止に追い込まれ、一部報道によれば今なおFAXでの発注を余儀なくされるなど、完全復旧には至っていない。
「データ損失は財務的損失以外に多様な打撃を企業にもたらします。とりわけ原因がサイバー攻撃の場合には、関係各社からの情報セキュリティ面の信頼が大きく失墜してしまいます」と語るのは、調査会社ガートナー ディレクター・アナリストの山本琢磨氏である。
データ保護のために長らく利用され、「今でも有効」(山本氏)な策が「バックアップ/リカバリ」と「遠隔地でのデータ保管」だ。その厳格実施のために山本氏は「3-2-1ルール」──本番データと2つのバックアップデータの3つのデータを、物理的・論理的に異なる2つの媒体に保存し、1つはオフサイトに保管する──の徹底を訴える。
バックアップしたのに85.4%が復旧できず…“3つの新常識”
ただし、サイバー攻撃の凶悪化を背景に従来からのバックアップでは対処しきれない状況も生じている。警察庁の調査でも、データのバックアップを行いながらリカバリできなかった割合は、攻撃の被害を受けた企業において85.4%に達している。ランサムウェアにより暗号化されたデータの完璧な復号化が技術的に難しいことは、かねてから指摘されてきた。加えて山本氏は、物理的に遠方の場所での保管について、ネットワーク接続による既存の“隔離”の考え方が成立しなくなっていることを理由に挙げる。
「攻撃の巧妙化により、従来手法では対処しきれなくなっています。対応に向け新たな技術やアプローチを採り込まねばなりません」(山本氏)
では、何を取り込むべきなのか。山本氏が挙げるのは次の3つだ。
(1)イミュータブル・ストレージ
現実解の1つとして山本氏が示したのが、データ書き込み後に追加記述が不可能な「イミュータブル・ストレージ」の採用だ。バックアップデータの格納策とすることでランサムウェア被害を確実に食い止められる。
(2)論理エアギャップ
データを完全隔離しての保管では、論理的に隔離された「論理エアギャップ」も大いに活用を見込めるという。
(3)ゼロトラスト
ランサムウェアは社内ネットワークに侵入後、一定の潜伏期間を経て犯行を実行する。その特性から、侵入防止を狙いとするアイデンティティ管理ツールや、潜伏期間内でのデバイスの異常な振る舞いからランサムウェアを検知・排除し、エンドポイントを保護するEDR(Endpoint Detection and Response:エンドポイントでの検知と対応)ツールを組み合わせたゼロトラストの仕組みも、対策において極めて有効と説く。
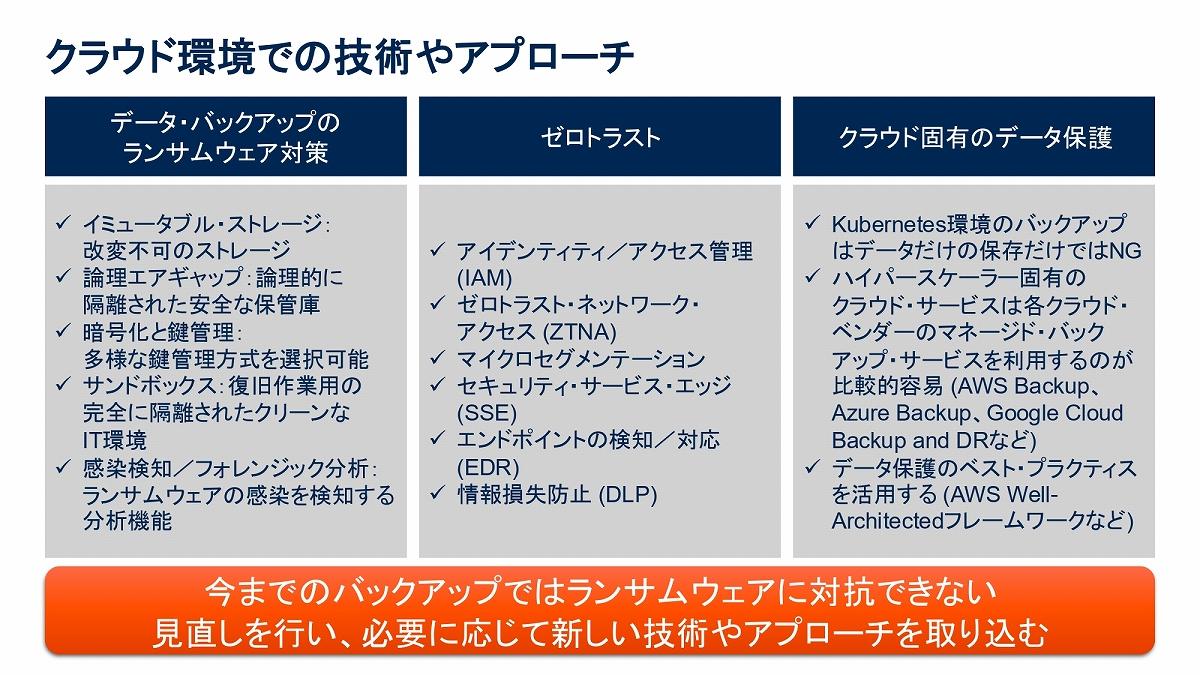
もはや従来型では守り切れない…データ保護に取り込むべき新たな技術・アプローチ。攻撃の巧妙化を受け、イミュータブル・ストレージなど活用を見込めるものはいくつも存在する
(出典:Gartner(2025年12月))
もっとも、これらの技術を導入すれば対策が完結するわけではない。ランサムウェア対策には、多くの企業が見落としがちな“組織の壁”が立ちはだかるからだ。
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
