

- 会員限定
- 2026/10/17 10:00 掲載
韓国大手金融機関を襲った中国AIツールが世界に拡散、世界規模のパンデミック攻撃も
ClaudeやDeepSeekも組み合わせたAIオーケストレーション攻撃


中国で開発されたAI侵入テストツール「ARTEX(アルテックス)」が、韓国の大手銀行などを狙った大規模サイバー攻撃に悪用された疑いが浮上し、世界のセキュリティー業界に衝撃が広がっている。韓国金融当局が2026年10月14日に発表した調査結果によると、被害を受けた金融機関は16社に拡大し、流出した個人情報は約10万件に達した。攻撃には中国製のLLMやAIエージェントが利用されたとされ、複数の金融機関が短期間に狙われた。ARTEXの開発者は悪用を受けてソースコードの公開を停止したものの、すでに配布されたコードを回収することは難しく、商用版の展開も始まっている。AIによる高度なハッキングツールが、世界中に拡散され、自律的に攻撃が広がる事態に衝撃が走っている。
韓国金融機関を襲った「AI大規模データ侵害」の被害実態
2026年9月下旬、韓国の金融業界で異変が起きた。新韓銀行、KB国民銀行、ハナ銀行などの大手銀行が相次いで不正アクセスを受け、顧客の個人情報が流出した。被害はBNK釜山銀行、イェガラム貯蓄銀行、ウェルカム貯蓄銀行、ヒュンダイキャピタルなどにも広がり、当初は少なくとも7社で約6万8000件の情報流出が報じられた。その後の調査で被害はさらに拡大した。韓国金融委員会と金融監督院は10月14日、金融機関16社で侵害事故が確認され、流出した個人情報が約10万件に達したと公表した。ただし、全ての事件が同じ攻撃者によるものか、ARTEXなどのAIツールがどこまで使われたのかについては調査が続いている。
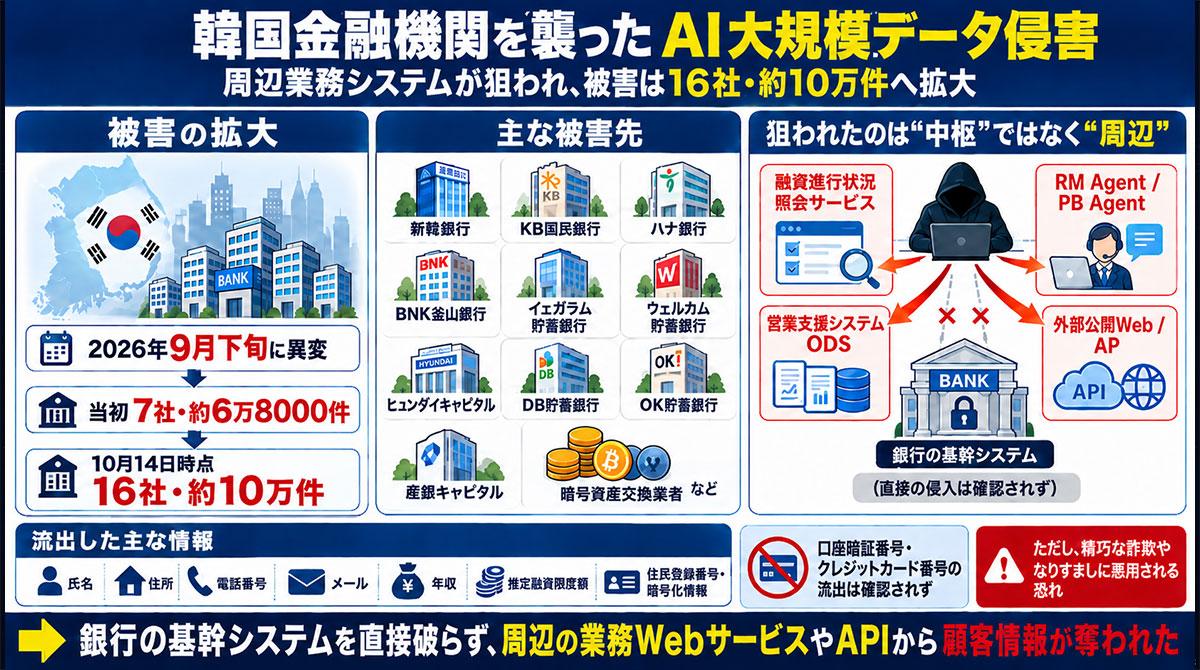
【図版付き記事はこちら】韓国金融機関を襲った中国AIハッキングツール(図版:ビジネス+IT)
こうしたシステムは、銀行員や融資担当者が外部から顧客情報を確認するために利用する。便利な一方、外部ネットワークと接続されているため、認証やアクセス権限の設定に不備があれば、攻撃者に狙われやすい。
流出した情報には氏名、住所、電話番号、年収、推定融資限度額、住民登録番号やその暗号化情報などが含まれていた。暗証番号やクレジットカード番号など、直接不正決済につながる情報の流出は確認されていないが、融資情報まで犯罪者に知られれば、銀行員を装った詐欺電話やSMSに悪用される危険がある。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
金融セキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
