新規会員登録再開のお知らせ

新規会員登録を9月14日9:30より再開いたしました。ログアウト状態になっている方はお手数ですが再度ログインをお願いいたします。

  • 2026/10/16 18:00 掲載

ヤマト運輸の後払いサービスに不正アクセス、約531万件の個人情報が流出

クロネコ代金後払いサービスが第三者からの不正アクセス

1
会員(無料)になると、いいね!でマイページに保存できます。
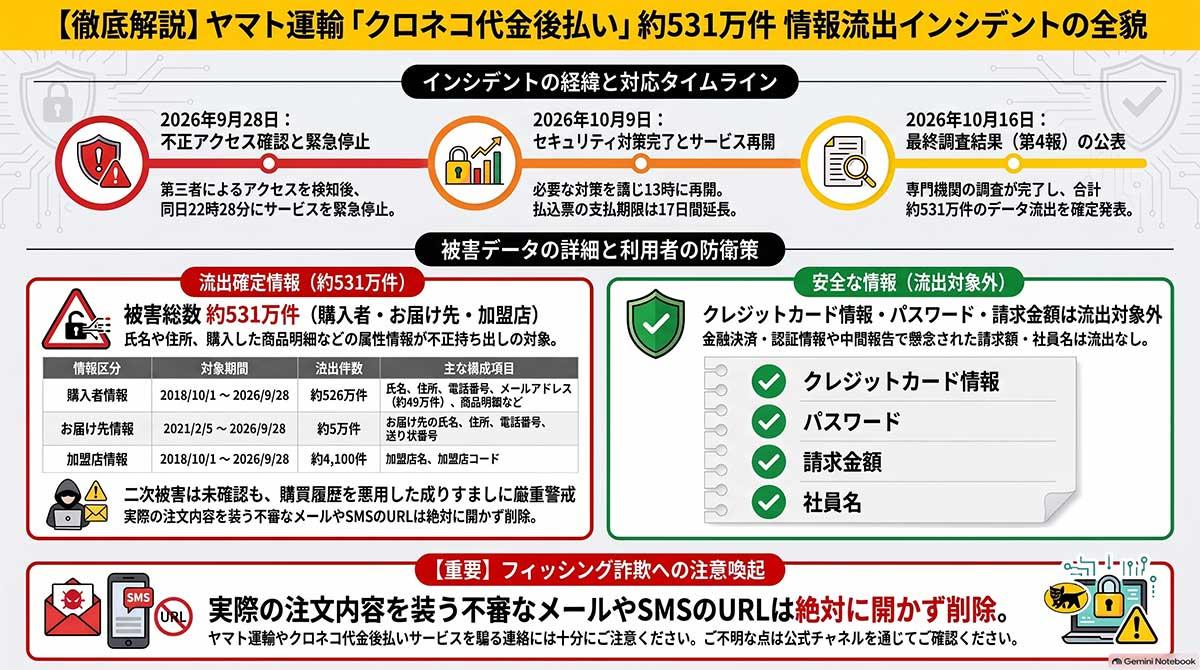
ヤマト運輸は2026年10月16日、同社が提供するクロネコ代金後払いサービスが第三者からの不正アクセスを受け、利用者の個人情報約531万件が流出したと発表した。流出したデータには氏名や住所、電話番号、購入した商品の明細などが含まれるが、クレジットカード情報やパスワードは含まれていない。現時点で情報の不正利用による二次被害は確認されておらず、同社は対象者へ順次個別に連絡を行っている。
 ヤマト運輸の発表および各メディアの報道によると、同社は2026年9月28日に外部からの不正アクセスを確認し、同日夜に該当する決済サービスを緊急停止した。その後、外部のセキュリティ専門機関と連携して被害状況の調査を進めた結果、10月16日に利用者の個人情報および加盟店情報が不正に持ち出されていたことが確定した。 不正に持ち出されたデータは、2018年10月から2026年9月にかけて同サービスを利用した購入者の情報約526万件と、2021年2月から2026年9月までの届け先情報約5万件である。

 持ち出された情報の項目は、氏名、住所、電話番号、メールアドレスのほか、購入した商品の名称や数量などの商品明細、ならびに申込番号や与信番号などの社内管理用情報に及ぶ。これに加えて、同サービスを導入している加盟店の名称およびコードなどの情報約4100件の流出も確認された。 決済の根幹に関わるクレジットカード情報やパスワードは流出の対象に含まれていない。また、事件発覚直後の10月2日の段階で漏えいの懸念が示されていた利用者の請求金額や債権残高、担当社員の氏名については、その後の詳細な調査によって不正な持ち出しはなかったことが確認されている。
画像
【図版付き記事はこちら】ヤマト運輸の後払いサービスに不正アクセス、約531万件の個人情報が流出(図版:ビジネス+IT)
 同社はシステムの安全性が確認できたとして、10月9日に同サービスの提供を再開した。すでに個人情報保護委員会への報告を済ませており、情報の流出が確認された利用者や加盟店には順次個別の通知を実施している。現段階で流出した情報の悪用による二次的な被害は報告されていないが、同社は差出人に心当たりのない不審なメールやメッセージを受信した際には、記載されたリンクを開かずに直ちに削除するよう利用者に対して注意を促している。

Googleで見つけやすく

評価する

いいね!でぜひ著者を応援してください

  • 1

会員(無料)になると、いいね!でマイページに保存できます。

共有する

  • 0

  • 0

  • 0

  • 0

  • 0

関連タグ タグをフォローすると最新情報が表示されます
あなたの投稿

    PR

    PR

    PR

処理に失敗しました

投稿したコメントを
削除しますか?

あなたの投稿コメント編集

通報

このコメントについて、
問題の詳細をお知らせください。

ビジネス+ITルール違反についてはこちらをご覧ください。

通報

報告が完了しました

コメントを投稿することにより自身の基本情報が
本メディアサイトに公開されます

基本情報公開時のサンプル画像
報告が完了しました

「」さんのブロックを解除しますか?

ブロックを解除するとお互いにフォローすることができるようになります。

ブロック

さんはあなたをフォローしたりあなたのコメントにいいねできなくなります。また、さんからの通知は表示されなくなります。

さんをブロックしますか?

ブロック

ブロックが完了しました

ブロック解除

ブロック解除が完了しました

機能制限のお知らせ

現在、コメントの違反報告があったため一部機能が利用できなくなっています。

そのため、この機能はご利用いただけません。
詳しくはこちらにお問い合わせください。

ユーザーをフォローすることにより自身の基本情報が
お相手に公開されます

基本情報公開時のサンプル画像

