

- 2026/10/06 17:10 掲載
韓国金融機関6行へAIを使ったサイバー攻撃、2万5000人超の個人情報流出
攻撃インフラからAIエージェント使用の痕跡が検出


2026年9月末から10月初旬にかけて韓国の新韓銀行やKB国民銀行など複数の金融機関がサイバー攻撃を受け2万5000人超の個人情報が流出した。攻撃インフラからAIを活用した自律型侵入テストツールの痕跡が検出されており金融当局が緊急対応と全容解明を進めている。
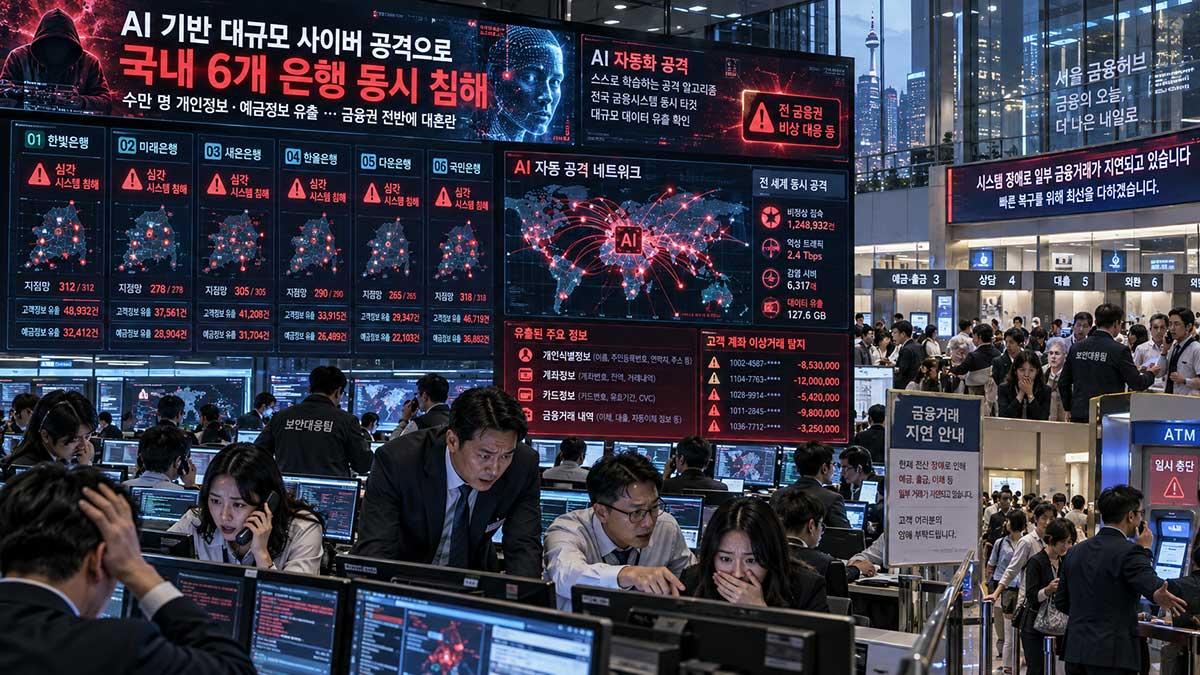
被害は大手商業銀行にとどまらず第2金融圏であるイェガラム相互貯蓄銀行やウェルカム相互貯蓄銀行など計7社以上の金融機関に拡大しており全体の被害規模は数万件以上に達している。 事態の調査過程で攻撃者が利用したインフラのログ解析などから中国語圏のオープンソースコミュニティで流通する自律型侵入テストフレームワークであるARTEX AIの痕跡が発見された。このAIツールはインターネット上に露出したWebシステムやAPIエンドポイントの脆弱性を自律的に探索し最適な攻撃経路を計画して実行する機能を備えている。
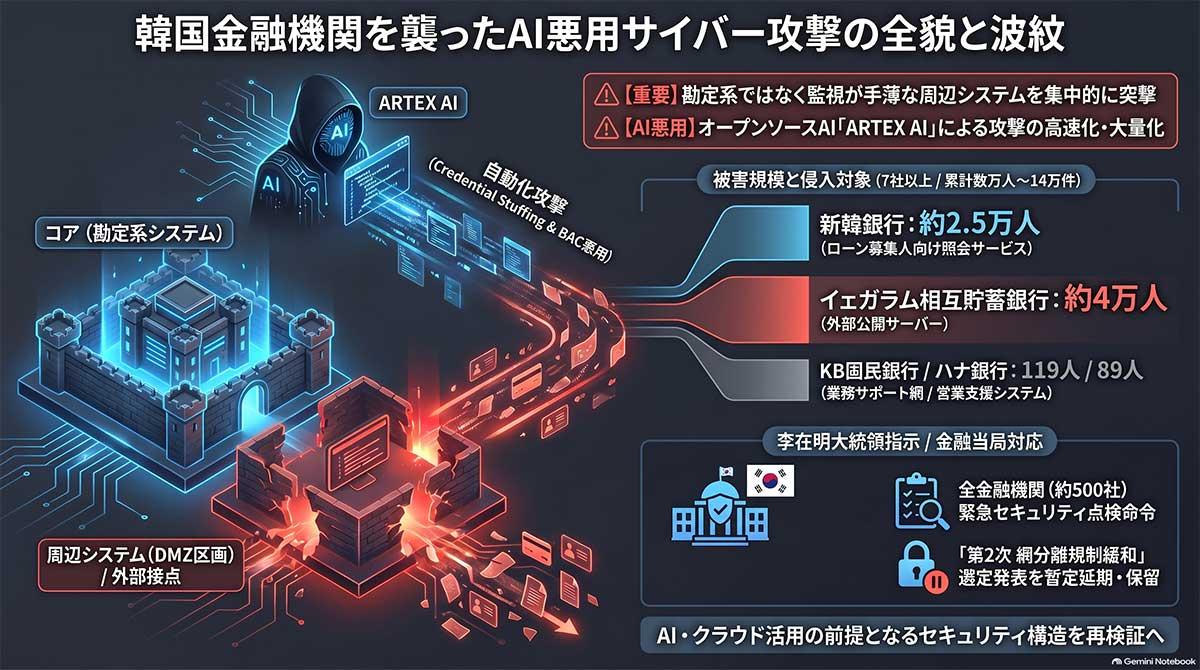
【図版付き記事はこちら】韓国の銀行6行にサイバー攻撃、2万5000人の個人情報流出(図版:ビジネス+IT)
同時に韓国政府は金融エコシステムにおける生成AIやクラウド技術の導入を促進する目的で段階的に進めていた網分離規制の第2次緩和対象機関の選定発表を電撃的に保留した。当局はAIを活用した自動化攻撃の脅威が実証された現状を踏まえ認証および認可アーキテクチャの安全性が証明されない段階での安易な規制緩和はリスクを増幅させると判断した。金融業界全体でゼロトラスト原則に基づくアクセス制御の再構築や外部攻撃表面管理の自動化など新たなサイバー脅威に対応するための防衛体制の抜本的な強化が進められている
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
2
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
