

- 会員限定
- 2026/11/21 06:10 掲載
PayPay、Googleなど外部アカウント乗っ取り経由の不正利用で注意喚起
ID連携が侵入経路に、二段階認証などの徹底を呼びかけ


スマートフォン決済大手のPayPayは、GoogleやApple、Yahoo! JAPANといった外部サービスのアカウント乗っ取りを経由し、連携済みのPayPayが不正利用される被害が直近で確認されていると注意喚起した。決済アプリ本体の監視体制が強化される中、外部認証基盤を突く手口が顕在化している。公式が求めた具体的な防衛策と、見落としがちな補償制度の条件を整理する。
外部ID連携を悪用した乗っ取り被害、PayPay公式が求める3つの基本対策
PayPayの公式サポートは2026年11月19日、Xの公式アカウントを通じ、外部連携先サービスの乗っ取りに起因する不正利用被害について注意を呼びかけた。ITmedia MobileやCNET Japanなどの複数メディアも翌20日に相次いでこの動きを報じている。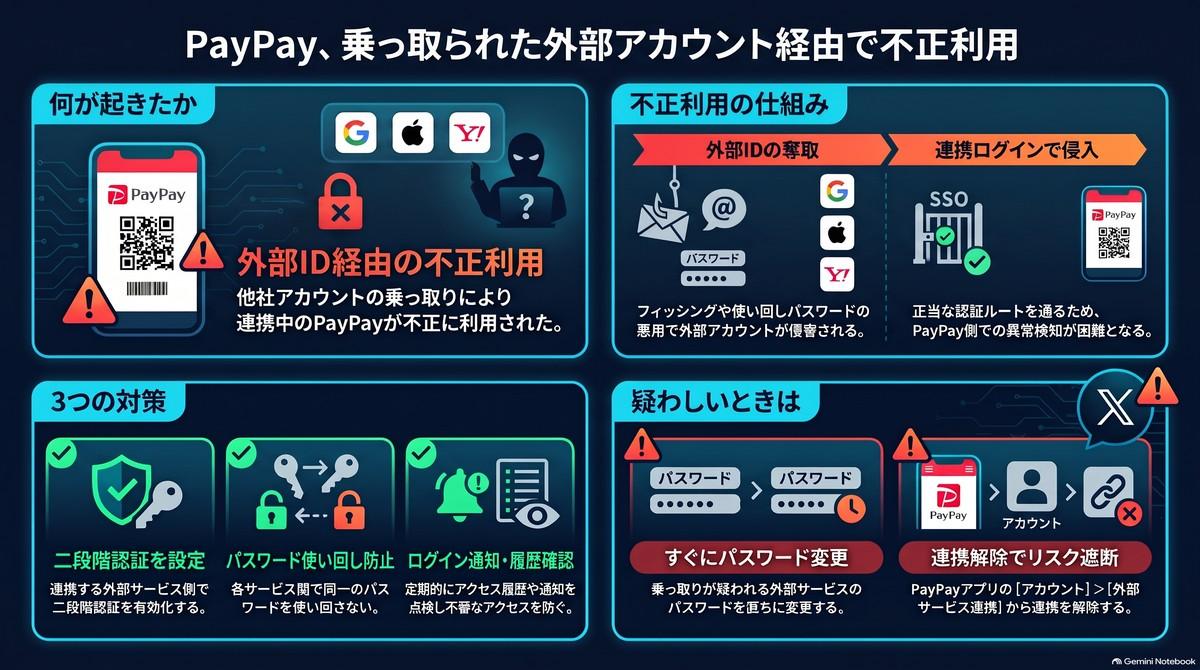
【図版付き記事はこちら】PayPay、Googleなど外部アカウント乗っ取り経由の不正利用で注意喚起(画像:ビジネス+IT)
被害の背景には、利便性を高めるために導入されているログイン連携の仕組みがある。PayPayはApple IDやGoogleアカウント、Yahoo! JAPAN IDと連携してログインできる機能、いわゆるシングルサインオンの仕組みを採用している。利用者はパスワード入力の手間を省ける反面、基盤となる外部アカウントが不正アクセスを受けると、そのままPayPayにもログインが可能となり、無断決済やチャージなどに悪用されるリスクが生じる。
こうした事態を受け、PayPay公式サポートは連携先の各サービスにおいて3つの対策を徹底するよう求めた。第一に二段階認証を設定すること、第二にパスワードを他サービスと使い回さないこと、第三にログイン通知や履歴を定期的に確認し、身に覚えのないアクセスがないか確かめることである。また、乗っ取りが疑われる場合は速やかに該当サービスのパスワードを変更するよう案内している。
外部サービスとの連携自体を解除することも対策の一つとなる。PayPayアプリのアカウント画面から外部サービス連携の項目を開き、対象のサービスを選んで連携を解除する手順を踏めば、外部アカウント経由の侵入経路を断つことができる。
もっとも、PayPay自身も24時間365日体制の不正検知システムや二要素認証など、高度な防御策をすでに講じている。それにもかかわらず、なぜ外部アカウント経由の被害が相次ぐのか。その背後には決済アプリ単体では防ぎきれない構造的な課題と、2026年夏以降に急増している別の攻撃手口の存在がある。さらに万が一の被害時に適用される全額補償制度にも、利用者が事前に知っておくべき明確な境界線が引かれている。
決済アプリ単体の防壁では防げぬ構造的課題、多層防御と補償の境界線
PayPayはAIと専任スタッフによる24時間365日体制の取引監視をはじめ、二要素認証の導入や不正利用アカウントの即時停止など、多角的なセキュリティ対策を運用してきた。しかし、外部連携先のアカウント自体が乗っ取られて正規の認証ルートからログインされた場合、PayPay側のシステムだけでは異常なアクセスと判断しにくいという構造的な課題が残る。決済サービスの防壁が高度化するほど、攻撃者の標的は連携元の外部認証基盤や端末側の隙へと移行する傾向が強まっている。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ID・アクセス管理・認証のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ID・アクセス管理・認証の関連コンテンツ
あなたの投稿

PR
PR
PR
