

- 会員限定
- 2026/11/11 21:25 掲載
パスキー設定の証券口座に侵入疑い、Apple・Googleアカウント経由で乗っ取りか
鍵ではなく保管庫が狙われる、日証協・証券各社が注意喚起


顔や指紋などの生体認証を活用した「パスキー」を設定していた証券口座が乗っ取られた疑いがあるとして、日本証券業協会や証券各社が注意を呼びかけている。10月以降、SBI証券やSMBC日興証券などのネット証券大手も、AppleやGoogleのアカウント乗っ取りを経由した証券口座への不正侵入の疑いについて相次いで注意喚起を行っていた。パスワードに代わる安全な認証方式として導入が進む「パスキー」の仕組み自体が破られたのではなく、鍵を保管するクラウド側が狙われた事案だ。次世代認証の普及期に浮上した新たな脅威の全容と、その構造的な背景を追う。
相次ぐネット証券の注意喚起と「パスキー」悪用の構図
2026年10月に入り、SBI証券やSMBC日興証券、楽天証券などの主要なネット証券が、証券口座への不正アクセスに関する注意喚起を相次いで公表した。各社が指摘しているのは、利用者のApple AccountやGoogleアカウントといったクラウドアカウントが第三者に乗っ取られ、そこに保存されているパスキーやパスワードのメモが悪用されることで、証券口座への不正ログインや不正取引が行われた疑いのある事案である。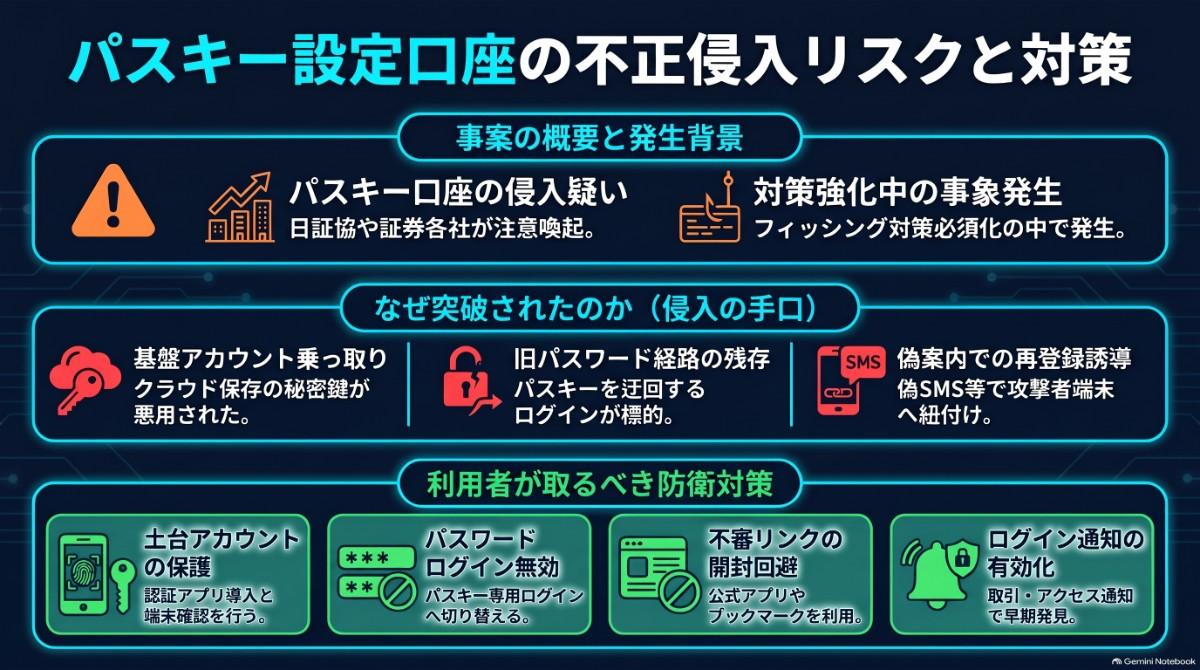
【図版付き記事はこちら】パスキー設定の証券口座に侵入疑い、Apple・Googleアカウント経由で乗っ取りか(画像:ビジネス+IT)
この事態を重く見た日本証券業協会と金融庁は、偽サイトに情報を入力しても認証情報を盗まれないフィッシング耐性を持つパスキーの導入と必須化を各証券会社に要請した。顔認証や指紋認証を利用するパスキーの普及により、偽サイト経由での被害は劇的に減少した。
しかし、攻撃者は証券会社のシステムを直接狙うのではなく、利用者のスマートフォンなどの端末と連携するクラウドサービスへと標的を変えた。パスキーは利便性を高めるため、AppleやGoogleのパスワード管理機能を通じてクラウド上に保存され、複数の端末間で同期される仕組みになっている。この大元となるアカウントのログイン情報がフィッシングなどで窃取されてしまうと、そこに保管された証券口座のパスキーもまとめて第三者の手に渡ってしまう。
SBI証券の発表では、自社のシステムから顧客の認証情報が漏えいした事実や、同社の口座での実被害は現時点で確認されていないとしている。一方でブルーモ証券などの他社では、クラウドアカウントの乗っ取りを通じた実際の不正ログイン事例が公表されている。次世代の強固な認証システムを導入してもなお防ぎきれない不正アクセスの実態は、利用者のセキュリティ管理そのものの脆弱性を突いた形となっている。果たして、この新たな脅威に対してどのような対策が有効なのだろうか。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ID・アクセス管理・認証のおすすめコンテンツ
Googleで見つけやすく

共有する
-
1
-
6
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
ID・アクセス管理・認証の関連コンテンツ
あなたの投稿

PR
PR
PR
