
グーグルも見落とした“権限の穴”、AI連携を守るため開発チームに聞くべき“3つの質問”


- ありがとうございます!
- いいね!した記事一覧をみる
会員(無料)になると、いいね!でマイページに保存できます。
DX推進や業務効率化の流れを受け、生成AIやAIエージェントの社内導入が急速に進んでいる。AIがデータベースや社内システムと連携することで業務革新が期待される一方、セキュリティ担当者や開発現場は、「どこまで対策すれば安全と言えるのか」という新たな難題に直面している。たとえ大手ベンダーが提供する公式ツールを導入していても、システム同士をつなぐ「連携層」に重大な死角が潜んでいる可能性がある。DXやAI活用を止めることなく、安全性を確保するにはどこに目を向ければよいのか。攻撃者視点による実際の検証事例から、そのポイントを読み解く。
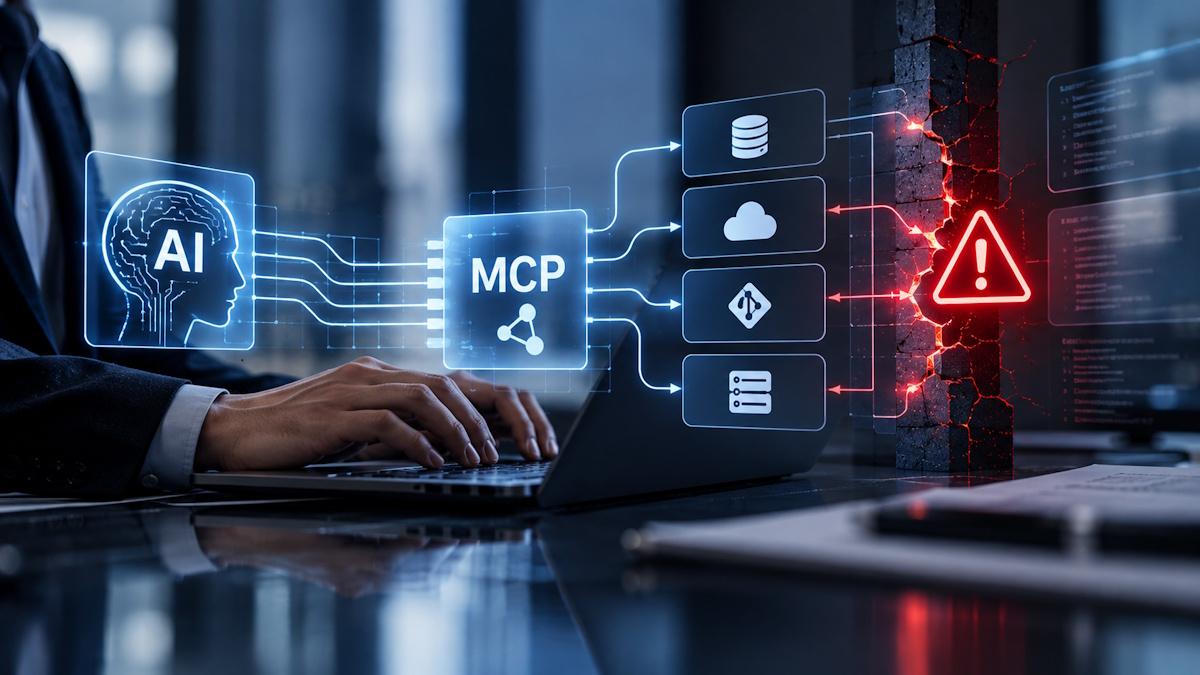
「公式ツールだから安心」という思い込みに潜む罠
IPA(情報処理推進機構)が公表する「情報セキュリティ10大脅威」でも、ランサムウェア攻撃やサプライチェーン攻撃、脆弱性の悪用は、企業にとって重要な脅威として繰り返し挙げられている。
その一方で、企業にとってDXや生成AIの活用は、もはや避けて通れない経営課題だ。業務の自動化やデータ活用を目的として、AIエージェントの導入も進みつつある。
しかし、AI活用が広がるほど、セキュリティ担当者が向き合わなければならない「アタックサーフェス(攻撃対象領域)」も拡大する。AIエージェントが社内データベースやクラウド環境、GitHubなどのコードリポジトリにアクセスする機会が増え、AIと業務システムの間には、新たな「連携層」が生まれているからだ。接続口が増えれば、それだけ守るべき場所も増える。
そうした中、開発現場では、「大手ベンダーが提供する公式ツールを使っているから大丈夫」と考えてしまいがちだ。しかし、本当にそれだけで安全と言えるのだろうか。
この連携層で、AIエージェントとさまざまな業務システムをつなぐ共通規格として普及が進んでいるのが、「MCP(Model Context Protocol)」である。
MCPは、いわば「AIエージェントのUSB端子」のようなものだ。共通の接続方式を使うことで、AIエージェントからデータベースやクラウド、社内リポジトリ、各種ツールなどにアクセスできる。だからこそ、「誰が、何を、どこまで操作してよいのか」を制御する認可の仕組みが重要になる。
非常に便利な仕組みである一方、この連携層には、従来から存在する権限管理の問題と、AI特有の新しい攻撃手法が組み合わさるというリスクが潜んでいる。では、その“死角”は実際にどこにあったのか。
この記事の続き >>
-
・大手クラウドベンダーの公式MCP製品で発見された実在のCVE(CVSS 8.6)
・「認証は通るが権限チェックが抜ける」──4つの入口に潜んでいた認可バイパスとは
・修正コードの「隣の入口」が見落とされる理由と、自社開発で陥りやすい罠
・AI時代の「継ぎ目」を守るため、明日から自社開発チームに問いかけるべき3つの質問
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
関連タグ
タグをフォローすると最新情報が表示されます

