- 2026/02/13 07:10 掲載
PAM(特権管理)とは何か?ランサムウェア対策で超重要、CyberArkとBeyondTrustら


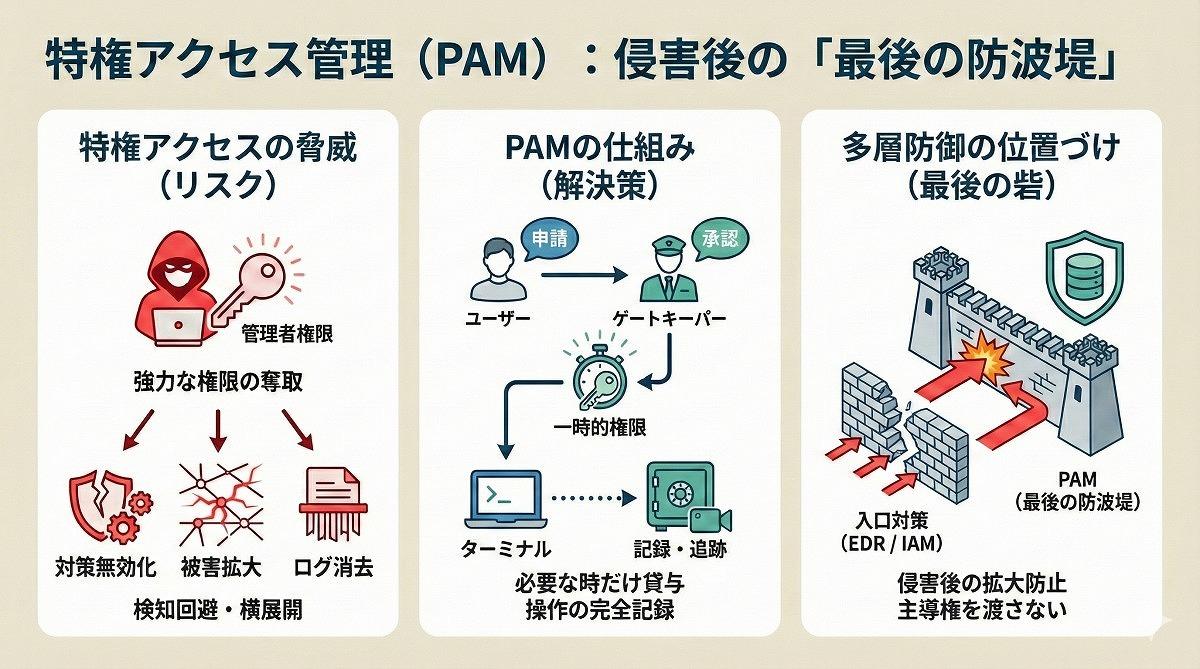
ランサムウェアはじめ、サイバー攻撃の侵害対応の現場では、侵入を防げたかより、侵入後に被害がどこまで広がるのを防げたかが重要になる。端末を監視するEDRやログインを管理するIAMが整っていても、攻撃者が管理者権限などの強い権限を奪えば、設定変更や横展開、痕跡の抹消まで短時間で進む。そこで注目されるのがPAM(Privileged Access Management:特権アクセス管理)だ。
おすすめ記事:ガートナー流「AI時代のCTEM構築」進め方、成功「5ステップ」と推奨ツールとは( https://www.sbbit.jp/article/cont1/164604 )
侵害後の主導権を奪う特権アクセスの現実
特権アクセスとは、管理者権限のように環境を丸ごと動かせる強い権限での操作を指す。普段の社員アカウントは業務に必要な範囲でしか動けないが、管理者は設定の変更やユーザーの追加、監視の無効化まで手が届く。攻撃者がこの権限を奪うと、被害は一気に膨らみやすい。侵入が起点でも、内部で権限を引き上げる動きが続くからだ。強い権限を握られると、守る側の対策そのものを書き換えられ、検知の土台が崩れる。複数システムへ横に広がられ、ログを消され、復旧と調査の負担が跳ね上がる。
PAMは、こうした強い権限の使われ方を縛り、権限を持たせっぱなしにしない。申請と承認を通じて、作業の間だけ権限を付け、終われば外す。鍵の貸し出しに近い。誰がいつどの端末に入り、何をしたかも記録し、後から追える状態をつくる。侵害後に攻撃者が動ける時間と範囲を小さくし、被害の広がりを遅らせる狙いがある。
EDR(Endpoint Detection and Response)やIAM(Identity and Access Management)が入口や通常のアクセスを整えるのに対し、PAMは侵害後に主導権を渡さない層として置かれる。最後の防波堤と呼ばれるのは、入口対策では止め切れなかった局面でも、被害を広げない手段を残すためだ。
EDRやIAMでは限界がある
(Photo/Shutterstock.com)
BeyondTrustとCyberArkは何がスゴい? PAM市場の現状
PAM市場でよく名前が挙がるのがBeyondTrustとCyberArkである。どちらも特権管理を掲げるが、得意分野は違う。BeyondTrustは、人が行う管理者作業を安全にする方向に寄っている。リモートでサーバーを操作する場面でも、管理者権限を常に付けたままにせず、作業の間だけ権限を付与し、終われば自動で外す。強い権限を持つ時間を短くし、乗っ取りの影響を小さくする考え方だ。日々の作業の流れに組み込みやすい点も特徴になる。
一方、CyberArkは、人の管理者だけでなく、マシンが使う権限まで視野に入れる。
ここでいうマシンとは、アプリケーションや自動処理、クラウド上のワークロードなど、人が直接ログインしない主体を指す。これらはデータベースや管理APIに接続するために、パスワードや鍵、トークン、証明書といった通行証を使う。
通行証が漏れれば、気付かれないまま長く悪用される恐れがある。人の管理者アカウントだけを固めても、マシン側の通行証が穴になれば統制は片手落ちになる。CyberArkが打ち出すのは、人とマシンの両方で特権を扱う基盤を整える視点だ。
市場には2強以外の選択肢も多い。たとえばDelineaやOne Identityは、特権パスワードの管理と操作の記録を中核に据え、既存の運用に乗せやすい形で展開する。ManageEngineは統合管理を前面に出し、管理対象をまとめて見せる方向に寄る。
WALLIXやSeguraはセッション管理や外部委託先の統制も含め、監査で説明できる証跡づくりを意識する。SaviyntはID管理寄りの文脈から特権へ広げる色が濃い。
StrongDMはデータベースやクラウド環境への入口を1つにまとめる発想で訴求し、Keeper Securityも特権領域を視野に入れる。国内ではNRIセキュアテクノロジーズやNTTテクノクロスのiDoperationが、申請・承認と証跡管理の業務を実務に落とし込む。
クラウドと自動化が特権を増やし、PAMの役割が広がる
PAMが難しくなった理由は、管理すべき強い権限が増えたことにある。オンプレミス中心の時代は、管理者アカウントを押さえれば見通しが立ちやすかった。しかし、今はクラウドの普及で、権限の対象が増えた。仮想マシンやコンテナに加え、API、SaaSの管理画面、開発の自動化ツールなど、強い権限が散らばる。誰がどの権限を持ち、どこで使っているかが見えにくくなるのは自然な流れだ。結果として、必要以上に強い権限を付けたまま放置する状態が起きやすい。
この環境では、PAMに求められる役割も広がる。特権パスワードを金庫に入れるだけでは足りない。過剰な権限を減らし、必要なときだけ使わせ、使った履歴を残す。リモート作業の入口を統制し、権限を引き上げる操作を管理し、セッションを監視して記録する。
さらに、マシンが使う通行証である鍵や証明書なども、発行して使わせ、更新する管理が焦点になる。資格情報がどこに置かれ、誰に使われ、いつ更新されるのかを追えなければ、漏えい時の影響を抑えにくい。
自動化が進むほど、特権の主体は人からマシンへ移る。人の管理者を守る施策は続くが、それだけでは追いつかない。市場は、特権の対象が人だけではない前提で、統制の仕組みを組み直している。PAMは、強い権限にまつわるリスクを洗い出し、減らす仕組みとして扱われ始めた。
PAM導入が失敗する3つの典型例
PAM導入でつまずくのは、製品の差より運用の作り込み不足が多い。典型的な失敗は3つある。第1に、対象範囲を人の管理者アカウントに絞り、サービスアカウントや自動化ジョブ、クラウドワークロード側の通行証を後回しにすることだ。強い権限が残る場所が増えるほど、そこは攻撃者の狙い目になる。
第2に、管理者が常に強い権限を持つ運用を変えないことだ。必要な作業のときだけ権限を付ける運用へ切り替えられなければ、PAMの狙いは薄れ、形だけになりやすい。
第3に、記録を取って終わることだ。記録は監査やインシデント対応に使って初めて意味が出る。見ないログは抑止力にならない。
勝ち筋は段階導入にある。まず影響が大きい管理者作業を対象にし、申請と承認、作業中だけの権限付与、作業の記録を回す。次に、リモート作業や権限昇格の統制へ広げる。
最後に、マシンが使う通行証の管理まで範囲を広げる。運用が回る単位で進めることが定着の前提になる。目的も曖昧にしない。侵害後の封じ込めを優先するのか、監査負荷の削減を優先するのかで、設計の焦点は変わる。
市場の伸びしろは、人の特権だけを閉じる取り組みより、マシンの特権まで含めて統制を広げられる運用設計にある。強い権限を持たせっぱなしにしない。短時間だけ使わせる。記録して追える。これをどこまで広げられるかが、導入の成否と次の拡張を分ける。
ID・アクセス管理・認証のおすすめコンテンツ
Googleで見つけやすく
共有する
-
0
-
8
-
1
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR