

- 会員限定
- 2026/10/30 15:45 掲載
バイナンス1兆円流出は北朝鮮の犯行か…凍結27億ドルでも残る24億ドルの行方とは?


ブロックチェーン分析のTRM Labsは10月29日付のブログで、バイナンスから約63.6億ドル(約1兆円)が流出した事件を、北朝鮮のハッカー集団「TraderTraitor」による犯行と高い確度で評価した。凍結は約27億ドルで、手元に約24億ドルが残る。バイナンスは30日の告知で、開発運用担当者のPC侵害が疑われると説明している。
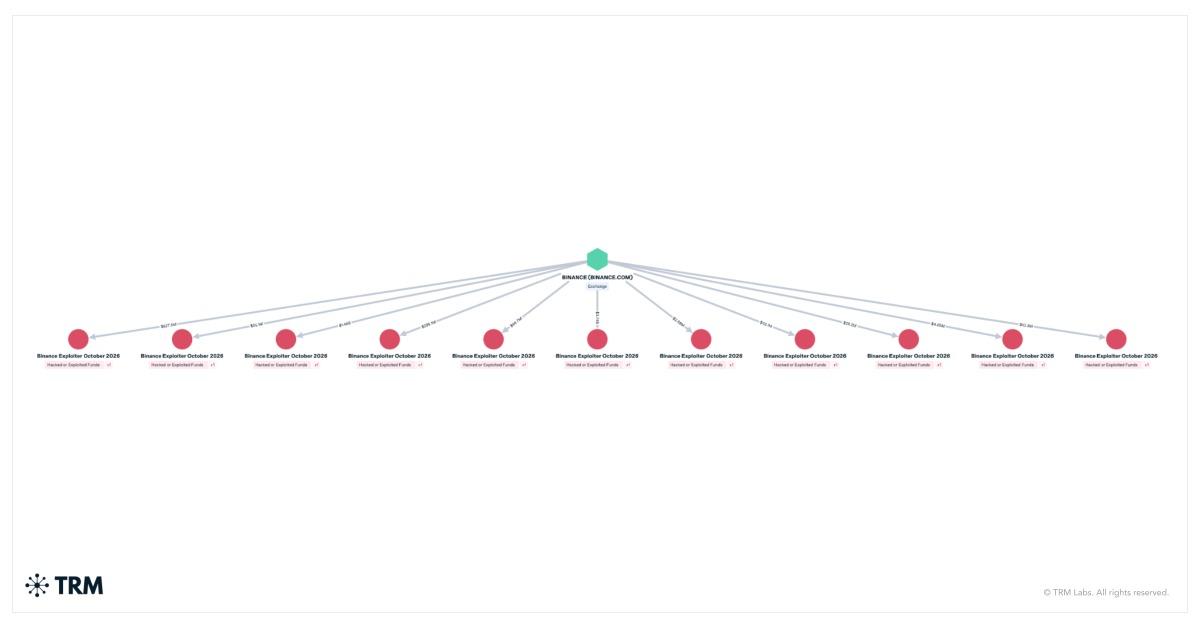
(出典:TRM Labs)
流出額は、同グループの犯行と米連邦捜査局(FBI)が認定した2025年2月のバイビット事件(約15億ドル)の約4倍にあたるという。
TRMによると、攻撃者は10のブロックチェーン上でバイナンスのウォレットから資金を動かした。イーサリアムでは、ウォレットの操作をスマートコントラクトに委ねる仕組み「EIP-7702」を悪用し、事前に用意した50件の署名済み認可を1回の取引で提出。約16.7万ETHと63種類のトークンを移したとしている。
資金の凍結は、TRMの集計で10月30日0時30分(UTC)時点に約27億ドルに達した。内訳はテザーが約17.7億USDT、サークルが約8.25億USDC、リップルが4,050万RLUSDなどという。
一方で攻撃者は換金を進めている。手元には約24億ドル相当(42万ETH超、1万8,270BTC)が残るといい、TRMは今後、ブリッジやスワップサービス、OTC業者への移動を予想している。
原因についてTRMは、バイナンスのホットウォレットの署名システムに任意の取引へ署名させる能力を攻撃者が得た可能性が最も高いとみている。
これに対しバイナンスは10月30日の告知で、初期調査では開発運用担当エンジニアのPCが侵害され、サービスコンテナを経由して不正な出金が申請された疑いがあり、秘密鍵の漏えいを示す証拠はないと説明した。推定被害総額は約63億ドルで、約30億ドルが凍結済みという。
全損失は緊急基金「SAFU」と自己資金で補填する方針で、入出金は一時停止している。詳細な事後検証と準備金証明の更新は、調査と対策の完了後に公表するとしている。
では、凍結が進んでもなお攻撃者の手元に24億ドルが残るのはなぜか。そして、バイナンスの説明とTRMの見立ては、どこまでかみ合うのか。背景には、バイビット事件との意外な共通点と決定的な違いがある。
バイビットとバイナンス、2つの巨額流出の比較
(出典:TRM Labs、バイナンスをもとに作成)
この記事の続き >>
・「50通りの署名」と「3分24秒」の掃き出し、手口の全容
・バイナンスの「PC侵害」説とTRMの「署名基盤」説は食い違うのか
・バイビット事件との共通点と、洗浄の型が変わった理由
・「50通りの署名」と「3分24秒」の掃き出し、手口の全容
・バイナンスの「PC侵害」説とTRMの「署名基盤」説は食い違うのか
・バイビット事件との共通点と、洗浄の型が変わった理由
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
暗号資産・仮想通貨のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
1
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
