

- 会員限定
- 2026/10/26 17:54 掲載
「これは見抜けない…」本物の銀行アプリなのに偽画面…金融機関が警告するスマホ詐欺



いつもの銀行アプリを自分で開いたのに、目の前のログイン画面は偽物だった──。別の不正アプリを先にインストールさせ、正規画面に偽の入力画面を重ねる手口を、金融機関が相次ぎ警告している。入口は銀行を名乗るメールとは限らず、税金の還付やポイントの失効を口実にした連絡もあるという。なぜ「本物のアプリだから安心」が通用しないのか。誘導の流れと端末の権限を整理し、利用者・企業・金融機関が見直すべき対策を解説する。
本物を開いたのに偽物?金融機関が警告する手口
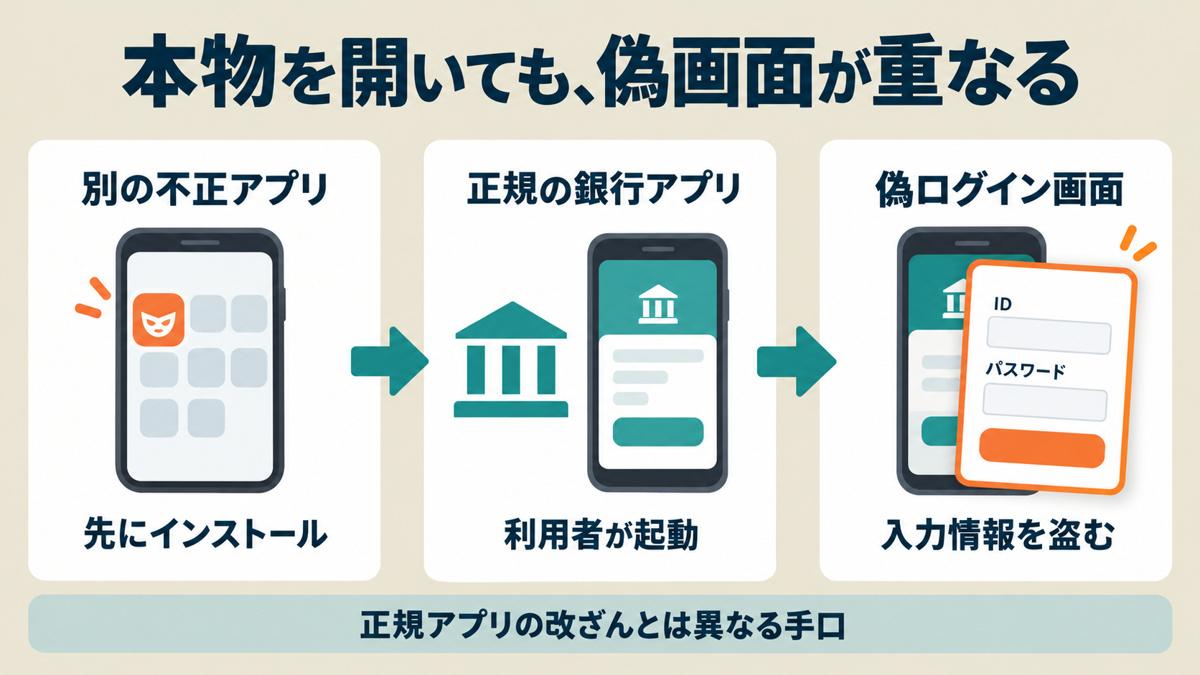
大阪シティ信用金庫は2026年10月21日、偽アプリを使って金融機関のログイン情報などを盗むフィッシング詐欺への注意を呼びかけた。利用者が正規の金融機関アプリを起動すると、先に端末へ入れた偽アプリが、よく似たログイン画面を重ねて表示するという。なお、同金庫のアプリでの発生は確認されていないと明記している。この警告は、銀行の正規アプリそのものが偽物に置き換わった、あるいは銀行のサーバへの侵入があったという発表ではない。銀行とは別のアプリがスマートフォンに入り込み、その画面で入力を待ち受けるという手口だ。利用者が起動したアプリと、実際に情報を入力する画面の出所が一致しない点に難しさがある。
同様の注意喚起はほかの金融機関にも見られる。肥後銀行は9月18日、不正アプリが銀行アプリの起動を検知し、偽画面を重ねて暗証番号やパスワードを盗む仕組みを説明した。川崎信用金庫も10月14日、一部の信用金庫で偽アプリによるフィッシングが発生していると告知している。
複数の金融機関が警告しているからといって、すべてが同一の不正アプリや犯罪グループによる被害だと分かったわけではない。これらの公表内容だけでは、この手口による被害件数や総額も把握できない。注意喚起を出した金融機関で被害が発生したとも、一律には読めない。
利用者はメールのリンクを避けていつものアプリを開く行動に加えて、すでに別の不正アプリが端末に入っている場合、それだけでは入力画面の安全を確認しきれないのである。警戒すべき場面は銀行へのログイン時だけでなく、その前に何をインストールしたかまで広がった格好だ。
注意喚起の時系列
9月18日:肥後銀行が不正アプリへの誘導と偽画面について告知。
10月14日:川崎信用金庫が偽アプリによるフィッシングを告知。
10月21日:大阪シティ信用金庫が注意喚起。いずれも公表日であり、被害発生日の一覧ではない。
9月18日:肥後銀行が不正アプリへの誘導と偽画面について告知。
10月14日:川崎信用金庫が偽アプリによるフィッシングを告知。
10月21日:大阪シティ信用金庫が注意喚起。いずれも公表日であり、被害発生日の一覧ではない。
入口は銀行メールではない、偽画面が現れるまで
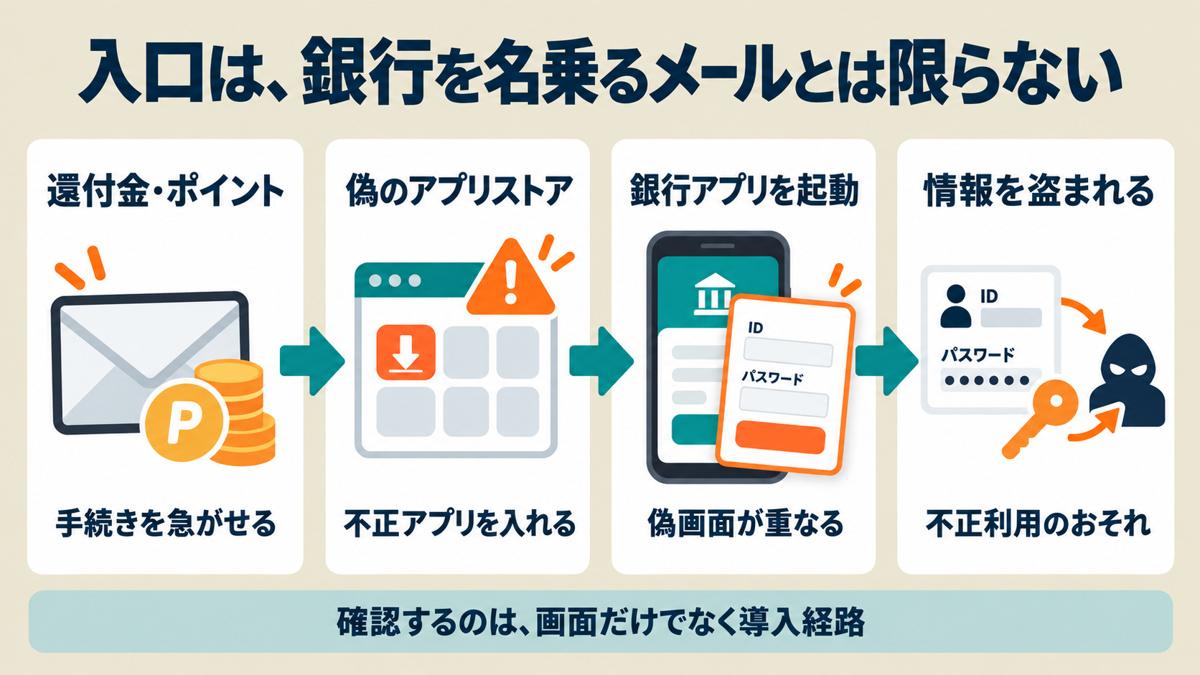
この手口のとっかかりには、銀行とは無関係に見える用件が用いられる。川崎信用金庫が示す例は、国税庁を装う税金の還付や、通販会社などを装うポイントの有効期限の案内だ。受け取りや失効回避の手続きとしてアプリの導入を求め、公式ストアに似せた画面へ誘導する。最初から銀行の認証情報を求められれば、警戒する人でもポイントの手続きに必要だと言われると、アプリの導入と預金のリスクを結び付けにくい。しかも銀行アプリを開くのは、その後の自分の操作である。最初のとっかかりと情報を盗む場面が分かれることで、利用者が原因を思い出しにくくなると考えられる。
ここで押さえておきたいのは、偽Webサイトへ認証情報を入力させるフィッシングとの違いだ。今回の注意喚起では、先に不正アプリを端末へ導入させ、それが正規アプリに似せた画面を表示する。ブラウザーのURLを調べる対策に加え、アプリの入手先と端末内の状態にも目を向ける必要がある。
対策の出発点は、メールやSMSのリンク先がストアらしく見えても、それだけで信用しないことだ。金融機関の公式Webサイトから案内されるダウンロード先などを利用し、提供元を確かめる。還付やポイントの期限を理由に操作を急がされても、メッセージからいったん離れ、公式の窓口で手続きの有無を確認する必要がある。
すでに不審なアプリを入れた、またはログイン情報を入力した場合、川崎信用金庫は速やかな連絡を求めている。利用している金融機関の公式窓口へ相談し、被害を確認した場合は警察にも通報・相談する。日本サイバー犯罪対策センター(JC3)は不正なアプリの削除も案内している。端末を操作できない場合もあり、自分だけで解決しようとしないことが大切だ。
では、別のアプリがなぜ金融取引にまで影響できるのか。次に確認したいのが、インストール後に利用者が許可した端末の権限である。
点検する対象を広げる
入口:メールの送信者名だけでなく、手続きを案内する経路を確認する。
導入時:ストア風の見た目だけでなく、実際の入手先と提供元を確認する。
利用時:銀行アプリだけでなく、直前に追加した別のアプリも振り返る。
入口:メールの送信者名だけでなく、手続きを案内する経路を確認する。
導入時:ストア風の見た目だけでなく、実際の入手先と提供元を確認する。
利用時:銀行アプリだけでなく、直前に追加した別のアプリも振り返る。
金融セキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
