- 会員限定
- 2026/09/17 06:30 掲載
なぜ“報告書止まり”に? EYが明かす、金融セキュリティ評価が経営に刺さる4ステップ


サイバーセキュリティ成熟度評価を実施すれば、ガバナンスや検知といった領域の水準はスコアで可視化される。だが、その一覧表を経営に報告した時点で、取り組みが止まっていないだろうか。金融機関にとって成熟度評価は目的ではなく、どのリスクを優先して下げ、どの統制をどこまで引き上げ、どれだけの期間と投資で実現するのかを決めるための出発点にすぎない。評価を“報告書止まり”で終わらせず、改善が回り続ける仕組みへ変えるには、何が必要なのか。本記事では、現状評価から継続的なモニタリングまで、金融機関が踏むべき4ステップと、外部専門家の使いどころを実務の視点で読み解く。
EYストラテジー・アンド・コンサルティング株式会社 金融サービス テクノロジー・コンサルティング パートナー 小川 真毅
サイバーセキュリティ業界で24年以上の業務経験を有する。セキュリティエンジニアとしてさまざまなソリューションの設計から導入、運用を数多く経験後、複数の外資系大手IT企業やグローバルファームにてサイバーセキュリティ事業の立ち上げや事業責任者を歴任。EYストラテジー・アンド・コンサルティングでは主に金融業界向けのサイバーセキュリティ・コンサルティング組織リーダーとして事業を推進している。保有する専門資格にCISSP、CISA、CISM、CBCI、CCSK、PMPなど。経営学修士(MBA)。
大手Sier、コンサルティングファームを経て現職。金融機関を中心に、サイバーセキュリティ、ITリスク管理に関する評価・高度化支援に従事。 金融機関向けサイバーセキュリティコンサルティングのチームに所属し、第三者評価サービスをリード。 CRI Profileをはじめ、FFIEC CAT、金融庁サイバーセキュリティガイドライン等、多様なフレームワークを用いた大手金融機関に対する第三者評価の豊富な経験を有する。 専門資格として、情報安全確保支援士、ITストラテジスト、プロジェクトマネージャ、システムアーキテクト、ITサービスマネージャ等の情報処理技術者に関する資格に加え、銀行業務検定も複数保有。
(Photo:Shutterstock)
なぜ“評価しただけ”で終わる? 成熟度評価の落とし穴
金融機関におけるサイバーセキュリティ対策は、単に規程やシステムを整備すれば完了するものではない。脅威は日々変化し、業務やシステムの構成も変わり続ける。一度整えた対策や統制が将来にわたって十分であり続ける保証はない。そのため、サイバーセキュリティ成熟度評価は、それ自体を目的化すべきではない。評価はあくまで、自社のサイバーセキュリティ体制を客観的に把握し、改善すべき領域を特定し、経営として優先順位を判断するための出発点である。
成熟度評価を実施すると、ガバナンスや検知などの各領域の水準がスコアや段階で可視化される。しかし、評価結果を一覧表として報告するだけでは、実務上の価値は限定的である。
重要なのは、その結果を基に「どのリスクを優先的に低減するのか」「どの統制をどの水準まで引き上げるのか」「どの程度の期間と投資で実現するのか」を具体化することである。
本寄稿では、金融機関が成熟度評価を改善活動につなげるための実務プロセスとして、現状評価、ギャップ分析、改善計画策定、継続的なモニタリングという流れを整理する。
改善ステップ1:現状評価 ヒアリングだけでは危ういワケ
改善活動の第1歩は、自社の現状を正しく把握することである。サイバーセキュリティ対策では、規程や手順書が存在することと、それが全社で適切に運用されていることは同じではない。また、ある重要システムでは統制が機能していても、子会社、海外拠点、委託先、クラウド環境まで同じ水準で適用されているとは限らない。
現状評価では、まず評価対象の範囲を明確にする必要がある。本部機能だけを見るのか、グループ会社や海外拠点まで含めるのか、重要業務を支えるシステムに絞るのか、委託先との接続点まで含めるのかによって、評価結果の意味は大きく変わる。
評価範囲が曖昧なままでは、成熟度の高低を議論しても、実際にどこまでリスクを把握できているのかが分からない。
次に重要なのは、評価を証跡に基づいて行うことである。ヒアリングだけで「実施している」と判断すると、実態よりも高く評価される恐れがある。
規程、手順書のみならず、実際の研修記録、アクセス権の棚卸し結果、委託先管理状況の報告資料などを確認する必要がある。現状評価は、統制が「重要なリスクを下げる仕組みとして機能しているか」という、経営が判断できるリスク情報を可視化する活動でなければならない。
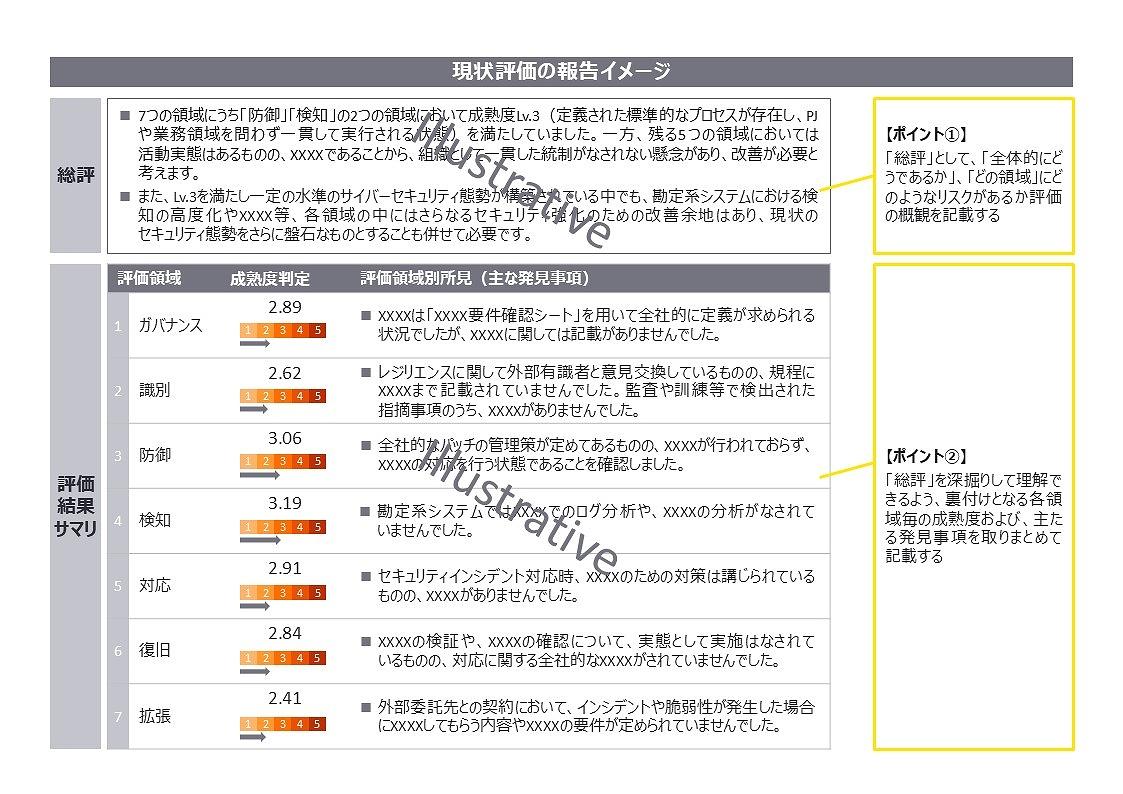
経営が判断できる形とは? 現状評価の報告イメージ
改善ステップ2:ギャップ分析 経営に刺さる“翻訳”とは
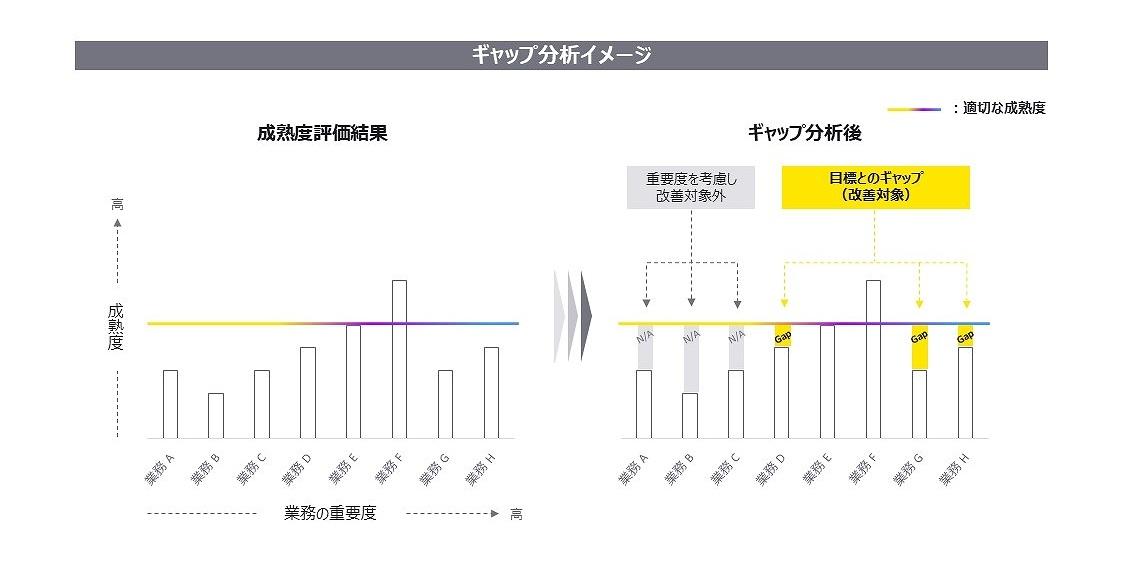
現状評価によって成熟度が明らかとなれば、次に行うべきはギャップ分析である。ギャップ分析とは、現状の成熟度と目標とする成熟度の差を把握し、どの領域に改善が必要かを明確にする作業である。ここで重要なのは、すべてのギャップを同じ重さで扱わないことである。成熟度が低い統制があっても、その統制の成熟度を高めない場合に発生し得るリスクが限定的であれば、直ちに改善に対する投資を行う必要はないこともある。
一方で、重要業務に関わる領域、外部公開システム、顧客情報を扱うシステム、決済や勘定系など業務停止時の影響が大きい領域で成熟度が低い場合には、優先的な対応が必要となるであろう。
ギャップ分析では、単に「目標レベルに達していない」と記載するのでは不十分である。そのギャップが何を意味するのかを、経営に伝わる言葉に置き換える必要がある。
たとえば、「ログ監視の成熟度が低い」という表現だけでは、経営判断にはつながりにくい。これを「不審な挙動を早期に検知できず、侵害範囲の特定や初動対応が遅れる可能性がある」と整理すれば、事業継続や顧客保護に関わる課題として理解しやすくなる。
同様に、「委託先管理が十分でない」という指摘も、「重要業務を支える外部サービスで障害や侵害が発生した場合、影響範囲や復旧見通しを迅速に把握できない可能性がある」と翻訳することで、単なる管理不備ではなく、経営上の課題として捉えられる。
成熟度評価を改善につなげるには、この翻訳作業が欠かせない。評価結果を技術的な指摘で終わらせず、重要業務への影響、残余リスク、投資判断上の論点として整理することで、経営層が意思決定しやすい材料になる。
金融セキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR