

- 2026/10/06 06:30 掲載
【金融庁が警鐘】相次ぐ「情報漏えい」…AI攻撃が爆速化する前に銀行が今やるべきこと



企業を狙ったサイバー攻撃や情報漏えいが相次いでいます。直近ではタイムズカーへの不正アクセスで、約660万件のアカウント情報が漏えいし、運転免許証画像などの本人確認書類も流出しました。金融機関も例外でなく、金融庁が2025年度中に報告を受けたシステム障害は1600件に上ります。フロンティアAIの進化によって、脆弱性の発見から攻撃までが高速化し、従来型の「守り」が通用しなくなる可能性が高まっています。「絶対に障害を起こさない」ことより、何が起きても重要業務を維持し、素早く復旧する力が必要になりそうです。金融庁の最新レポートから、金融機関に求められる“新しい守り方”を読み解きます。
元毎日新聞記者。長野支局で政治、司法、遊軍を担当、東京本社で政治部総理官邸番を担当。金融専門誌の当局取材担当を経て独立。株式会社ブルーベル代表。東京大院(比較文学比較文化研究室)修了。自称「霞が関文学評論家」
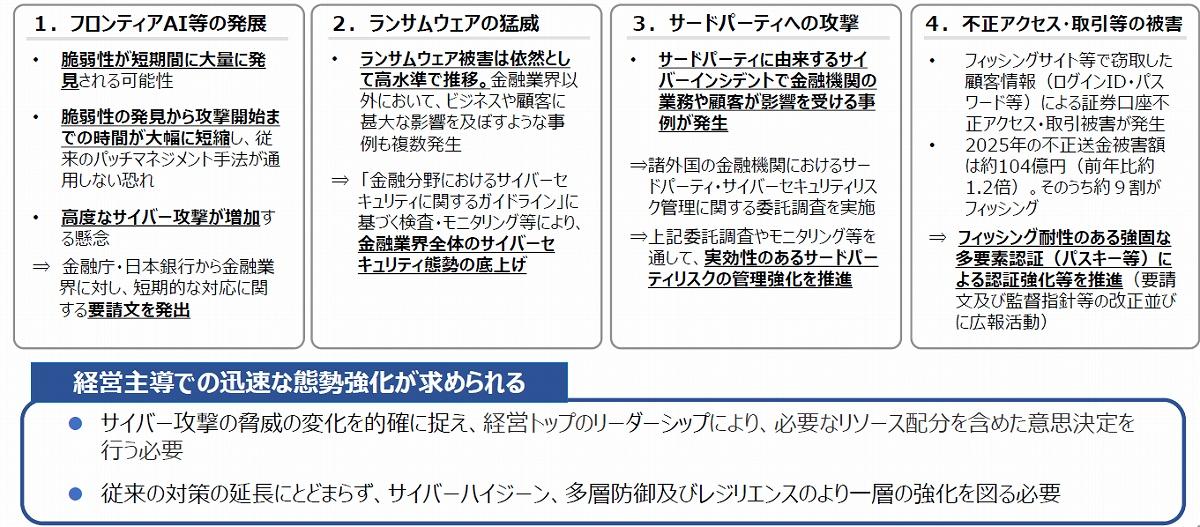
(出典:金融庁公表資料より)
サイバー攻撃対策の前に…金融機関の“身近な落とし穴”
金融庁が7月30日に公表した「金融分野におけるITレジリエンスに関する分析レポート」は新手法による攻撃を念頭に置いた対応の高度化を求める一方、まずはシステム障害の防止を含めた「基本中の基本」を徹底するよう強く促しています。まずは、人的ミスの防止です。「システム以前の問題」はもはや笑いごとではなく、金融庁の調査では、人的要因・運用管理に起因する以下のような事例が報告されています。
人的ミスに加えて深刻化しているのが、外部委託先が攻撃の被害に遭うなどといった、サードパーティー管理上の問題です。実際に、以下のような事例があります。
- 災害対策環境の作業ミスと連携不足(本番稼働中に実施した災害対策環境に関連する作業で、ATMから災害対策環境への通信遮断が未実施だったせいで、一部ATM取引で不具合が発生した事案。作業リスクの正当な評価や経営承認を経ず部内決裁のみで実施された上、問い合わせ殺到による指示系統の混乱により顧客対応が大幅に遅延した)
- 外国送金電文方式の改修不備(新たな送金電文方式への対応において、仕様の複雑化や関係者間の認識の食い違いにより不要な処理が実装され、送金電文の滞留が生じた事案)
金融庁が2025年度中に報告を受けたシステム障害1600件のうち、ソフトウェア障害と管理面・人的要因の2つを合わせて全体の約7割を占めています。「委託先がダメになったらどうしようもない」「システム以前の問題だから仕方ない」という理屈は、もはや通用しにくい時代になってきているのです。
- 外部委託先経由のランサムウエア被害(委託先がランサムウエア被害を受けてファイルの一部が暗号化され、個人情報が盗み取られた事案)
- 海外データセンターでの無承認作業(再委託先のエンジニアが委託元の許可を得ずメンテナンス作業を実施中、ネットワーク機器全台に誤った設定値が配信され、通信不能に陥った事案)
- 外部ストレージサービスの電源喪失(ストレージサービスの提供事業者において電源が喪失し、一部サービスが利用不能となった結果、金融機関の決済処理が滞留した事案)
フロンティアAIから銀行をどう守るか
フロンティアAIは脆弱性の発見や攻撃コードの生成に優れ、脆弱性が発見されてから攻撃に至るまでの期間が大幅に短縮される可能性が指摘されています。また、スキルの低い攻撃者がAIを悪用することで、高度なサイバー攻撃が増加する心配もあります。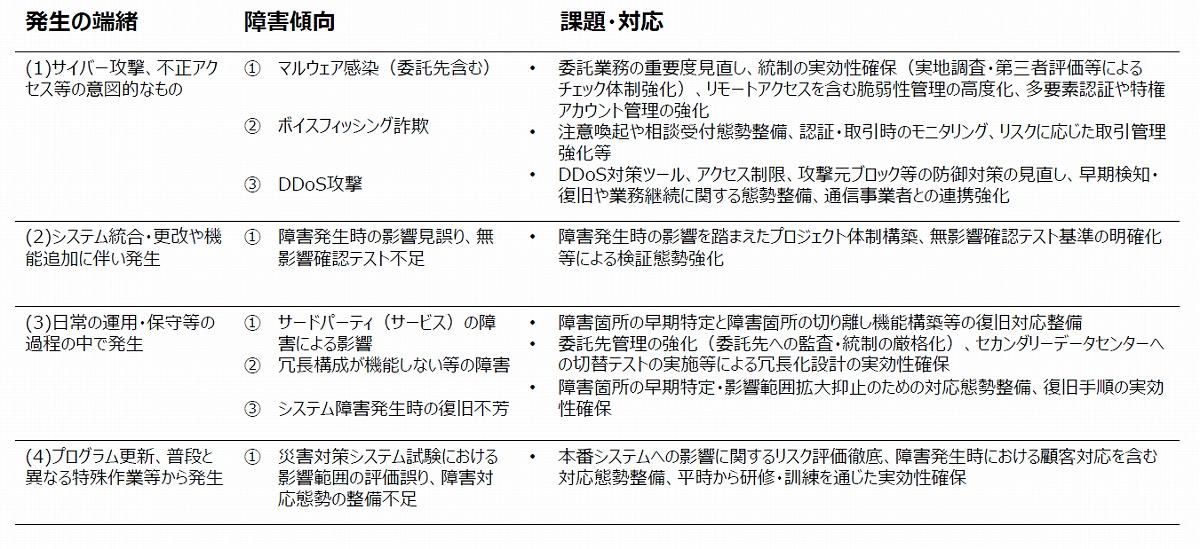
システム障害の端緒別の傾向と対応策
(出典:金融庁公表資料より)
一方、英国AI安全性評価機関(AISI)の報告によれば、防御が十分な場合、現時点でフロンティアAIはITシステムに対して攻撃を達成できるとはいえない、とのことです。基本的なセキュリティ対策を着実に実行することが引き続き防御の要だといえます。
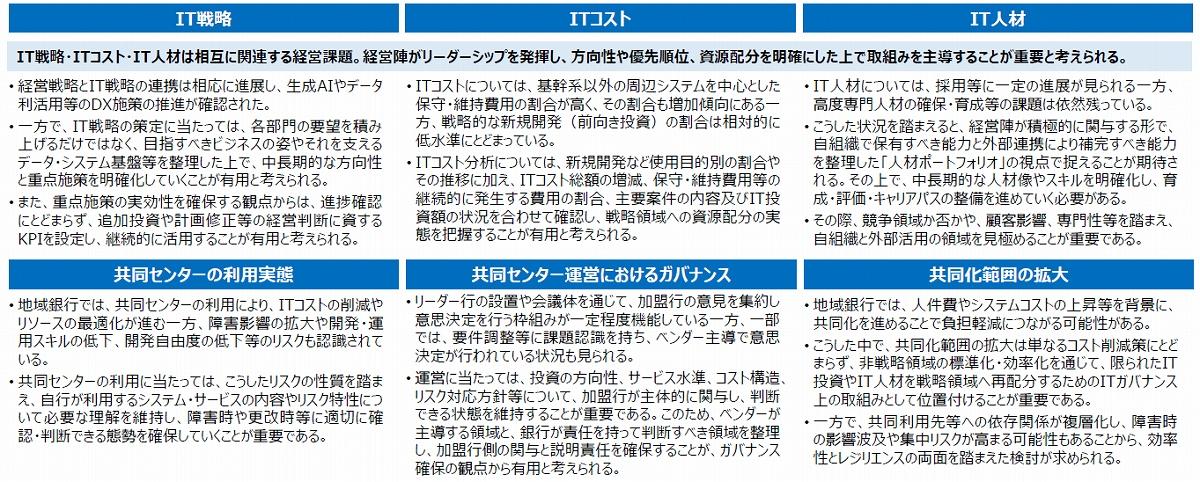
(出典:金融庁公表資料より)
金融庁は2026年5月、日本銀行と連名で「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」を要請。この中で、AI脅威への対応を全社的な経営課題と位置付け、優先対応システムの特定、特権IDの削除や未対応パッチの適用による技術負債の解消、パッチ適用プロセスにおけるリスクベースでのテスト範囲の合理的な縮小、および能動的なシステム停止の判断基準策定などを求めています。
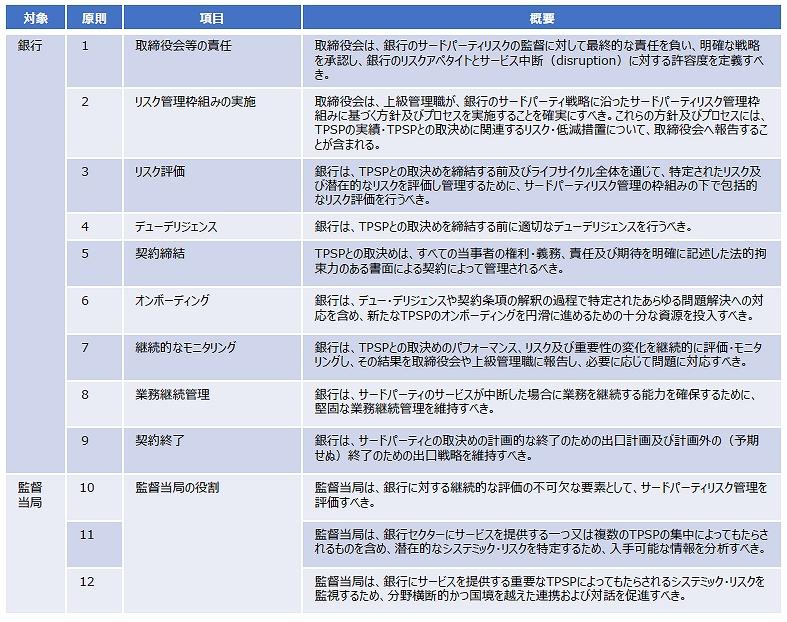
(出典:金融庁公表資料より)
金融セキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
