

- 会員限定
- 2026/11/05 13:00 掲載
仏大手銀行、サイバー攻撃で約177億円が流出。暗号資産変換で資金洗浄
自己勘定を狙った犯行。暗号資産への高速資金洗浄と被害拡大


フランスの協同組合系大手銀行クレディ・ミュチュエル・アルケアは2026年11月、高度なサイバー攻撃により約1億ユーロ(約177億円)の資金が不正流出したと発表した。オンチェーン解析では被害額がさらに膨らむとの指摘もある。標的となったのは顧客口座ではなく銀行の自己勘定であり一般顧客への直接的な損失は生じていない。被害を食い止めたかに見える本事件だが侵入経路には現代の金融システムが抱える構造的な弱点が潜んでいる。
顧客資産は無傷でも自己勘定が狙われた約177億円流出事件の発生と被害の概要
フランス西北部ブルターニュ地方に本拠を置き580万人以上の顧客を抱える大手金融機関クレディ・ミュチュエル・アルケアが大規模なサイバー不正流出事件に見舞われた。同行の発表によれば不審な取引による被害額は約1億ユーロに上る。一方ブロックチェーン上の公開データを解析する独立系調査官の分析では流出総額は1億3300万ドルを超えると推計されており被害規模の全容解明にはまだ時間を要する事態となっている。この事件で特筆すべきは個人の預金口座が直接の標的にならなかったことだ。攻撃者は一般顧客の資産ではなく銀行自体の自己勘定から巨額の資金を不正に送金した。事件発覚後同行は直ちに不審な取引システムを停止し金融当局や治安機関へ通報した。グループの総資産2115億ユーロを揺るがす事態ではないと声明を出し顧客資産への影響がないことを強調して事態の沈静化を図っている。
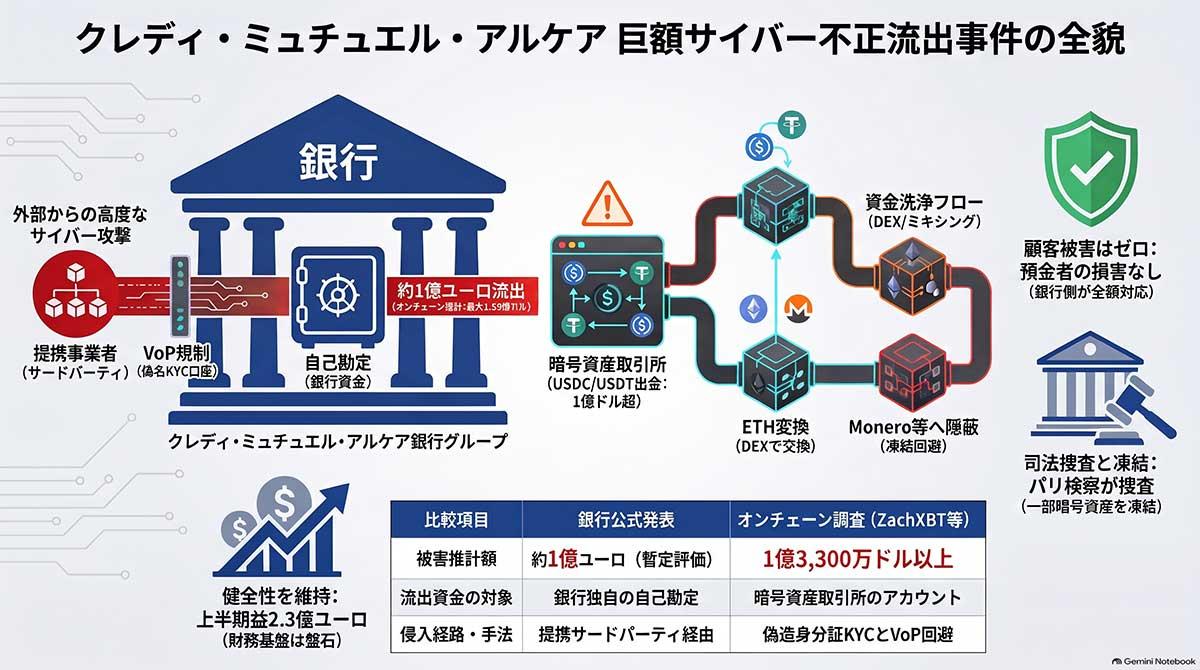
【図版付き記事はこちら】仏大手銀行へのサイバー攻撃で約177億円流出、暗号資産変換で資金洗浄も(図版:ビジネス+IT)
強固なセキュリティ網を構築しているはずの大手銀行がなぜこれほど巨額の資金を外部へ持ち出されたのか。その背景には銀行内部のシステムではなく連携する外部事業者のネットワークを経由した巧妙な手口が存在した。さらに攻撃者は欧州で新たに導入されたばかりの厳格な送金規制システムを逆手に取るという極めて計画的な手法を用いて自動検知の網をすり抜けている。
サードパーティの脆弱性と送金規制の逆利用。暗号資産を用いた高速マネーロンダリングの巧妙な手口と教訓
実際の侵入経路は銀行が直接運用するコアシステムではなく提携する外部サービスプロバイダーのプラットフォームだった。攻撃者はサードパーティのインフラ内に潜む権限設定の不備を突き認証プロセスを迂回して銀行内部の決済ラインへ直接到達した。外部業者を踏み台にすることで銀行側の通常の境界監視システムを検知回避したのである。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
金融セキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
