- 2026/09/30 06:30 掲載
金融庁が金融機関に迫る“4つの宿題”、障害ゼロより問われる“ある能力”とは(2/4)


経営層の報告頻度まで指定、金融庁が強める“トップダウン”と“1.5線問題”とは
昨今金融庁は、2024年10月に公表したサイバーセキュリティガイドラインをみても、経営層の関与を強めることを狙い、経営層(金融庁は昨今、「執行役員以上を指す」としている)が担うべき行動の具体的な要件を列挙するのみならず、実施すべきタイミングまで定義している。たとえば、KPI(Key Performance Indicator:重要業績評価指標)およびKRI(Key Risk Indicator:重要リスク指標)の報告は半期に一度以上の頻度で、RBA(Risk Based Approach:リスクベース・アプローチ)によるリスク評価の洗い替え結果は最低でも年に一度、経営層は報告を受けることが必要とされている。
また、経営陣には善管注意義務があることに触れたうえで、こうした対応を経営層が自ら実施しない場合のリスクについても言及するなど、トップダウンでの対応を要請する動きを顕著に強めている。
金融庁は、システム障害の分析において、ソフトウェア障害や管理面・人的要因が大きな割合を占める点に注目している。これは、障害の原因が単純な機器故障にとどまらず、変更管理、テスト設計、影響範囲の見誤り、運用手順、委託先管理といった組織的な管理態勢に深く関係していることを示している。
他方、昨今はアジャイル開発など、テスト工程の位置付けや概念が従来とは受け止め方が異なりつつあることに留意が必要である。障害発生の背景にはテスト不足や開発担当者の認識不足などが横たわっているためだ。
こうした漫然とした実態へのけん制も念頭に、金融庁は2線(注1)のリスク管理部門におけるリスクアセスメントと定期的な評価を義務化しており(少なくともサイバーセキュリティの文脈では)、同様に3線による内部監査、とりわけシステム監査の高度化も眼前のテーマとして位置づけている。
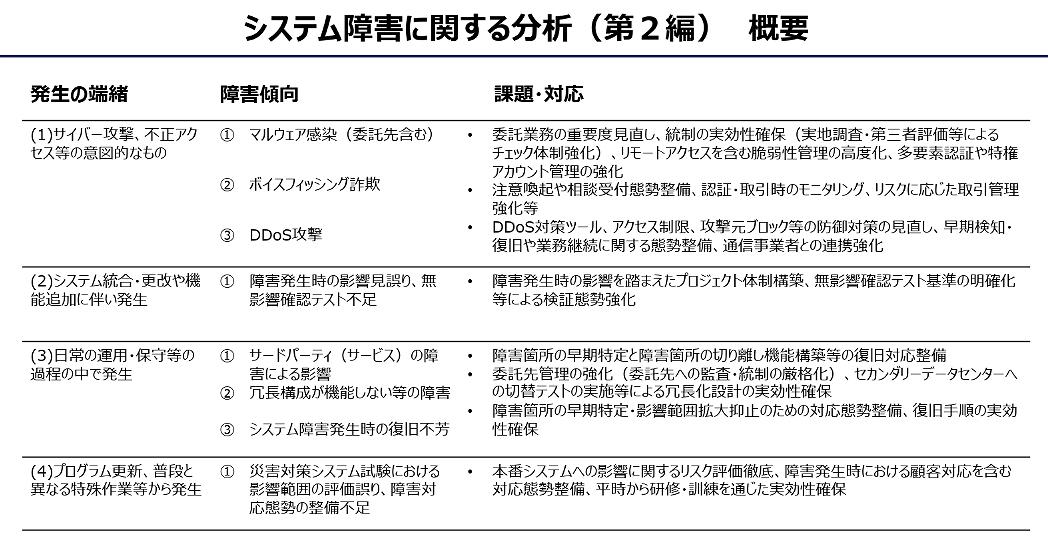
(出典:金融庁報道発表)
注1:金融機関の管理態勢は、営業・現場部門を「1線」、リスク管理部門を「2線」、内部監査部門を「3線」と位置付ける“3線モデル”で整理されることが多い。本稿の「1.5線」は、1線と2線の分離が不十分な状態を指す。
こうした中で、昨今、1線と2線が組織的にも要員的にも必ずしも分離されていない「1.5線問題」に金融庁は注目しているようだ。一定規模の金融機関においては、臨検に際しての基礎的チェックポイントともなっている点には注意が必要である。
バックアップは“あるだけ”では無意味、切り戻せない環境
なお、障害発生時においては、バックアップシステムとBCP(Business Continuity Plan:事業継続計画)の整備が欠かせない。ここで重要となるのは、単に機器の冗長化やデータのバックアップを形式的に整備しているだけでは十分ではないという点である。冗長構成が障害発生時に実際に切り替え可能なのか、委託先サービスの障害を早期に切り離せるか、障害発生時に顧客対応や経営報告が速やかに行えるかを、平時から演習や訓練を通じて検証する必要がある。
たとえば、バックアップシステムは有していても、縮退環境であれば、切り戻しができないだろうし、切り替え判断も困難となろう。また、バックアップシステムは存在しても、対外接続系も同時に切り替えが進まない限り、通常業務の遂行は不可能だ。
つまり、金融庁は、机上のルールではなく、実際に機能する態勢を重視していることが明らかだ。
昨今のランサムウェア攻撃では、本番環境のみならず、バックアップ環境も同時にロックされ、バックアップシステムの実効性が確保されない、といった事例が散見される。こうしたケースを参照したうえで、バックアップシステムの設計・運用思想そのものをセキュリティ・バイ・デザイン指向で抜本的に見直すことに加え、最悪のシーンを想定し重要なデータをオンラインから切り離し離隔しておく、といった対応が欠かせない。
もっとも、こうした備えはIT投資の巧拙と表裏一体である。では金融庁は、各金融機関のITコストと人材を、どのような目でみているのだろうか。 【次ページ】ITコストの“適正水準”は存在しない、金融庁は何を見るか
金融政策のおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
金融政策の関連コンテンツ
あなたの投稿

PR
PR
PR