- 2026/09/30 06:30 掲載
金融庁が金融機関に迫る“4つの宿題”、障害ゼロより問われる“ある能力”とは(3/4)


ITコストの“適正水準”は存在しない、金融庁は何を見るか
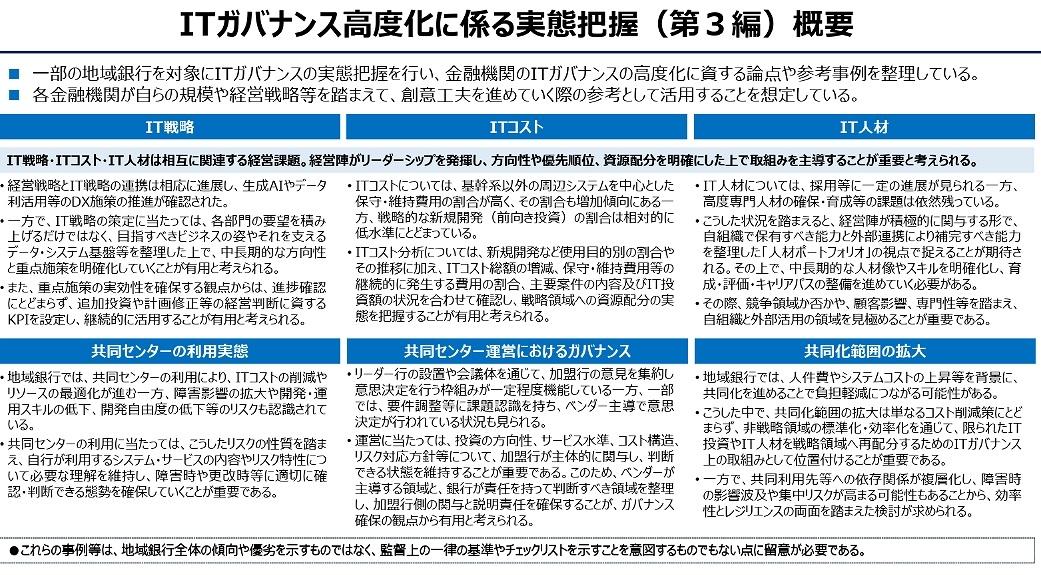
本レポートで大きく取り上げられているのが、ITガバナンスの高度化である。金融庁は、IT戦略、ITコスト、IT人材を相互に関連する経営課題として捉えている。経営戦略とIT戦略が表面的に結び付いているだけでは足りず、将来どのような金融サービスを提供するのか、そのためにどのようなデータ基盤、システム構造、人材スペックが必要かを明確にせねばならない。
特に地域金融機関では、周辺システムの拡張や個別対応が積み重なり、保守・維持費用が膨らむ一方で、前向きな新規開発投資が相対的に抑えられる傾向がある。
金融庁はかねて、ITコストを単なる費用削減の対象としてではなく、どの領域に経営資源を振り向けるべきかを判断するための経営情報として把握することを重視している。また、IT人材についても、採用や研修だけでなく、内部に保持すべき能力と外部活用で補完すべき能力を整理した人材ポートフォリオの構築が必要ともしている。
ここで注意すべきは、ITコストの妥当性だ。金融庁では、特段の水準や目安を設定しているわけではなく、業界としても適正水準といえるようなものを見出すことは困難だ。
そのうえで金融庁は、個々の金融機関が「中期経営計画で示された業務運営や目標を実現するために必要なIT投資戦略をIT中期計画で具体的に展開しているか」を確認している。こうした計画間でのリンケージにより、IT投資そのものの妥当性や投資額の水準の見極めが行庫内で実現できる環境づくりが求められているのである。
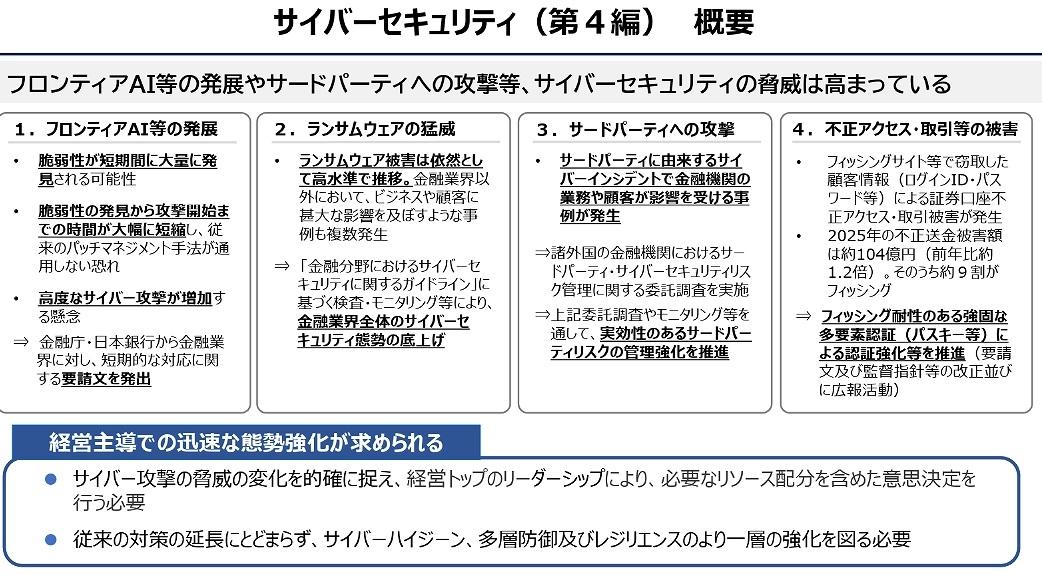
金融庁は、サイバーセキュリティについて、管理態勢、リスク特定、防御、検知、対応・復旧、サードパーティー管理を一連の管理プロセスとして整理している。
(出典:金融庁報道発表)
つまり、サイバー対策は技術的な対応、すなわちWAF(Web Application Firewall:Webアプリケーションファイアウォール)、ISP、EDR(Endpoint Detection and Response:エンドポイントでの検知・対応)といった単なる防御・検知ソリューションの導入で完結するものではなく、リスクにさらされている資産の把握、脆弱性管理、監視、インシデント対応、復旧計画、情報共有までを含む総合的な経営管理の集合体とされる。
そこで、これを実現するうえで金融庁は、従来のボトムアップアプローチによる「現場感覚」の延長線上での対応ではなく、経営マターとして「トップダウンアプローチ」に切り替え、組織横断的な対応態勢を構築すべく、経営層の関与を強めることを要請するに至っている。
脆弱性は公表直後に悪用される? 9項目の緊急点検が下った
また、AIの進展により、攻撃者による脆弱性探索、フィッシング、偽音声、攻撃自動化が高度化・高速化する可能性がある。金融庁が問題視しているのは、攻撃手法そのものの変化だけではない。脆弱性が公表されてから攻撃に悪用されるまでの時間が大幅に短縮されたことで、従来の意思決定やパッチ適用のスピードでは間に合わなくなる恐れが高まってきた点である。したがって、脆弱性管理、パッチ適用、保守契約、緊急時の権限移譲を経営レベルで見直す必要がある。
こうした懸念を背景に、従来のPQC(Post-Quantum Cryptography:耐量子計算機暗号)対応に加え、2026年5月22日にはフロンティアAIの脅威の台頭への対処として9項目の緊急点検が下達されたわけだが、1線部門における技術的対応の検討にとどまり、金融機関全体に通底するBCPの見直しにまで辿り着いていない例がみられる点は憂慮すべきであろう。
(出典:金融庁報道発表)
守るべき対象は、金融機関自身のシステムだけではない。攻撃者はすでに、顧客の側から入り込んでいる。
本レポートは、顧客口座・アカウントの不正アクセスや不正取引を、業態横断的な重要課題として位置付けている。フィッシング、ボイスフィッシング、なりすましサイト、即時振込の悪用など、顧客接点を起点とした攻撃は、金融機関の内部システムだけを守っていれば防げるものではない。
金融機関には、フィッシング耐性のある多要素認証、取引モニタリング、なりすましメール・Webサイト対策、口座連携リスクへの対応、顧客への注意喚起、相談受付態勢の整備が求められる。特に重要なのは、顧客の自己責任に問題をわい小化せず、金融機関側の認証・検知・抑止・補償・連携の仕組みを総合的に強化することである。
とりわけ、コロナ禍で高齢者もオンライン取引を行うケースが増加しており、こうしたITリテラシーが必ずしも高くない取引参加者への注意喚起は、メールベースだけではなく、対面を含めた複数のコミュニケーションチャネルを用いて徹底的に実行せねばならない。
また、補償の面においては、フィッシングサイトに誘導され、自身の操作によりネット上でIDやパスワードを入力させられた顧客が、その責を金融機関側に求めるという事例が確認されている。
こうしたケースでは少なからず本部、営業店の職員の対応稼働を要することにもなり、場合によっては風評を害する場面に発展するおそれもある。だからこそ、顧客への周知や啓発をはじめとした「顧客を守るための行動」に注力する必要があるのだ。
では、金融機関は明日から何に着手すべきなのか。金融庁が示す論点を整理すると、取り組むべき事項は大きく4つに集約される。加えて、これまで訓練の受け皿となってきた“ある演習”が、今年で最後になる可能性も浮上している。 【次ページ】金融機関がやるべき“4つの宿題”、演習であぶり出す弱点は
金融政策のおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
金融政策の関連コンテンツ
あなたの投稿

PR
PR
PR