- 2026/09/30 06:30 掲載
金融庁が金融機関に迫る“4つの宿題”、障害ゼロより問われる“ある能力”とは(4/4)


金融機関がやるべき“4つの宿題”、演習であぶり出す弱点は
(1)ITリスクを経営の「トップリスク」に再定義する金融機関はITリスクとサイバーリスクを、情報システム部門の専門課題ではなく、経営戦略、顧客保護、業務継続、収益力に直結するトップリスクとして再定義する必要がある。
取締役会や経営会議では、障害件数や個別対策の進捗だけでなく、重要業務の継続能力、復旧目標、外部依存の集中度、老朽化システムのリスク、IT人材不足、前向き投資の妥当性を一体的に議論すべきである。
(2)演習でレジリエンスの実効性を確認する
ITレジリエンスの実効性を演習で確認することが不可欠である。障害対応計画、サイバーインシデント対応計画、クラウド障害対応、共同センター障害、委託先ランサムウェア被害、顧客口座不正利用など、具体的なシナリオを設定し、経営陣、業務部門、システム部門、広報、コンプライアンス、顧客対応部門、委託先を含めた訓練を行うべきである。
訓練の目的は、手順書の存在を確認することではない。判断の遅れ、連絡経路の不備、情報不足、権限の曖昧さを発見し、改善につなげることである。
これまで金融庁は金融業態横断的なサイバーセキュリティ演習「DeltaWall」を毎年開催することで、金融機関に対し訓練の場を提供してきた。ただし、2026年8月に金融庁が財務省に提出した概算要求書を確認すると、2027年度の事項要求として、かかる予算が計上されていないことがわかる。
したがって、2026年10月に開催されるDeltaWallが最後の機会となる可能性が出てきた。今後は、業界単位での個別サイバーセキュリティ演習などに継承されていくことになりそうだ。
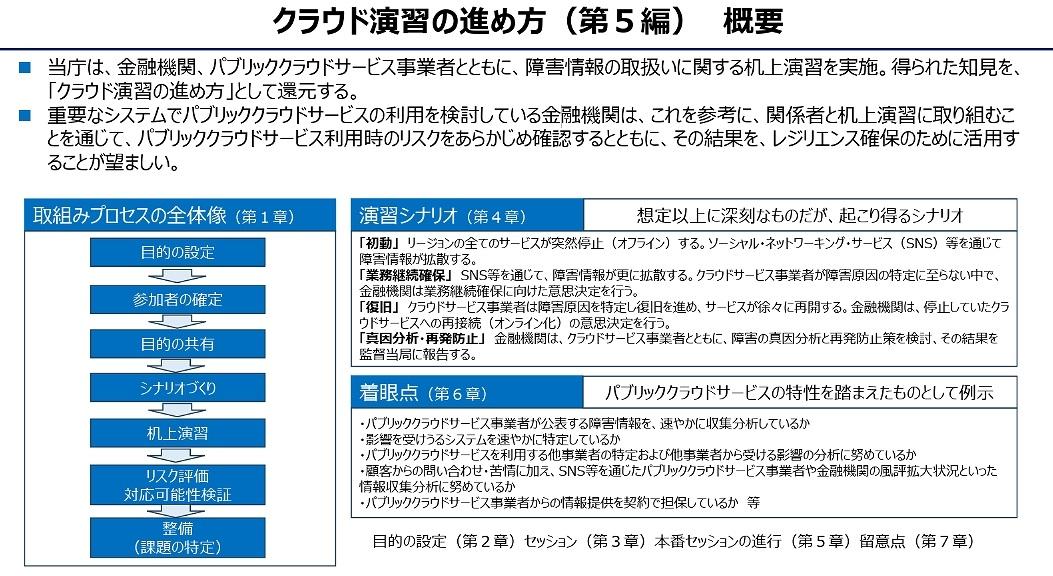
(出典:金融庁報道発表)
(3)サードパーティーとクラウドの管理を「レジリエンス管理」へ広げる
サードパーティーとクラウドの管理を、契約管理からレジリエンス管理へ拡張する必要がある。委託先のセキュリティ評価、監査権、再委託管理、障害時連絡、復旧目標、データ返還、代替先確保、共同演習、出口戦略を、契約条項と運用実態の双方で確認しなければならない。
特に、重要業務に関係する委託先については、平時から相互依存関係を可視化し、障害発生時にどの顧客、どの業務、どのチャネルへ影響するかを即時に把握できる態勢が必要である。かかる確認ポイントは、かねて監督指針における外部委託管理の要件、さらにはサイバーセキュリティガイドラインでも列挙されており、まずはこれをチェックリストとして活用すべきである。
(4)生成AI時代の脆弱性管理と認証・モニタリングを高度化する
生成AI時代のサイバー攻撃高度化の脅威の台頭への備えとして、脆弱性管理と認証・モニタリングの高度化が求められている。攻撃者がAIを用いて脆弱性探索やフィッシング文面、偽音声の作成技術をかつてなく高度化するなかでは、従来以上に迅速なパッチ適用、露出資産の把握、特権アカウント管理、フィッシング耐性のある認証、異常取引の検知、顧客への即時注意喚起が重要となる。
そのうえで防御の重点は、侵入を完全に防ぐことだけでなく、侵入や不正操作の兆候を早期に捉え、被害を拡大させないことに置くべきである。
とりわけ、金融機関内部においては、AIエージェントが多数作成され実行される環境になりつつある。こうしたAIエージェントは頻繁に内部システムにIDやパスワードを用いてログイン、ログアウトを繰り返したり、さまざまな情報資源に高頻度でアクセスすることとなるが、こうしたアクティビティはEDRのモニタリング機能をかく乱させるおそれがあるので要注意だ。
ITレジリエンスに終点はない、最後に問われる組織の条件
ITレジリエンス強化には終点がない。金融庁が公表した本レポートは、金融機関に対し、個別事案への一過性の対応ではなく、ガバナンス、投資、人材、委託先管理、BCP策定、演習、顧客保護を継続的に見直す姿勢を求めている。今後の金融機関は、障害を起こさない組織であることに加え、障害が発生しても顧客と市場への影響を最小化し、説明責任を果たし、迅速に復旧できる組織であることが問われる。これこそが、金融庁が本レポートを通じて示したITレジリエンスの本質である。
Googleで見つけやすく
共有する
-
0
-
1
-
0
-
0
-
0
金融政策のおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
金融政策の関連コンテンツ
あなたの投稿

PR
PR
PR