

- 会員限定
- 2026/11/21 06:42 掲載
大崎電気にランサム攻撃、スマートメーター生産停止 国際ランサム集団Qilinが犯行主張
多要素認証なしのVPN機器から侵入か、復旧時期は未定


電力の計測や制御機器を手がける大崎電気工業が、身代金要求型ウイルスであるランサムウェアによるサイバー攻撃を受けた。埼玉事業所など3拠点で生産関連システムを停止しており、主力製品であるスマートメーターの生産と出荷が止まっている。国際的なランサムウェア集団「Qilin」が攻撃を主張し、インターネット上の匿名領域に社内資料とみられる画像を掲載した。侵入経路や今後の影響、相次ぐ日本企業への攻撃の背景を追う。
VPN機器の認証突破から約57時間後に暗号化、技術情報の流出を認知
大崎電気工業は2026年11月18日、社内システムがランサムウェアによる攻撃を受け、埼玉事業所ならびに関連生産拠点である岩手大崎電気、大崎プラテックの生産関連システムを停止したと発表した。これにより、家庭や事業所の電気使用量を遠隔で計測するスマートメーターなどの生産と出荷ができない状態が続いている。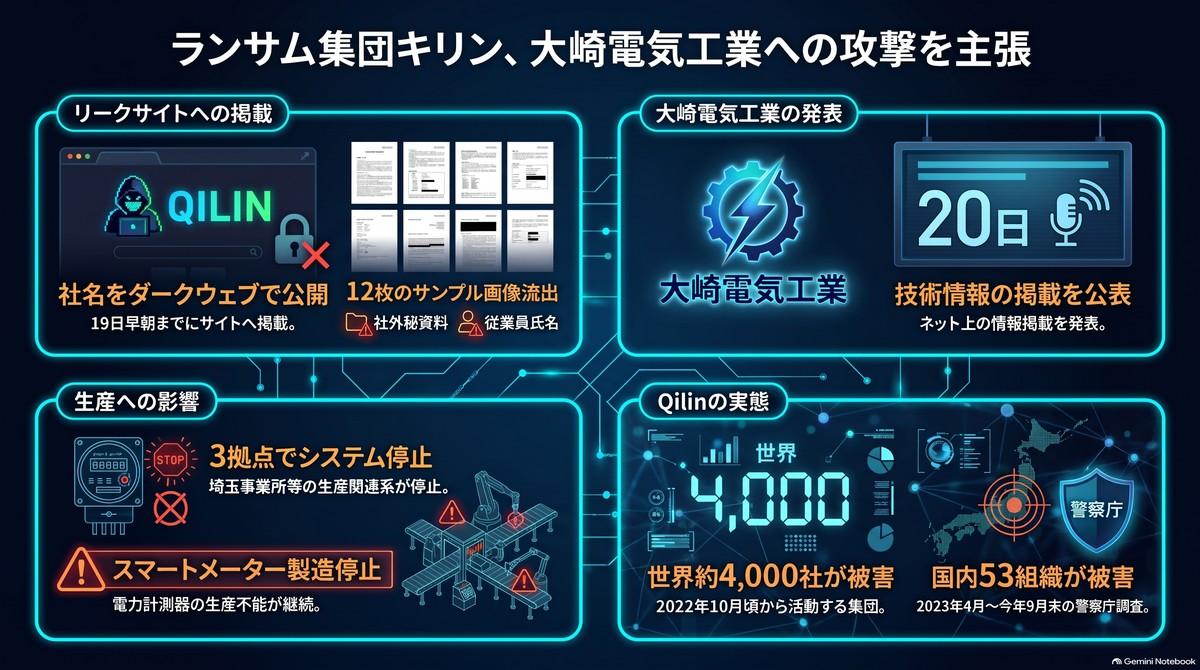
【図版付き記事はこちら】大崎電気にランサム攻撃、スマートメーター生産停止 国際集団キリンが犯行主張(画像:ビジネス+IT)
事態がさらに動いたのは19日である。発信元の特定が難しいダークウェブ上のリークサイトに、ランサムウェア集団Qilinが大崎電気工業の名前を掲載した。窃取したと主張する12枚のサンプル画像には、社外秘の資料や従業員とみられる人物の氏名などが含まれていた。盗み出したデータの容量や公開期限は示されていない。大崎電気工業も19日にインターネット上へ同社のものとみられる技術情報が掲載されている事実を認知し、20日に公表した。
なお、攻撃者が「Qilin」であるかどうかや、使用されたウイルスの種類、身代金要求の有無について、同社は公式には発表していない。流出した情報の詳細な範囲や件数、生産と出荷の再開時期、業績への影響額も現時点では不明である。すでに各家庭や事業所に設置されているスマートメーターの計量や通信機能に影響はないと明言している。
幸いにもバックアップデータは無事であることが確認されており、同社は安全な範囲から段階的な復旧を進めている。しかし、今回の事案は一企業のシステム障害にとどまらない。中心人物が拘束されたはずのキリンがなぜ日本企業を次々と標的にできるのか、そして国内の製造業が抱える構造的な弱点とは何か。
幹部拘束後も止まらぬキリンの猛威、製造業を襲うITと工場の境界リスク
大崎電気工業への攻撃を主張する「Qilin」は、2022年秋ごろから活動が確認されている国際的なサイバー犯罪集団である。警察庁によると、被害は世界各国の約4千社に上り、日本国内でも2023年4月から2026年9月末までに53の企業や学校、病院などが標的となった。2025年にはアサヒグループホールディングスやオオサキメディカル、日産クリエイティブボックス、2026年9月には京王電鉄グループへの攻撃を主張するなど、国内の大手企業やインフラ関連企業への攻撃が目立つ。
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
