
- 会員限定
- 2026/11/09 17:57 掲載
ランサムウェア集団「Qilin」主導者を逮捕、日本で拘束しドイツへ引き渡し
国内被害53組織、逮捕後も続く分業制と生成AI悪用の脅威


警察庁は、国際的なランサムウェア攻撃集団Qilinの中核メンバーとみられるロシア国籍の男がドイツ当局に逮捕されたと発表した。男は日本滞在中に身柄を拘束され、逃亡犯罪人引渡法に基づきドイツへ引き渡されている。日本警察も貢献した逮捕劇の背景には、高度化するサイバー犯罪に対する各国の連携がある。Qilinが多用する生成AIの実態や最新の攻撃手口、今後のサイバーセキュリティに与える影響を追う。
日本での拘束からドイツへの引き渡しへ。ランサムウェアQilin中核メンバー逮捕の経緯と被害の実態
ドイツ当局は2026年10月、ランサムウェア攻撃グループQilinを主導していたとみられるロシア国籍の男を逮捕した。この逮捕において、日本警察が重要な役割を果たしたことが警察庁の広報によって明らかになっている。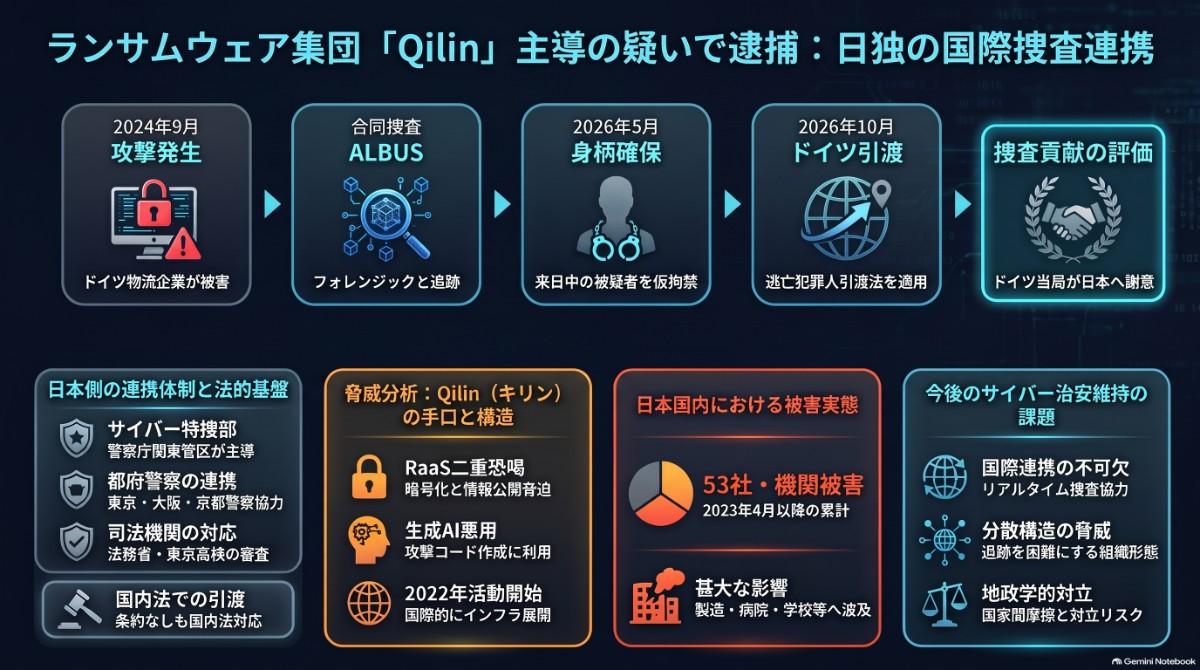
【図版付き記事はこちら】ランサムウェア集団「Qilin」主導者を逮捕、日本で拘束しドイツへ引き渡し(画像:ビジネス+IT)
逮捕の端緒となったのは、2024年にドイツ国内の物流企業が受けた大規模なランサムウェア攻撃である。ドイツの法執行機関は長期の追跡捜査を実施し、デジタルフォレンジックや暗号資産の流出ルート解析を通じて、攻撃の実行主導者である男を特定した。男が2026年5月に観光目的で来日していたところを、日本の警察庁関東管区警察局サイバー特別捜査部などが特定して身柄を拘束した。日本とドイツの間には直接的な逃亡犯罪人引渡条約はない。日本の逃亡犯罪人引渡法の規定に基づき、双方の国で犯罪を構成することが認定され、2026年10月にドイツへの身柄引き渡しが完了した。
日本国内においてもQilinによる被害は深刻である。2023年4月以降、製造業、医療機関、教育機関など少なくとも53の組織で被害が確認されている。2025年に発生したアサヒグループホールディングスへの大規模なサイバー攻撃においても、同集団が犯行声明を出した。工場の基幹システムが停止し、2026年7月17日の同社発表では計約228.9万件の個人情報に漏えいのおそれがあるとされるなど、国内のサプライチェーンに多大な影響を与えた。
今回の逮捕は国境を越えるサイバー犯罪に対する国際的な法執行機関の連携が機能した成果である。男の身柄拘束後もQilinによる攻撃は止んでおらず、その背景には高度に分散化された犯罪ビジネスのエコシステムが存在している。Qilinの技術的進化や生成AIの悪用疑惑、企業が取るべき具体的な防衛策の実態は、複雑なサイバー犯罪の次なる展開を予感させる。
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
