「Microsoft 365=安全」は誤解…情報システム部門が自力でやるべき“5つの設定・運用”徹底解説


- ありがとうございます!
- いいね!した記事一覧をみる
会員(無料)になると、いいね!でマイページに保存できます。
「Microsoft 365」の全社活用が進み、メールやTeams、SharePoint、OneDriveに業務データが蓄積され続けている。だが、「クラウドサービス事業者が守ってくれるから大丈夫」というその前提は、どこまで正しいのか。実は、守られる範囲には明確な線引きがあり、データは利用企業の責任として定義されている。限られた人数で情報システム部門を運営する企業は、この現実にどう向き合えばよいのか。クラウド時代のデータ保護とビジネス継続のために、いま押さえるべき論点を探る。
「Microsoft 365を使っていれば安全」という思い込み
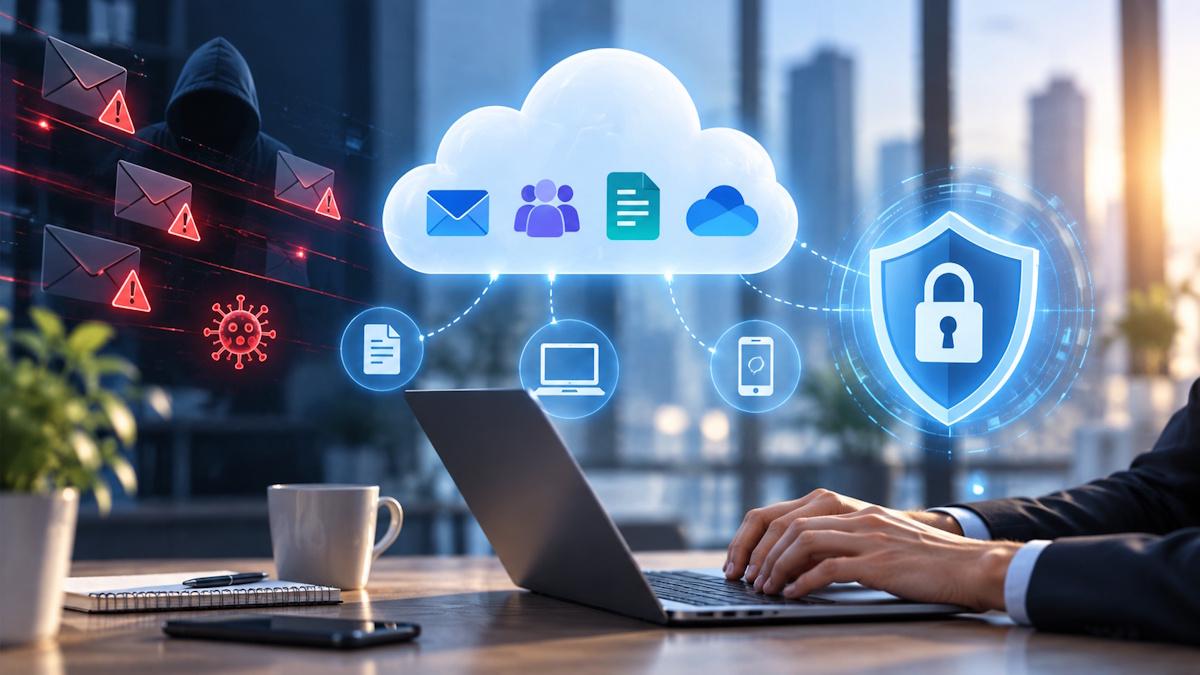
多くの企業で「Microsoft 365」が全社的な業務基盤となり、メールやTeams、SharePoint、OneDriveに日々の業務データが蓄積され続けている。その一方で、ランサムウェアをはじめとするサイバー攻撃は、大手企業だけでなく、取引先の中堅・中小企業を踏み台にする「サプライチェーン攻撃」へと広がっている。
実際、ある企業では、取引先のメールアカウントが乗っ取られ、正規のアカウントになりすました攻撃メールが一夜にして約2万通送りつけられる事態が起きている。攻撃の経路はメールだけではなく、ネットワーク機器の脆弱性を突いて社内ネットワークに侵入されるケースもあるが、起点として最も多いのは依然としてメールだという。
企業側も多要素認証やパスキーでID認証を強化しているが、「データ保護」については「Microsoft 365を使っていれば安全だ」という誤解が根強い。しかも標準搭載のメールセキュリティ機能は、既知の攻撃を検知して遮断する仕組みが中心で、日々生まれる新たな手口を完全に防ぐことは難しい。攻撃と防御のいたちごっこであり、入口で防ぎきる前提の対策だけでは足りない。万一暗号化されても確実に復元できるように備えることが、防ぐことと同じ重みを持つようになっている。
そもそもクラウドサービスは、クラウドサービス事業者と利用企業で責任を分担する「責任共有モデル」を前提としており、事業者が担う範囲と利用者企業が担う範囲は明確に分かれている。事業者がクラウド基盤の可用性やインフラ部分を担う一方で、業務データ、ユーザー、デバイスの保護は利用者企業側に残る。その線引きを把握しないまま「守られているはず」と考えるのは危うい。では、企業はどこまでを自ら守るべきなのか。詳しく見ていこう。
この責任共有モデルの中で、実務担当者を悩ませているのが、Microsoft 365標準搭載の保持ポリシーやごみ箱機能の限界だ。
この記事の続き >>
-
・最長93日、退職者は30日で消滅…Microsoft 365の落とし穴
・「うちは無名だから狙われない」が最も危ない理由
・Copilotが人事情報を引き出す?放置された権限の恐ろしさ
・5つの対策を1つに束ねる、情報システム部門が少人数でも回せる“ある方法”
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
関連タグ
タグをフォローすると最新情報が表示されます