
【識者が激論】元大臣「サイバー有事」と警鐘…真っ先に捨てるべき「全部守る」の常識


- ありがとうございます!
- いいね!した記事一覧をみる
会員(無料)になると、いいね!でマイページに保存できます。
サイバー攻撃は、もはや人の手だけでは防ぎ切れない──。個人情報漏えいが相次ぐ中、攻撃側はAIで手口を高度化し、企業の弱点を突いてくる。一方、防御側は人材も予算も限られ、従来の対策では追いつかなくなっている。衆議院議員の平 将明 氏が「サイバー有事」と呼ぶこの状況下で「100%守る」という発想はどこまで通用するのか。ビジネス+ITは、国会議員やシンクタンク代表、行動解析AIの専門家、各業界のセキュリティ責任者が集うエグゼクティブ・ラウンドテーブルを開催。そこで交わされた議論の様子をレポートする。議論を通じて浮かび上がったのは、すべての攻撃を防ごうとする発想には限界があるということだ。
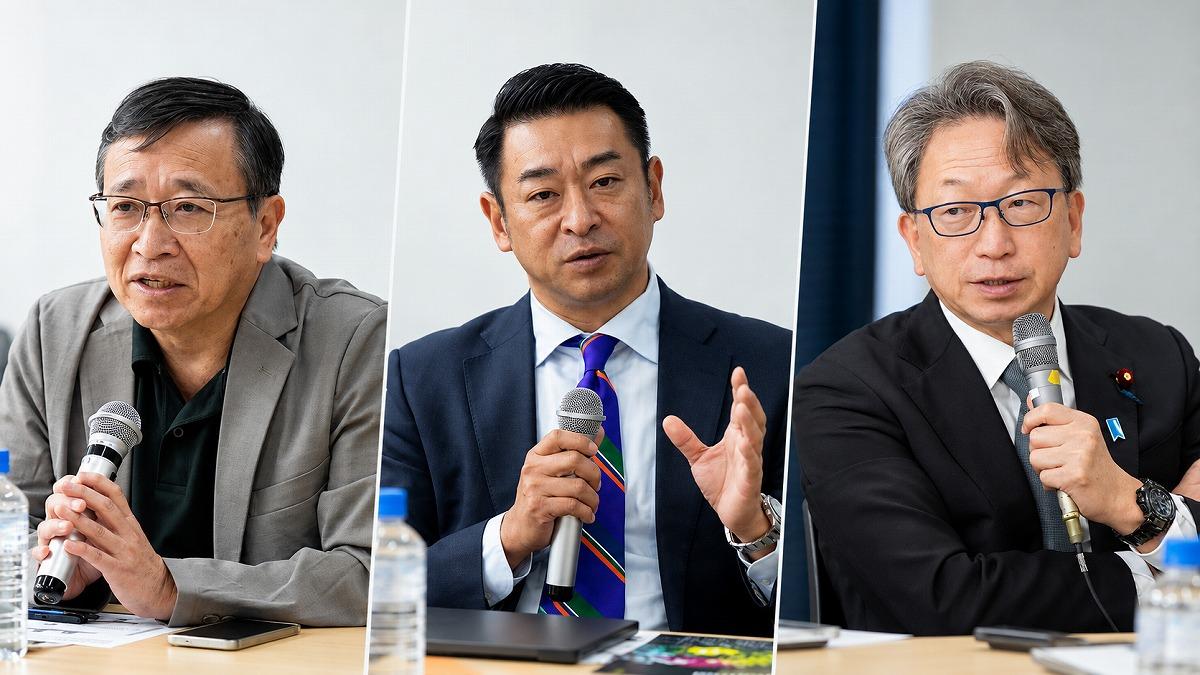
平将明氏が語るサイバー防衛の限界
冒頭では、衆議院議員で自由民主党 国家サイバーセキュリティ戦略本部長、初代サイバー安全保障担当大臣の平 将明 氏がセッションを行った。平氏はまず、連日報じられる個人情報の流出に触れ、次のように語った。
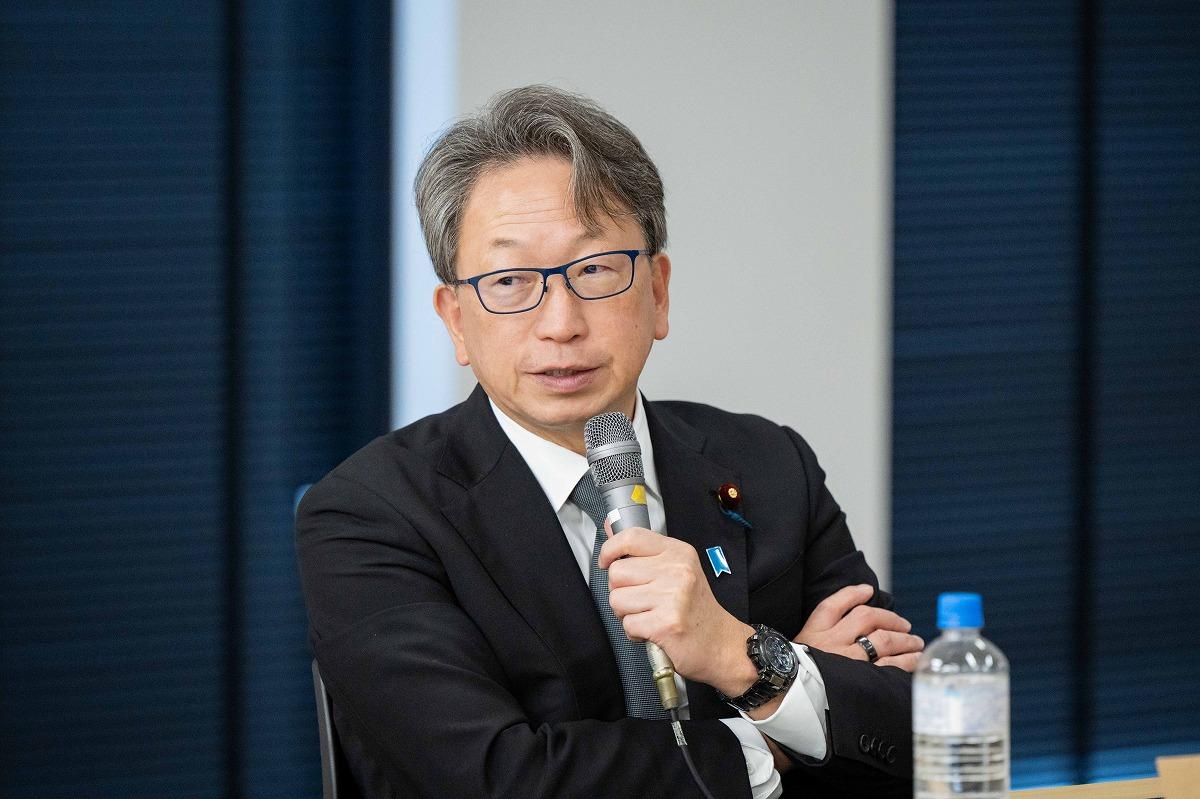
衆議院議員(8期)
自由民主党 国家サイバーセキュリティ戦略本部長
平 将明 氏
「被害が分かっている企業は、まだましな方です。気づいていない企業のほうが多い。今後は被害がさらに広がり、もっと深い層まで入られる事例も出てくるでしょう」(平氏)
政府は、警察や自衛隊がサイバー攻撃に使われるサーバなどにアクセスし、無害化措置を講じられるようにする「サイバー対処能力強化法」および関連法を整備し、司令塔として内閣官房に国家サイバー統括室(NCO)を設置した。ただし、今狙われているのは同法が主な対象とした基幹インフラ事業者ではない企業が中心で、その対応が喫緊の課題だという。
平氏は、約2年半前に設立したAIセーフティ・インスティテュート(AISI)とNCOが存在していたことが、フロンティアAIモデル「Mythos」への対応に生きたと振り返る。金融庁だけに対応を任せるのではなく、両組織も支援に加わる体制を構築できたためで、今後は連携の進む英国を手本にAISIの機能を強化するという。
平氏が同日の記者会見でも使ったのが「サイバー有事」という言葉だ。攻撃者は随所でAIを使い、偽サイトの作成や誘導といったソーシャルエンジニアリングを巧妙化させた。高性能なAIも安価に使える。AIエージェントが一斉に攻め込んできたわけではないが、AIによる自動化・自律化を伴う「飽和攻撃」を受けているとの見方だ。防御側は、AIで脆弱性を診断しても件数が膨大で、パッチ適用に追われる。
対策として平氏は、多要素認証や生体認証の導入に加え、検知して被害を止める「止血」に重きを置く米国政府の運用に学ぶべきだと述べた。事業者だけでも政府だけでもどうにもならず、利用者の協力も欠かせないとして、フェーズが変わったことを前提に、各セクターが協力していく方針を示した。
自由民主党 国家サイバーセキュリティ戦略本部長
平 将明 氏
「被害が分かっている企業は、まだましな方です。気づいていない企業のほうが多い。今後は被害がさらに広がり、もっと深い層まで入られる事例も出てくるでしょう」(平氏)
政府は、警察や自衛隊がサイバー攻撃に使われるサーバなどにアクセスし、無害化措置を講じられるようにする「サイバー対処能力強化法」および関連法を整備し、司令塔として内閣官房に国家サイバー統括室(NCO)を設置した。ただし、今狙われているのは同法が主な対象とした基幹インフラ事業者ではない企業が中心で、その対応が喫緊の課題だという。
平氏は、約2年半前に設立したAIセーフティ・インスティテュート(AISI)とNCOが存在していたことが、フロンティアAIモデル「Mythos」への対応に生きたと振り返る。金融庁だけに対応を任せるのではなく、両組織も支援に加わる体制を構築できたためで、今後は連携の進む英国を手本にAISIの機能を強化するという。
平氏が同日の記者会見でも使ったのが「サイバー有事」という言葉だ。攻撃者は随所でAIを使い、偽サイトの作成や誘導といったソーシャルエンジニアリングを巧妙化させた。高性能なAIも安価に使える。AIエージェントが一斉に攻め込んできたわけではないが、AIによる自動化・自律化を伴う「飽和攻撃」を受けているとの見方だ。防御側は、AIで脆弱性を診断しても件数が膨大で、パッチ適用に追われる。
対策として平氏は、多要素認証や生体認証の導入に加え、検知して被害を止める「止血」に重きを置く米国政府の運用に学ぶべきだと述べた。事業者だけでも政府だけでもどうにもならず、利用者の協力も欠かせないとして、フェーズが変わったことを前提に、各セクターが協力していく方針を示した。
この記事の続き >>
-
・「本物の取引先」が詐欺の入口に…なぜ見破れない?
・「人にはパッチがない」…AI攻撃が突く「最大の弱点」
・【捨てる決断】セキュリティ対策は「足し算」から「引き算」へ
・CIOはアクセル、CISOはブレーキ…「守る権限」の決め方
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
提供企業一覧
- Abnormal AI, Inc.
関連タグ
タグをフォローすると最新情報が表示されます

