経産省SCS評価制度が迫る「14日ルール」、パッチ管理の自動化でDXを加速するには?


- ありがとうございます!
- いいね!した記事一覧をみる
会員(無料)になると、いいね!でマイページに保存できます。
関連企業や取引先企業などを経由して攻撃をしかける「サプライチェーン攻撃」が激化する中、経済産業省が2026年度下期の運用開始を目指す「SCS評価制度」が企業のIT管理に大きな変革を求めている。重大な脆弱性を14日以内に修正するという厳格な要件は、手作業の限界を突きつける。この制度対応を単なるコスト負担に終わらせず、DX推進の起爆剤に変える方法とは何か。
「星の数」が取引を左右する時代が来る
IPA(情報処理推進機構)が発表した「情報セキュリティ10大脅威2026」によれば、組織編の1位はランサムウェア攻撃による被害、2位はサプライチェーンや委託先を狙った攻撃だ。
大手企業が被害を受けるケースでも、関連会社や取引先が踏み台にされるパターンが相次いでいる。自社だけセキュリティを固めていても、取引先が脆弱であれば攻撃者はそこから侵入してくる。
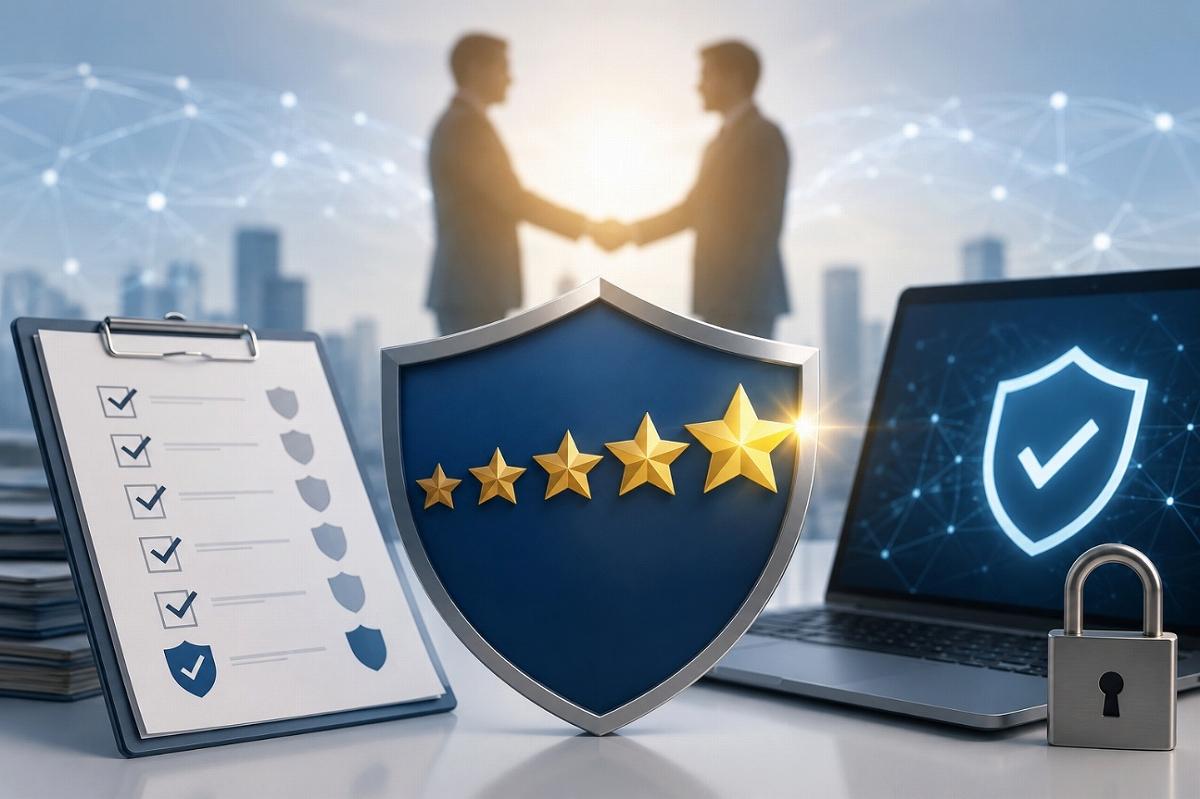
こうした状況を受け、経済産業省が制度設計を主導するのが「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」だ。受注企業のセキュリティ対策の実施状況を星(★)マークで可視化し、業界横断的な統一基準によってサプライチェーン全体のセキュリティ水準を引き上げることを目的としている。
達成状況は3つ星から5つ星の段階に分かれており、発注企業が受注企業の星の数を確認して取引の判断材料にする仕組みだ。つまり、星の数が取引の機会そのものを左右する可能性がある。
従来は各企業が独自のセキュリティチェックシートを用いて受注先に対策を求めており、複数の発注先を持つ受注企業にとっては、それぞれのシートに個別対応しなければならない過大な負担が生じていた。
SCS評価制度による基準の統一はこの状況を改善し得る。受注企業にとっては「自社のセキュリティ対策が明確になる」「対策の実施状況を発注先にアピールできる」という競争力強化の側面も持つが、どのようにこの機会を生かすべきか?
この記事の続き >>
-
・パッチ管理・資産管理で立ちはだかる5つの現場課題
・自動化ツールが解決できることは何?
・制度対応をDX推進の追い風に変える3つのポイントとは
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
関連タグ
タグをフォローすると最新情報が表示されます