テレワークPCと野放しSaaSが招く「3大リスク」、対策済み企業ほど陥る“ある思い込み”


- ありがとうございます!
- いいね!した記事一覧をみる
会員(無料)になると、いいね!でマイページに保存できます。
テレワークやハイブリッドワークが当たり前となった現代、企業のITインフラは大きな転換期を迎えています。多くの企業が利便性を求めてクラウドシフトを推進し、多様なSaaSを導入している中、その裏で「見えない脅威」が急増している。社外で使われるPCの管理限界、従業員が勝手にサービスを導入する「SaaSスプロール」、そして日常的に使うMicrosoft 365に潜むセキュリティの抜け穴──既存の対策では防ぎきれないこれらの課題に対し、今、どのようなアプローチが求められているのか。クラウド時代を生き抜くための真のIT資産管理・セキュリティの最適解に迫る。
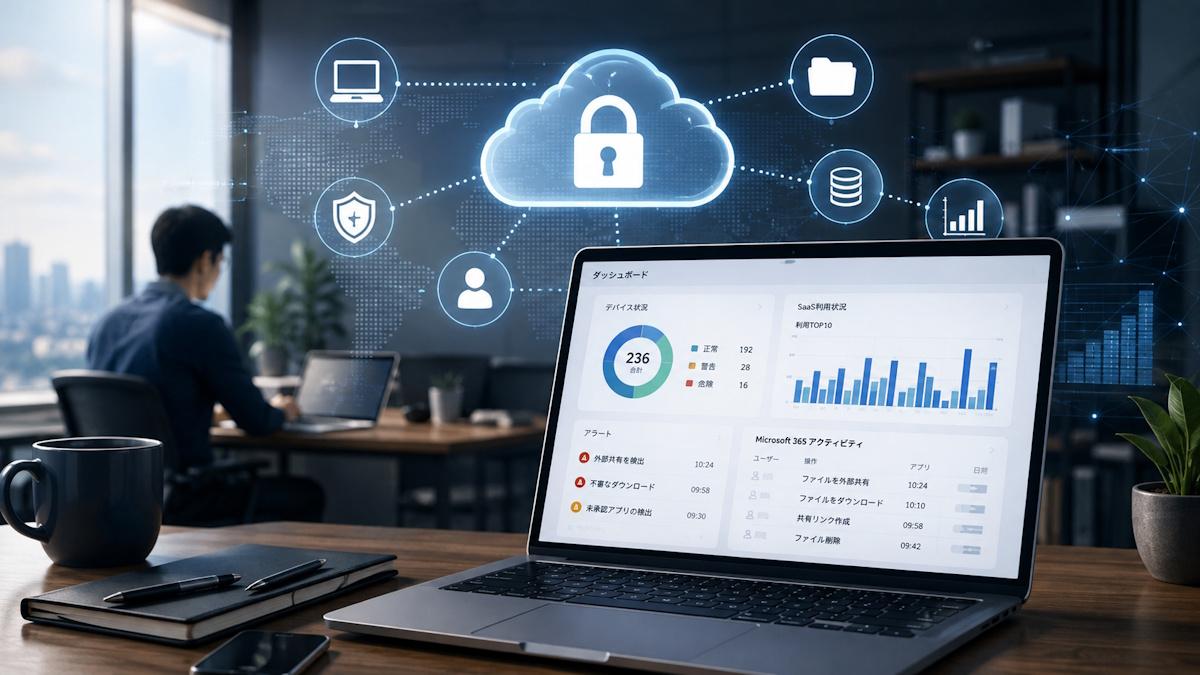
社外で働く従業員のPCが今、どんな状態にあるのか正確に把握できていない
「社外で働く従業員のPCが今、どんな状態にあるのか正確に把握できていない」「VPNにつながっていない時間帯、端末のログがまったく見えない」──ハイブリッドワークが定着した現場で、こうした悩みを抱えるシステム管理者は少なくない。
かつて、企業のIT管理は「社内ネットワーク」という強固な境界線で守られていた。それは、毎日全員が出社し、社内の物理サーバ(オンプレミス)を介して、すべてのデバイスを管理・監視することが当たり前だったからだ。しかし、働く場所が多様化し、自宅やカフェから直接インターネットを経由して業務を行う現在、従来の境界型防御は完全に崩壊した。
多くの企業が「必要な時だけVPNにつなげばいい」と、従来のオンプレミス型管理ツールを使い続けているが、ここに重大な落とし穴がある。
従業員が意図的、あるいは無意識にVPNに接続せずに作業を行っている間、管理者はその端末で何が起きているのか、どのようなソフトウェアが使われているのかを「リアルタイムに把握する術」を失ってしまうのだ。
さらに、利便性の向上に伴って社内に溢れかえる無数のクラウドサービス(SaaS)が、管理部門の関知しないところで「シャドーIT」として稼働し、情報漏えいや不正アクセスの温床となっている。
一見、万全に見える既存のネットワーク対策が、なぜ今これほどまでに無力化しているのか。本記事では、このクラウドシフトに伴うセキュリティの「死角」を浮き彫りにし、それを解消する具体的な機能を解説する。
この記事の続き >>
-
・「社内ネットワーク前提」の限界が招く、PC管理における最悪のシナリオ
・各部署が勝手に導入する「SaaSスプロール」に潜む3大リスク
・「Microsoft 365=安全」は本当か?情報の「クラウド持ち出し」を防ぐ技術的対策
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
関連タグ
タグをフォローすると最新情報が表示されます