
脆弱性診断「外注か内製か」で悩まなくていい?無理せず、ととのう“最適解”の正体


- ありがとうございます!
- いいね!した記事一覧をみる
会員(無料)になると、いいね!でマイページに保存できます。
生成AIの普及により、アプリケーション開発のスピードは加速する一方、攻撃者の手法もますます高速化・組織化し、企業のセキュリティ対策はこれまで以上に難しくなっている。これまでのように、重要資産だけを対象とした年1回程度のスポット的な脆弱性診断では、自社や顧客の情報を守り切るのも、変化のスピードに追いつくのも不可能だ。とはいえ、「内製化」に舵を切れば担当者の負担が増すというイメージを持つ企業も多い。継続的に安全性を担保する「仕組み」を築いていくにはどうすればよいのか、AI時代に必要な脆弱性対策の具体策に迫る。
「年1回」の脆弱性診断は限界? 企業が抱える深刻なジレンマ
生成AIの普及は、ソフトウェア開発のスピードを大きく引き上げた。実装のスピードが上がる一方で、当然ながら同じ期間に生成されるコードの量が増えれば、そこに紛れ込む脆弱(ぜいじゃく)性の数も増えていく。
さらに、攻撃者側も生成AIを駆使して攻撃の自動化・高速化を進めており、脆弱性の発見から悪用に至るまでのスピードは早くなっている。ここ3-4年で攻撃件数が5倍以上に増加しているというデータもあり、開発と攻撃、双方の速度が上がる中、企業のセキュリティ対策はこれまでとは異なる難しさに直面している。
こうした状況下で、これまで主流だった「リリース時」や「年1回」といった散発的な脆弱性診断では、セキュリティ水準の維持に限界が見え始めている。日々、世界中で新たな脆弱性が数多く報告されており、たとえリリース後にアプリケーションやサービスに変更を加えなくても、リスクは時間とともに静かに積み上がっていく。
加えて、診断や対策が属人化し、特定の担当者の意識・頑張りに依存してしまう現状も、継続性という観点では大きな課題の1つだ。担当者のキャパシティがボトルネックとなり、企業全体のセキュリティ対策を強化できない上、担当者の異動や退職を機に対策の質が低下してしまうケースもある。
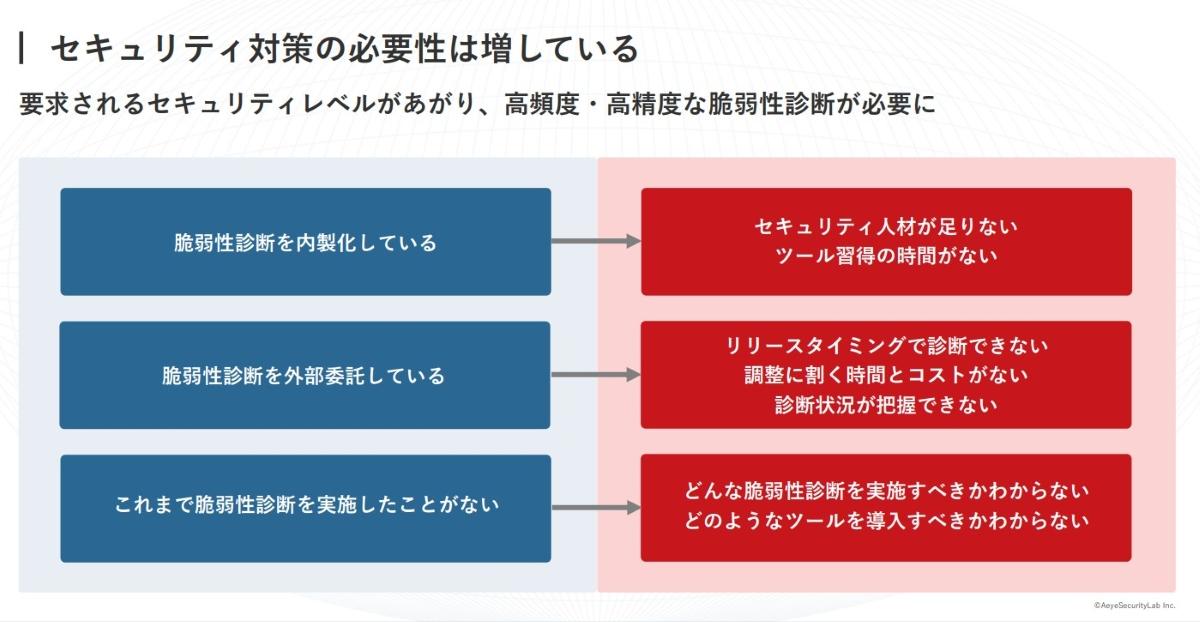
一方で、安全性を高めようとするほど、開発のスピードが落ちてしまうというジレンマもあるだろう。外部へ診断を依頼すれば、日程調整や要件定義、診断結果待ちの時間がそのままリリースを遅らせてしまう。逆にリリースを優先して診断を後回しにすれば、脆弱性を抱えたまま公開するリスクが高まる。開発のアジリティとサービスの安全性をいかに両立させるか、多くの企業が頭を悩ませているのが現状だ。
では、開発スピードを落とさず、継続的なセキュリティ対策を実現するにはどうすればよいのだろうか。
さらに、攻撃者側も生成AIを駆使して攻撃の自動化・高速化を進めており、脆弱性の発見から悪用に至るまでのスピードは早くなっている。ここ3-4年で攻撃件数が5倍以上に増加しているというデータもあり、開発と攻撃、双方の速度が上がる中、企業のセキュリティ対策はこれまでとは異なる難しさに直面している。
こうした状況下で、これまで主流だった「リリース時」や「年1回」といった散発的な脆弱性診断では、セキュリティ水準の維持に限界が見え始めている。日々、世界中で新たな脆弱性が数多く報告されており、たとえリリース後にアプリケーションやサービスに変更を加えなくても、リスクは時間とともに静かに積み上がっていく。
加えて、診断や対策が属人化し、特定の担当者の意識・頑張りに依存してしまう現状も、継続性という観点では大きな課題の1つだ。担当者のキャパシティがボトルネックとなり、企業全体のセキュリティ対策を強化できない上、担当者の異動や退職を機に対策の質が低下してしまうケースもある。
一方で、安全性を高めようとするほど、開発のスピードが落ちてしまうというジレンマもあるだろう。外部へ診断を依頼すれば、日程調整や要件定義、診断結果待ちの時間がそのままリリースを遅らせてしまう。逆にリリースを優先して診断を後回しにすれば、脆弱性を抱えたまま公開するリスクが高まる。開発のアジリティとサービスの安全性をいかに両立させるか、多くの企業が頭を悩ませているのが現状だ。
では、開発スピードを落とさず、継続的なセキュリティ対策を実現するにはどうすればよいのだろうか。
この記事の続き >>
-
・セキュリティ対策の核となる「3つの“ととのう”」と、それを阻む「3つの壁」
・「内製化=負担増」は誤解? 外部委託との賢い使い分け
・専門知識なしでも診断できる「仕組み」とは
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
関連タグ
タグをフォローすると最新情報が表示されます

