
- 会員限定
- 2026/10/07 12:05 掲載
ガートナー、AI時代のセキュリティ・ハイプ・サイクル発表 4技術が期待のピーク期に


ガートナージャパンは10月7日、日本におけるAI時代のサイバーセキュリティのハイプ・サイクルを発表した。AI TRiSMなど4項目が「過度な期待」のピーク期に位置付けられた。同社の矢野薫氏は、フロンティアAIによる新たな攻撃に備え、新しいアーキテクチャへのシフトが急務だと指摘した。
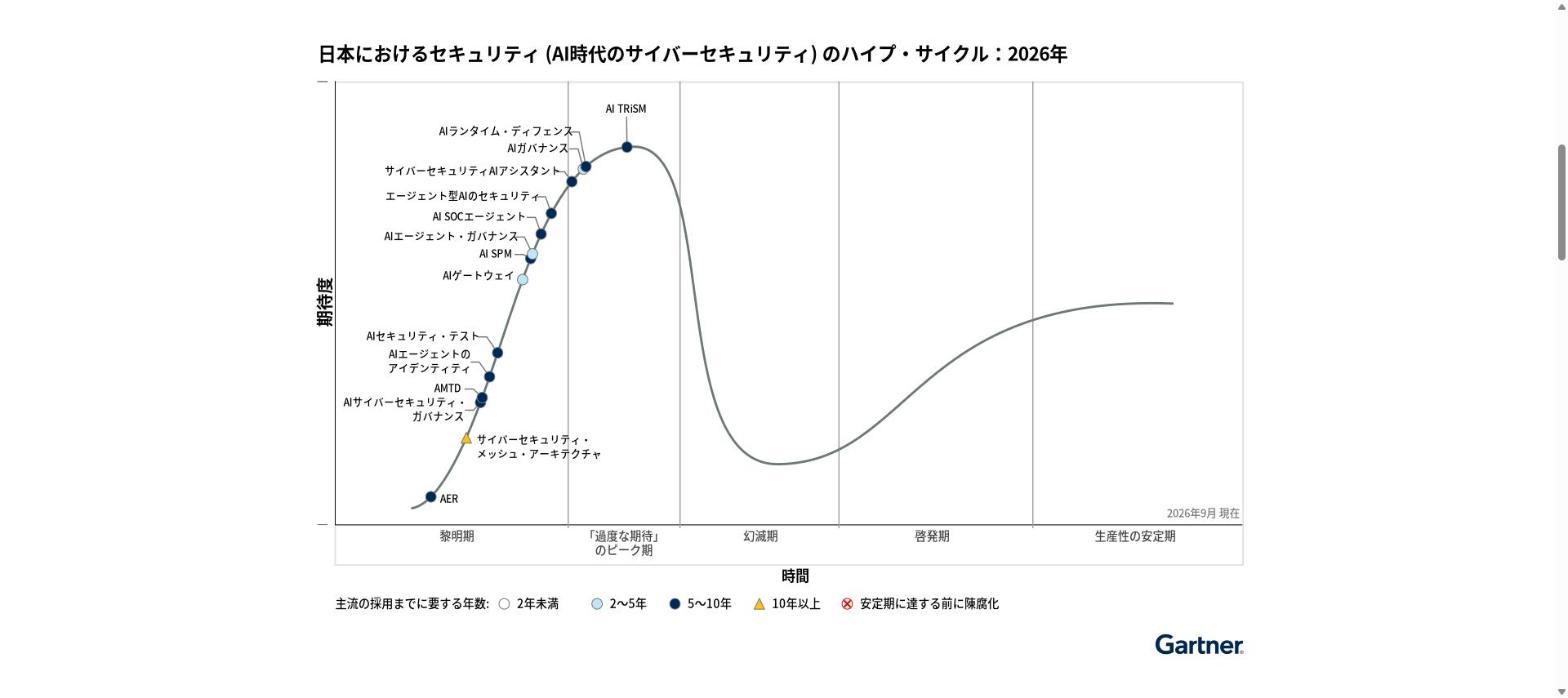
(出典:ガートナージャパン)
ハイプ・サイクルは、テクノロジやアプリケーションの成熟度と普及率に加え、それらが実際のビジネス課題の解決や新たな機会の活用にどう関係するかを図示したもの。今回は「AI TRiSM」「AIランタイム・ディフェンス」「AIガバナンス」「サイバーセキュリティAIアシスタント」の4項目が、「過度な期待」のピーク期に位置付けられた。
テーマは大きく2つに分かれる。1つは「Security for AI(AIのためのセキュリティ)」だ。従業員による生成AIやAIエージェントの利用が急速に広がり、新たな脅威への対応が課題になっている。マシン・アイデンティティ管理、インジェクション・ポイズニング攻撃への備え、AIエージェント・ガバナンス、AIセキュリティ・テスト、ランタイム・ディフェンスなどが重要だという。
もう1つは「AI for Security(セキュリティのためのAI)」で、セキュリティ運用へのAI活用に多くの企業が関心を寄せている。AI SOCエージェントや自律的エクスポージャ修復(AER)といった自動化テクノロジへの関心が高まっているとした。
シニア ディレクター アナリストの矢野薫氏は「今回取り上げたほとんどのテクノロジは成熟までにまだ時間がかかると考えられる」と説明。そのうえで、AIエージェントの活用を戦略的に広げる企業は、可能な限り早い段階からこれらの試験的利用を始め、試行錯誤しながらセキュリティを発展させることが重要だと述べた。
さらに「フロンティアAIがもたらす新たな攻撃に対しては、既存のルール・ベースの異常検知メカニズムが有効に機能しない可能性が指摘されており、それに依存してきたアーキテクチャが根底から覆される可能性もある」と指摘。サイバーセキュリティ・リーダーは、新しいアーキテクチャへのシフトを急ぐ必要があるとした。
では、AIを守り、AIで守る技術は、期待にどこまで応えられるのか。背景には、わずか1年で位置づけが跳ね上がったAI防御技術と、AIが見つけ出した大量の脆弱性をめぐる数字がある。
(出典:各社発表、報道をもとに作成)
この記事の続き >>
・ピーク期入りまで1年、AI SOCエージェントの現在地
・AIが見つけた脆弱性は、誰がどこまで直せたのか
・AIを守る側の体系化は、どこまで進んでいるのか
・ピーク期入りまで1年、AI SOCエージェントの現在地
・AIが見つけた脆弱性は、誰がどこまで直せたのか
・AIを守る側の体系化は、どこまで進んでいるのか
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
