
- 会員限定
- 2026/10/14 10:27 掲載
米マイクロソフト、機密向け隔離環境の管理「Azure Enclave」をGA、認定は作業中


米マイクロソフトは、機密性の高いワークロード向けに隔離されたクラウド環境を管理するサービス「Azure Enclave」の一般提供(GA)を開始した。発表日は2026年10月13日(時刻不明)。商用Azureと米政府向けAzureの両方で提供する。コミュニティとエンクレーブの2層構成。FedRAMPなどの認定は作業中という。
(出典:マイクロソフト)
想定する利用者は、米連邦政府機関、防衛産業基盤(DIB)の企業、国立研究所など。このほか、医療機関、製薬会社、金融機関、大学・研究機関といった規制産業も対象に挙げている。
仕組みは「コミュニティ」と「エンクレーブ」の2層。コミュニティは共有のネットワーク制御を担い、エンクレーブはワークロードごとの隔離された境界を設ける。明示的に承認された接続経路にだけ、ポリシーとルーティングの制御を適用する。仮想ネットワークの基盤は既定で隔離され、接続は顧客が明示的に構成・管理する。
ガバナンスはAzure Policyで、コミュニティとエンクレーブの全体に適用できる。ネットワークのセグメンテーション、ロールベースのアクセス制御、承認ワークフローなどを備える。集中ログと監視により、アクセス、構成変更、データフローを追跡でき、Microsoft Sentinelをはじめとする各種のSIEM(セキュリティ情報・イベント管理)ツールとも連携できる。ワークロードのリソースは、複数のサブスクリプションにまたがって置ける。
認定については、FedRAMP、国防総省のImpact Level(IL)4・5・6、情報コミュニティ向けのICD 503に沿った環境で、認定の取得に向けた作業を進めているとしている。現時点で、認定は作業中の段階だ。あわせて、Azure Enclaveは組織の既存のセキュリティ・コンプライアンスプログラムを置き換えるものではないと説明した。環境の構成や要件に照らした評価、ワークロードに関連する義務の履行は、引き続き顧客の責任になる。
料金は、同社の製品ページによると、エンクレーブを展開している時間、マイクロソフトが展開するマネージドリソースの利用、データベースやVMなどワークロードのリソースの3つに分けて課金される。単価は同ページでは示されていない。
では、認定が「作業中」のまま始まったAzure Enclaveは、規制産業の機密ワークロードの隔離設計にどこまで使えるのか。背景には、プレビュー時とは書きぶりが異なる提供範囲と、設定の直接編集を避けるべきとする運用上の制約がある。
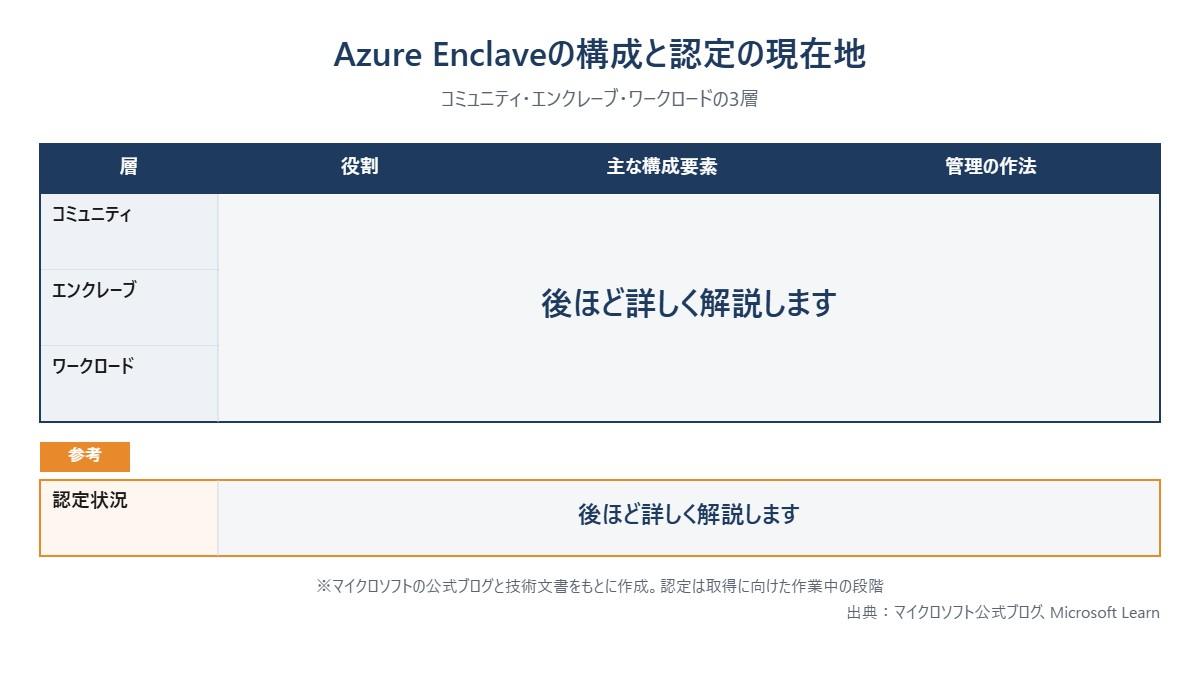
(出典:マイクロソフト公式ブログ、Microsoft Learnをもとに作成)
この記事の続き >>
・プレビューとGAで、提供先の書き方はどう違うか
・「仮想ネットワークは直接触るな」と明記された運用の掟
・認定「作業中」で設計者が抱える未確定事項
・プレビューとGAで、提供先の書き方はどう違うか
・「仮想ネットワークは直接触るな」と明記された運用の掟
・認定「作業中」で設計者が抱える未確定事項
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
