
- 会員限定
- 2026/10/14 12:28 掲載
米マイクロソフト、10月の月例更新で1,413件のCVEを修正 悪用確認のゼロデイは1件


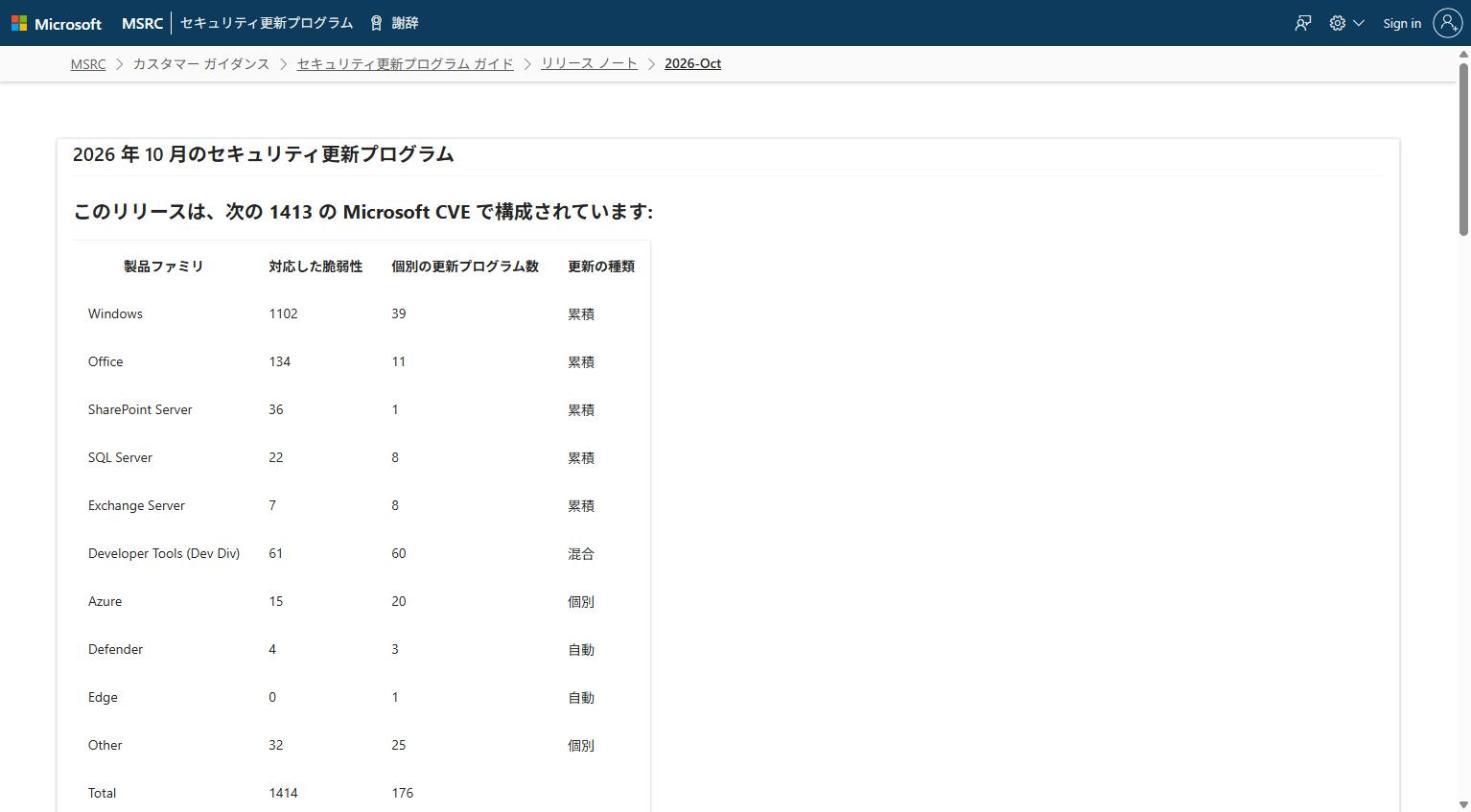
米マイクロソフトは10月13日(米国時間)、2026年10月分の月例セキュリティ更新プログラムを公開した。修正対象は1,413件のCVEで、Windowsが1,102件を占める。悪用が確認された脆弱性はWindows Shellのセキュリティ機能のバイパスの1件で、.NET Frameworkの1件は公表済みとされた。
(出典:マイクロソフト)
製品ファミリ別の内訳は、Windowsが1,102件、Officeが134件、Developer Toolsが61件、SharePoint Serverが36件、その他(Other)が32件、SQL Serverが22件、Azureが15件、Exchange Serverが7件、Defenderが4件。Edgeは0件だった。表の合計欄は1,414件で、個別の更新プログラムは176本にのぼる。
注目のCVEとして、2件を挙げている。
1件目は、Windows Shellのセキュリティ機能のバイパスの脆弱性(CVE-2026-96951)。「悪用が検出されています」と明記された。すでに実際の攻撃で使われている、いわゆるゼロデイ脆弱性にあたる。
2件目は、.NET Frameworkのセキュリティ機能のバイパスの脆弱性(CVE-2026-108398)。こちらは「公表済み」と位置づけられ、悪用の検出は示されていない。
このほか、CNA(CVE採番機関)のCisco Talosが割り当てた、非マイクロソフトのCVE(CVE-2026-21413、Raw Image Extensionのリモートでコードが実行される脆弱性)1件も再公開した。
Windowsの更新プログラムは累積型で、月次のセキュリティリリースには、セキュリティ以外の更新も含まれる。主な更新プログラムは、Windows 11 バージョン26H2、25H2、24H2向けがKB5127648、Windows 10 バージョン21H2と22H2向けがKB5126657、Windows Server 2025向けがKB5126646。Windows 11 バージョン26H1向けはKB5127646、Windows Server 2022向けはKB5126655としている。
SQL ServerとExchange Serverにも、それぞれ個別の更新プログラムが用意された。更新プログラムはMicrosoft Update Catalogで入手できるとしている。
では、1カ月で大きく膨らんだ修正件数の中身は、どこに偏っていたのか。
9月分との製品別の比較と、悪用が確認された脆弱性の件数の変化を、リリースノートから読み解く。
(出典:マイクロソフト MSRC リリースノートをもとに作成)
この記事の続き >>
・414件の増加分、そのほとんどを占めた製品ファミリ
・悪用確認の件数は、9月と比べてどう変わったか
・Windowsの個別更新プログラム数の変化と、次回公開の見通し
・414件の増加分、そのほとんどを占めた製品ファミリ
・悪用確認の件数は、9月と比べてどう変わったか
・Windowsの個別更新プログラム数の変化と、次回公開の見通し
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
