
- 会員限定
- 2026/10/17 06:55 掲載
ショップサーブ不正アクセスの最終報、漏えい対象は約2,335万人 対象店舗は7,858店


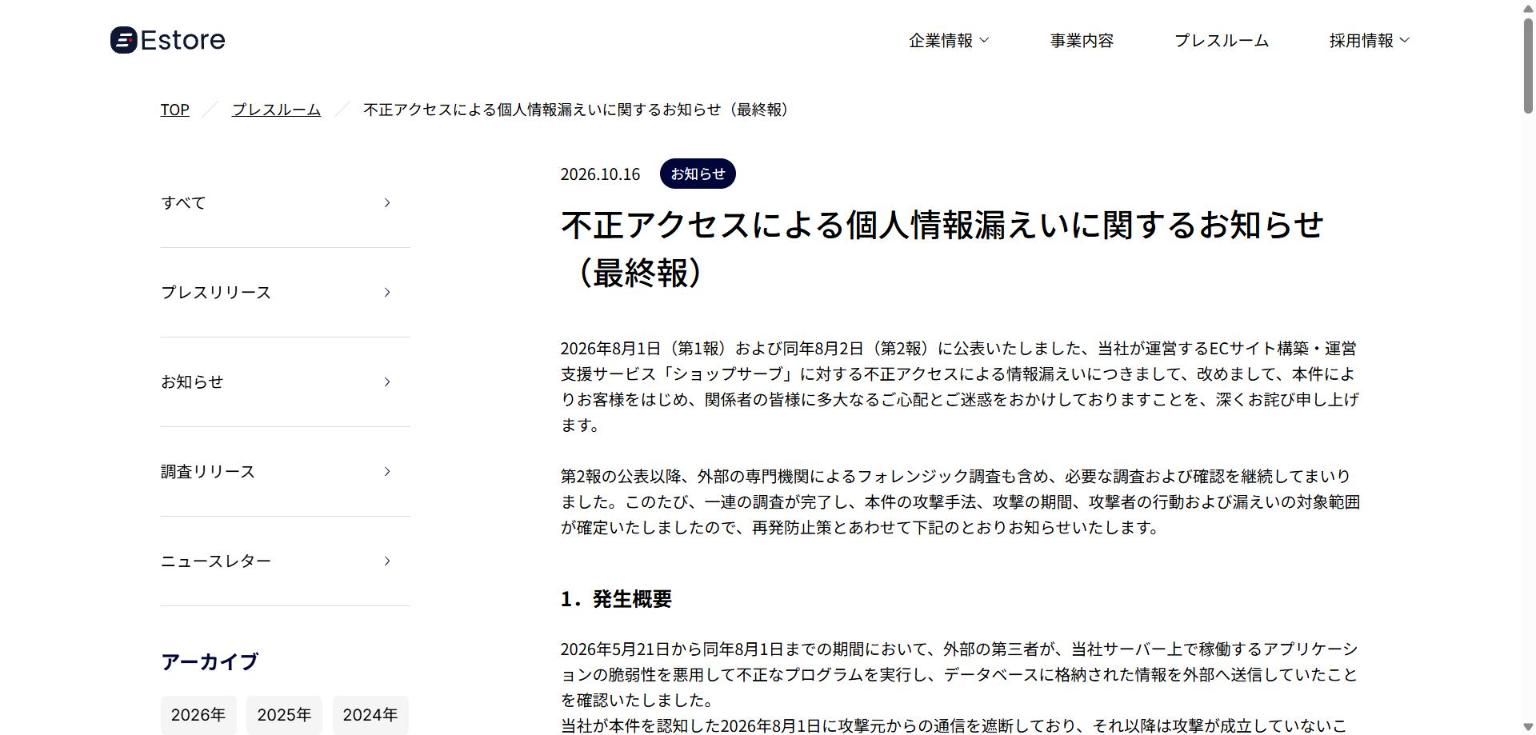
Eストアーは2026年10月16日、運営するECサイト構築支援サービス「ショップサーブ」への不正アクセスの最終報を公表した。漏えい対象者は約2,335万6,000人、対象店舗は7,858店。カード情報の一部を含む人は約209万6,900人としている。原因はアプリケーションの脆弱性の悪用で、同社は脆弱性の修正や認証強化を実施した。
(出典:Eストアー)
漏えい対象者は約2,335万6,000人で、対象店舗は7,858店。現在利用中の店舗と、過去に利用していた店舗の両方を含む。対象者数は、購入者・会員、店舗運営者、アフィリエイターを集計したもので、複数項目の一致を基準に名寄せして可能な限り重複を除いた概数という。
同社によると、2026年5月21日から8月1日にかけて、外部の第三者がサーバ上で稼働するアプリケーションの脆弱性を悪用して不正なプログラムを実行し、データベースの情報を外部へ送信していた。同社が認知した8月1日に攻撃元からの通信を遮断した。調査では、この経路以外の侵害や、バックドアなどの設置は認められなかったという。
購入者・会員の漏えい情報は、氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、利用者が任意に入力した情報、会員ID、暗号化されたパスワード。このうちクレジットカード情報の一部(カード名義、カード番号の先頭6桁と下4桁、有効期限)を含む人は、約209万6,900人とした。完全なカード番号とセキュリティコードは保持しておらず、漏えい対象ではないと説明している。
店舗やアフィリエイターについては、管理画面のログインIDとパスワード、コンビニ払込票に記載された店舗情報、アフィリエイト登録のメールアドレスとパスワードが対象となった。第2報で対象としていた店舗メールシステムやFTPのIDとパスワード、振込先口座情報は、調査の結果、対象から外した。
同社は、現時点で具体的な二次被害の報告は確認されておらず、ダークウェブ上への流出も確認されていないとしている。対象者への個別連絡は完了し、個人情報保護委員会と関東総合通信局へ報告書を提出した。警察にも相談している。
再発防止策として、悪用された脆弱性の修正、残存脅威の調査、脆弱性診断の実施、管理画面などの認証強化(二要素認証・二段階認証を含む)を実施した。同社は、Eストアーや金融機関を装った不審なメールやSMSへの注意を呼びかけている。
第1報から2カ月半。公表された数字の単位が変わり、対象はどこまで広がったのか。
背景には、第1報の件数と最終報の人数をめぐる数字の読み方と、対象店舗数をめぐる意外な比較がある。
(出典:各社の公表をもとに作成)
この記事の続き >>
・第1報の885万件と最終報の2,335万人、数字の単位はなぜ違うのか
・対象7,858店と、過去の導入企業数の意外な関係
・使わなくなったECに預けた顧客データが、なぜ今も漏れるのか
・第1報の885万件と最終報の2,335万人、数字の単位はなぜ違うのか
・対象7,858店と、過去の導入企業数の意外な関係
・使わなくなったECに預けた顧客データが、なぜ今も漏れるのか
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
