
- 会員限定
- 2026/10/13 16:27 掲載
米ブロードコム、VMware ESX向け「HyperArmor」発表…再起動不要の仮想パッチなど


米ブロードコムは13日、VMwareのハイパーバイザー「VMware ESX」向けの新製品「VMware HyperArmor」を発表した。ホスト層の仮想パッチ、未承認プログラムの遮断、SSHログインの多要素認証を備える。再起動やアップグレードなしに、脆弱性の露出期間を縮めるという。対象はESX 8.x以降で、提供時期や価格は不明。
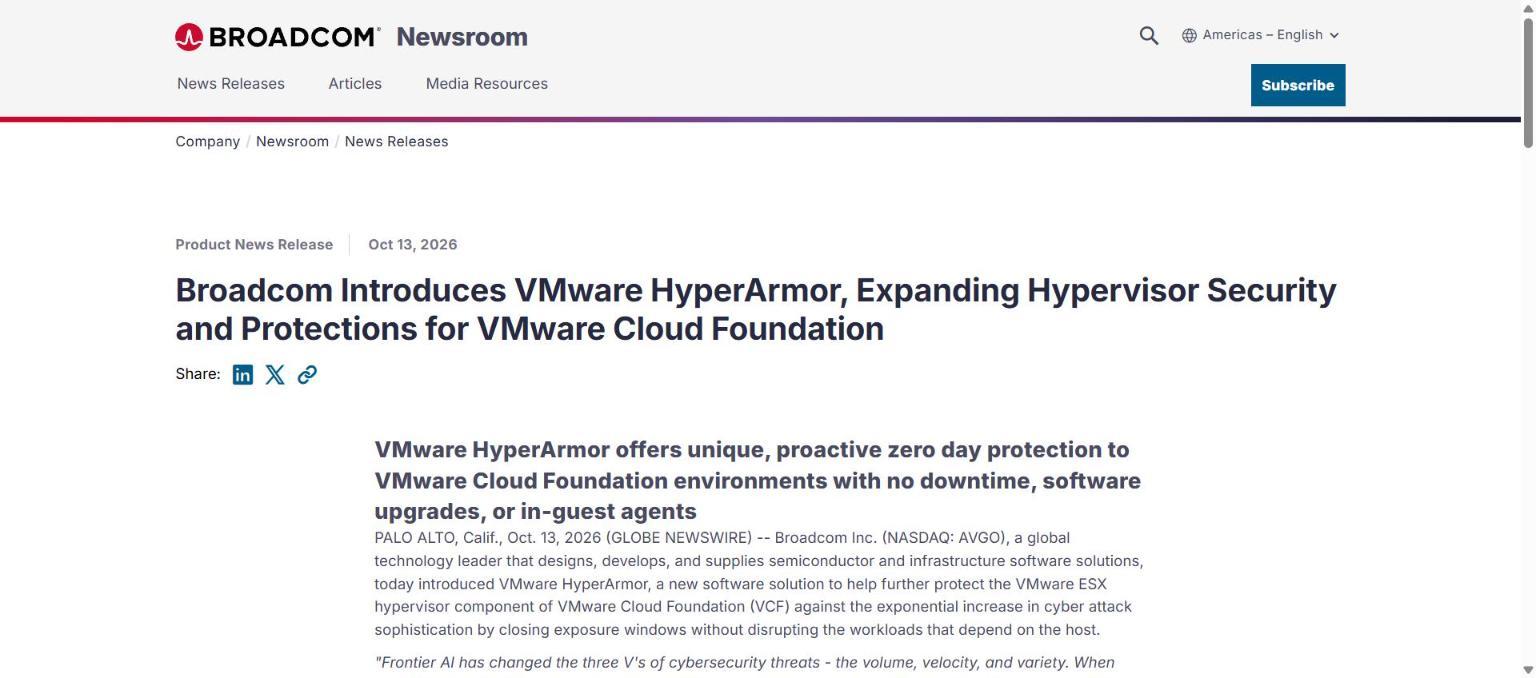
(出典:ブロードコム)
対象はVMware ESX 8.x以降。ブロードコムは、ハイパーバイザー攻撃の大半は「盗まれたroot認証情報」と「未修正の脆弱性」の2つが原因だとし、HyperArmorはその両方に対処すると説明している。機能は3つ。
1つ目は、ホスト層の仮想パッチ。ESXのホスト内で、悪意ある動作を悪用される前に検知して遮断する。ホストの再起動やソフトウェアのアップグレードが不要で、リスクにさらされる期間を大幅に減らせ、IT部門は公式パッチの適用を都合のよい時期に進められるという。ネットワーク層の仮想パッチを担う「VMware vDefend」を補完する位置づけだ。
2つ目は「ポジティブ・ホスト・セキュリティ・ガードレール」。ESXホストで動く少数の固定されたプロセスを基準とし、未承認の実行ファイルやスクリプトを自動で遮断する。ゲスト仮想マシン(VM)内にエージェントは要らない。ホスト上にすでにあるスクリプトは自動で許可し、新しいものは管理者が承認する。性能への影響を抑えた常時監視を行う。
3つ目は、ハイパーバイザー層の多要素認証(MFA)。ESXのSSHログイン経路にMFAを組み込み、通常のSSH認証情報に続けて、時間ベースのワンタイムパスワード(TOTP)を求める。rootパスワードが漏れても、2要素目なしにコマンドラインへは入れないという。
VCF部門の最高製品責任者を務めるポール・ターナー氏は、「フロンティアAIが、サイバーセキュリティの脅威の量、速度、多様性という『3つのV』を変えた。攻撃が機械の速度で迫る今、検知やパッチ適用だけでは足りない」と指摘。HyperArmorについては「既知の安全なものだけをホストで動かすという、異なるアプローチをとる」と述べた。
ブロードコムは、VCFの既存機能に加えて多層防御を構成するとしている。提供時期、価格、対応エディションは発表文に明記されていない。米国発の発表で、日本での提供時期も不明だ。
では、ブロードコムはなぜ今、ハイパーバイザーそのものを守る製品を投入したのか。背景には、ESXiを狙った実際の攻撃の経緯と、米調査会社IDCのアナリストが挙げた「優先すべき対策」がある。
(出典:ブロードコムの発表をもとに作成)
この記事の続き >>
・ランサムウェア集団が悪用した、ESXiの脆弱性の経緯
・ESX 7.0を使い続ける企業が置かれる立場
・IDCのアナリストが示した「優先すべき統制」とは
・ランサムウェア集団が悪用した、ESXiの脆弱性の経緯
・ESX 7.0を使い続ける企業が置かれる立場
・IDCのアナリストが示した「優先すべき統制」とは
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
