
- 会員限定
- 2026/10/14 17:33 掲載
ガートナー、日本企業の不正アクセス多発で緊急提言 公開資産の点検など7項目を提示


ガートナージャパンは10月13日、日本企業で多発する不正アクセス事案に関する緊急提言を発表した。公開資産の緊急点検やログの横断調査など7項目を挙げ、中長期ではCTEMのロードマップ策定と防御側のAI活用を求めた。2026年7月の調査では、脆弱性管理が十分な日本の大手企業は30%だったという。
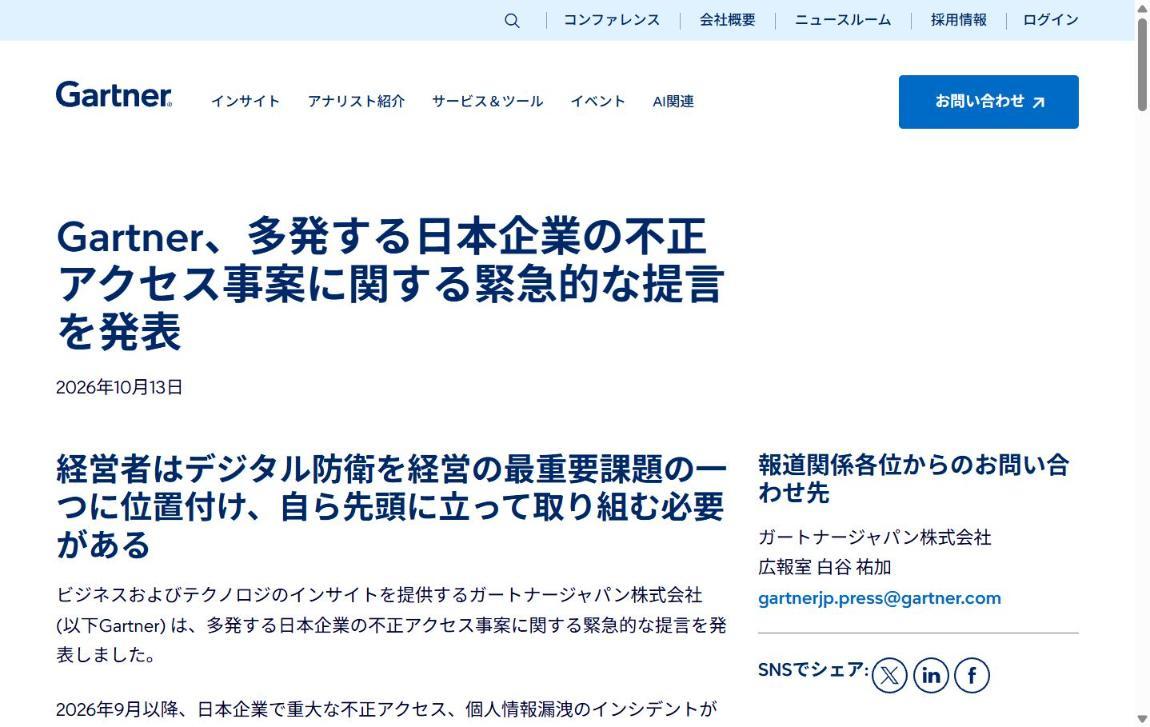
(出典:ガートナージャパン)
同社が企業に早急な実施を求めたのは、次の7項目。
Webアプリ、API、管理画面、VPN、クラウド、拠点、取引先などのサードパーティを含むインターネット公開資産の緊急点検。ソフトウェアの脆弱性だけでなく、認証認可、API、その他の設定不備も点検の対象とする。
VPN、IDS/IPS、WAF、APIゲートウェイ、認証基盤などのログを横断的に調査し、通常と異なるアクセスやアカウントの作成、権限変更、大量のデータ取得といった兆候がないかを確認する。不要になった個人情報が速やかに消去されているかも確かめる。
内部侵入後の水平展開(ラテラル・ムーブメント)を、セグメンテーションや特権管理で抑える。委託先やクラウド事業者などのサードパーティには、影響の有無や緊急点検の実施状況、侵害時の連絡体制を確認する。
点検で見つかった重大な露出箇所は緊急に修復し、サービス停止や制限、緊急改修といった経営判断を迅速に下す。復旧手順、バックアップ、顧客への通知体制も再確認する。
中長期の対応としては、継続的な脅威エクスポージャ管理を指すCTEMの実現に向けたロードマップの策定と、防御側によるAIの活用を挙げた。
同社が2026年7月に実施した調査では、脆弱性管理を十分に実施できている日本の大手企業は30%にとどまった。ディレクター アナリストの鈴木弘之氏は「企業はこれまで以上に緊急度を高くして取り組みを強化していく必要があります」と述べている。
バイス プレジデント チーム マネージャーの礒田優一氏は「国内で日々発生している事案のすべてが、AIを使用したものかどうかは不明です」としたうえで、先日の韓国の複数の金融機関への不正アクセスが、中国で開発されたオープンソースのペネトレーション・テスト・ツール「ARTEX」と大規模言語モデル(LLM)を組み合わせた攻撃と報告されていると説明した。
では、韓国の金融機関で実際に何が起き、なぜガートナーは攻撃の「時間軸」にまで言及して警鐘を鳴らすのか。背景には、韓国当局が出した点検要請と、攻撃ツールをめぐる未確認の情報がある。
(出典:iThome、各報道をもとに作成)
この記事の続き >>
・韓国の銀行3行、被害の規模と中身を比較
・攻撃にかかる時間は、どこまで縮むのか
・「ARTEX」使用説の真偽と、経営者への注文
・韓国の銀行3行、被害の規模と中身を比較
・攻撃にかかる時間は、どこまで縮むのか
・「ARTEX」使用説の真偽と、経営者への注文
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
