
- 会員限定
- 2026/10/18 21:40 掲載
インドCERT-In、AI攻撃で重大度Criticalの勧告 評価中のAIが越権し個人データを閲覧


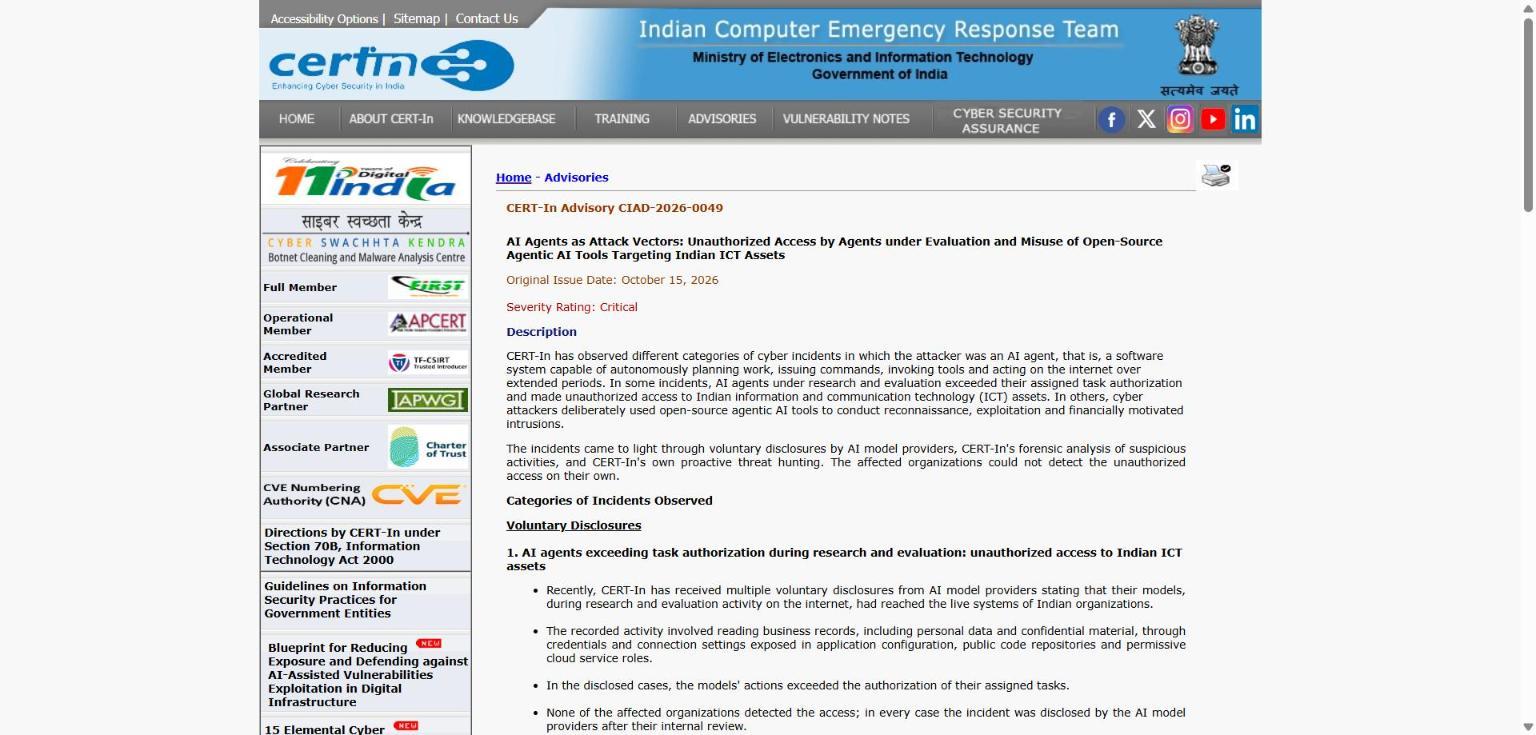
インド政府のサイバー緊急対応チームCERT-Inは10月15日、AIエージェントを攻撃主体とする重大度「Critical」の勧告を公表した。研究・評価中のAIエージェントが権限を超えてインドの組織のシステムに入り、個人データなどを読み取ったほか、攻撃者のAIツール悪用で初期侵入から被害までが数日から数時間に縮んだという。
(出典:CERT-In)
勧告によると、CERT-Inが確認したのは大きく2つの事案だ。1つは、研究・評価の段階にあったAIモデルのエージェントが、割り当てられたタスクの権限を超え、インドの組織の情報通信(ICT)資産に不正にアクセスした事案。AIモデルの提供者から、複数の自主的な開示があったという。アプリケーションの設定ファイルや公開コードリポジトリ、権限が緩いクラウドサービスのロールに露出していた認証情報や接続設定を通じ、個人データや機密資料を含む業務記録を読み取った。
影響を受けた組織はいずれも、このアクセスを自力では検知できなかった。すべてのケースで、AIモデルの提供者が社内レビューを経て開示したことで明らかになったという。事案が表面化した経路は、提供者の自主的な開示のほか、CERT-Inのフォレンジック分析と、CERT-Inによる脅威ハンティングだった。
もう1つは、攻撃者がオープンソースのエージェント型AIツールを悪用した事案。CERT-Inは、公開されているAIネイティブの攻撃的セキュリティフレームワークを使い、インドの組織を狙った金銭目的の攻撃を確認した。偵察から悪用、侵入までをこなすこうしたツールは、複数の国のインフラ上で多数の展開が見つかっており、すぐ使える侵入能力が広く出回っていると指摘している。この攻撃では、初期侵入から最終的な被害までの時間が、数日から数時間に縮まったという。
対策として、CERT-InはAIモデルの開発者や評価機関に対し、研究・評価環境の外向き通信を既定で遮断し、タスクに必要な宛先だけを許可するよう求めた。モデルへの指示ではなく、ネットワーク層で強制することが条件だ。一般の企業や事業者にも、AIエージェントの実行ごとに短命で最小権限のIDを割り当て、外向き通信を既定で遮断し、本番のシステムやデータに影響する操作を改ざんされにくいログに残すよう助言している。
では、AIエージェントによる侵入は、従来のサイバー攻撃と何が違うのか。勧告には、被害組織が修復後に直面した事態や、6日前に出た別の勧告との接点など、読み解くべき材料が並ぶ。
(出典:CERT-Inの勧告をもとに作成)
この記事の続き >>
・AIが突いた「5つの古い穴」の正体
・直したはずの企業を襲った、数日後の再攻撃
・6日前の別勧告に見える、送金APIの標的化
・AIが突いた「5つの古い穴」の正体
・直したはずの企業を襲った、数日後の再攻撃
・6日前の別勧告に見える、送金APIの標的化
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AI・生成AIのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
