
- 会員限定
- 2026/10/22 01:21 掲載
アンソロピック、Claudeで25のOSSを分析 493件の問題を発見 OpenSSHは認証前を削減


アンソロピックは10月20日、AIモデルのClaudeでオープンソース25プロジェクト(500万行超)の攻撃対象領域を分析し、493件の問題を見つけたと発表した。個々の脆弱性を直すのではなく、不要に到達できるコードを減らす考え方。OpenSSHでは認証前に到達できたコードの約5分の1を除去し、修正は10.6で出荷された。
(出典:アンソロピック)
研究は、AIで到達できるコードの範囲をマッピングし、導入先が公開する必要のないものを削除するか、アクセスを制限するというもの。個々の脆弱性を直すだけでは拡張性に乏しく、到達可能性を減らせば未知の脆弱性の深刻度を下げられるとしている。
対象は、C、C++、Java、PHP、Pythonなどで書かれたオープンソース25プロジェクト(500万行超)。Claudeは1万7000件超の設定項目を洗い出し、うち3842件がセキュリティに関わる制御や機能の設定だったという。プロジェクトは、不特定のユーザーを相手にする「Public」(10件)、認証済みユーザー向けの「Gated」(11件)、運用者の私的環境向けの「Private」(4件)に分けた。
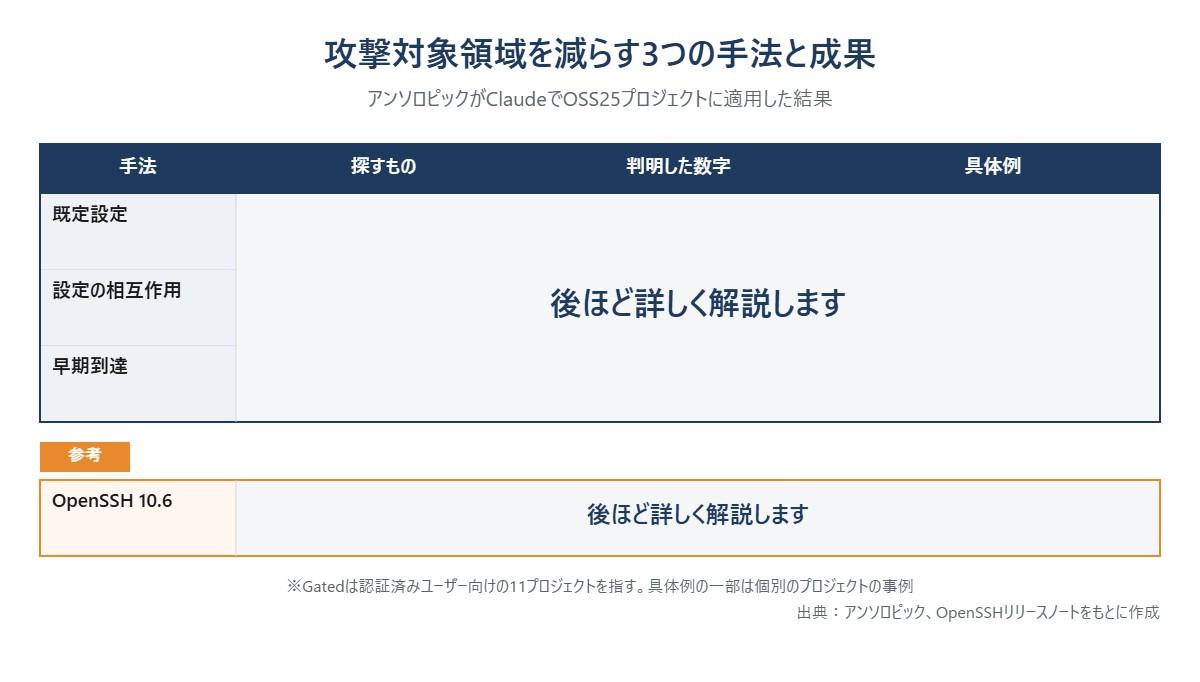
着目した手法は3つ。既定設定で到達できるが使われないコード、組み合わせると問題を起こす設定、認証などの制御の前に実行される複雑で重要なコードだ。
Claudeが見つけた問題は全体で493件。このうちGatedの11件ではすべてのプロジェクトに意図せず到達できるコードがあり、既定設定で認証前に到達できる不要な箇所が93件、認証前にコードが実行されたり状態が記録されたりする箇所が37件あった。管理者が設定した認証前の制御を黙って弱める設定の組み合わせも61件見つかった。いずれも単独ですぐ悪用できるものではないが、必要以上に大きな攻撃対象領域を生んでいるという。
OpenSSHでは、10.4のSSHデーモンに、耐量子署名アルゴリズムML-DSA-44の新規・実験的なコード約4,500行があり、認証前のクライアントが既定設定で到達できた。既定のsshdが持つ認証前コードの約16%にあたる。同社は開発者に報告してパッチを提供し、最終的な修正は10.6で出荷された。認証前のクライアントが既定ビルドで到達できたコードの約5分の1が除去されたという。
同社は3つの手法を、再利用可能なClaudeのスキルにまとめた。OSS-Scannerへの統合も進めている。
では、世界でも指折りの監査を受けてきたOpenSSHに、なぜ認証前に到達できる未使用のコードが残っていたのか。同社が成果の柱とした設定の組み合わせの調査には、長年見過ごされた問題と、無関係な複数のプロジェクトに共通する落とし穴もあった。
攻撃対象領域を減らす3つの手法と成果
(出典:アンソロピック、OpenSSHリリースノートをもとに作成)
この記事の続き >>
・OpenSSH 10.5の修正をすり抜けた2つの抜け穴
・「拒否ルール」が黙って働かなくなる設定の落とし穴
・信頼したクライアントだけのはずが誰でも通る、長年の設定競合
・OpenSSH 10.5の修正をすり抜けた2つの抜け穴
・「拒否ルール」が黙って働かなくなる設定の落とし穴
・信頼したクライアントだけのはずが誰でも通る、長年の設定競合
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
