- 会員限定
- 2026/09/18 11:55 掲載
Okta・CrowdStrikeら4社を比較、「AIエージェントを守る製品」何を選ぶべき?


AIエージェントをどう守るか──。議論は「危険だから管理すべき」という総論から、いよいよ「どの製品を使うか」という実装段階に入った。OktaはIDから端末へ、CrowdStrikeはEDRからIDへと領域を拡大し、ZscalerやPalo Alto Networksも通信や実行時防御を押さえに動く。主要4社の製品は何が違い、既存ユーザーはどう選ぶべきなのか。機能、提供状況、各社の“縄張り争い”から現実解を探る。
Okta×CrowdStrike、AI防御の「境界」が消える
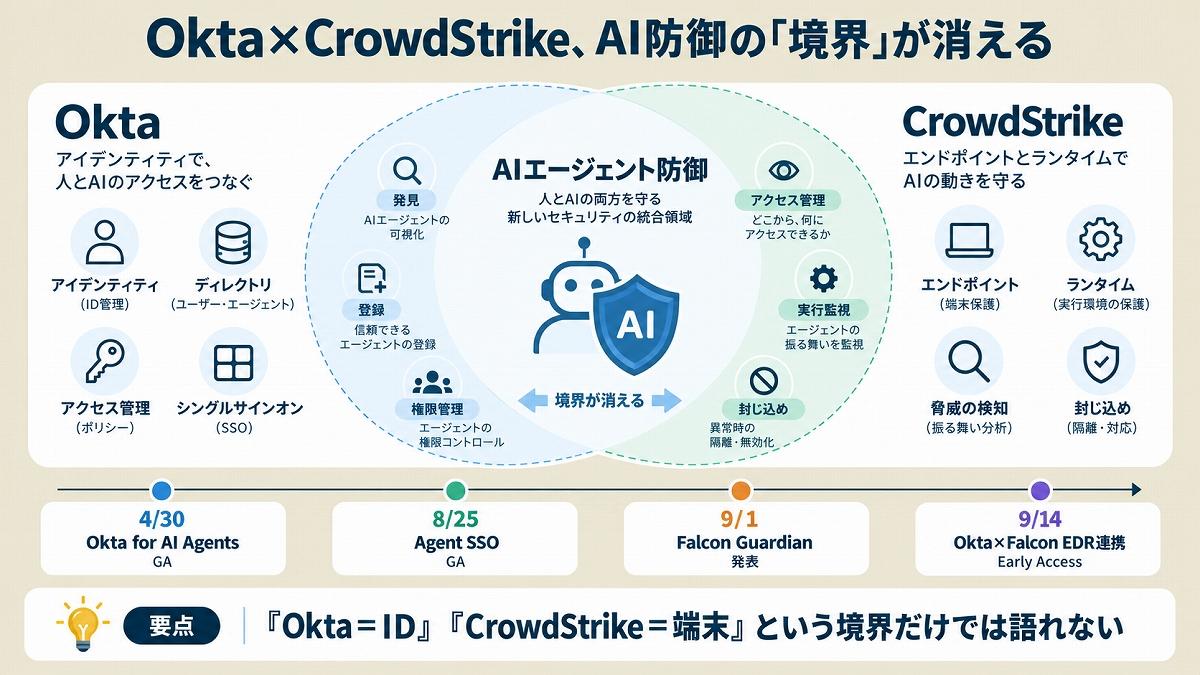
AIエージェントをどう管理するかという議論が、いよいよ「どの製品を使うのか」という段階に入ってきた。象徴的なのが、米オクタ(Okta)が9月14日に発表した「Shadow AI Agent Discovery for Endpoints」だ。米クラウドストライク(CrowdStrike)のFalcon EDRと連携し、従業員の端末に導入されたAIエージェントやMCPサーバを発見する。現在はEarly Accessとして提供されている。興味深いのは、OktaとCrowdStrikeが単純な補完関係ではなくなっていること。Oktaはもともとアイデンティティー管理を強みとするが、AIエージェントについては「どこにいるか」の発見から、登録、権限管理、アクセスレビュー、停止まで領域を広げた。「Okta for AI Agents」は4月30日に一般提供を開始している。Oktaによると、AIエージェントをUniversal Directoryに登録し、人間と同様にアイデンティティーとして管理できるという。
さらに8月25日には、AIエージェント向けシングルサインオン機能「Agent SSO」の一般提供も発表した。静的なAPIキーなどに依存するのではなく、AIエージェントを正規のアイデンティティーとして扱い、アクセスを中央で管理する考え方だ。
一方、EDRを得意としてきたCrowdStrikeも9月1日に「Falcon Guardian」を発表した。端末で稼働するAIエージェントを発見し、プロンプト、ID、ツール呼び出しなどと、その後OS上で何が実行されたかを結び付けて追跡する。許可されていないエージェントの実行を防ぎ、不正な動作をランタイムで封じ込める構想だ。CrowdStrikeのジョージ・カーツCEOは「AIは攻撃を変えたのではなく、その速度を変えた」と説明している。
しかも翌2日には「CrowdStrike Agentic Identity Provider(Agentic IdP)」まで発表した。AIエージェントごとに信頼できるIDを設定し、必要なアクセスだけを必要な時間に限って仲介する仕組みだ。CrowdStrikeが、Oktaの本丸とも言えるアイデンティティー領域へ踏み込んだ形である。
つまり、「Okta=ID」「CrowdStrike=端末」という従来のすみ分けでは説明できなくなるなど、AIエージェント防御を巡る競争は、すでに既存セキュリティ製品のカテゴリーを越え始めていると言えそうだ。
【4社比較】「得意な制御点」はどう違う?
では、実際の製品は何が違うのか。Okta、CrowdStrike、米ゼットスケーラー(Zscaler)、米パロアルトネットワークス(Palo Alto Networks)の4社を見ると、すべてが同じ機能を競っているわけではない。現時点では、それぞれが既存事業で握ってきた「制御点」を起点に、隣の領域へ守備範囲を広げていると見るほうがいいだろう。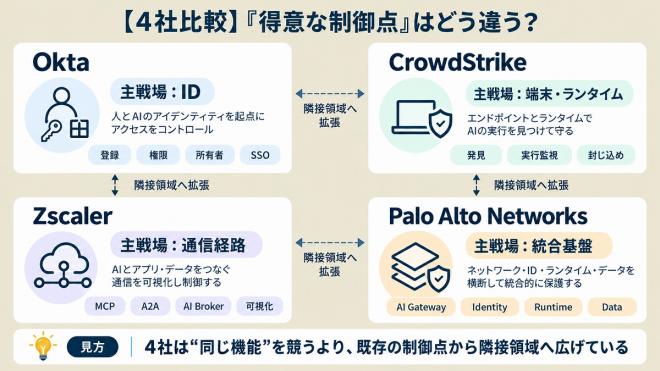
Okta for AI Agentsの中心はIDだ。AIエージェントをUniversal Directoryに登録して人間の所有者をひも付け、何に接続できるか、どの権限を持つかを管理する。アクセスレビューや停止機能も用意する。
ただし、「kill switch」という言葉には注意がいる。Oktaによると、現状のkill switchは異常を自動検知して停止する機能ではない。管理者がAIエージェントのレコードや関連アプリなどを手動で無効化する仕組みであり、自動トリガーは現在提供されていないという。
一方、Falcon Guardianが強く押し出すのは「実際に動いた瞬間」だ。端末上のエージェントを発見し、ユーザーのプロンプトやID、ツール利用から、その後に起きたシステム操作までつなげる。さらに、許可されていないAIエージェントの実行を制御し、悪意ある挙動をランタイムで検知・封じ込める。CrowdStrikeは、従来のEDRで蓄積した端末テレメトリーをAIエージェント防御に持ち込む考えだ。
ZscalerはMCPやA2Aなどの「通信経路」に強く踏み込む。6月9日に発表した「Zscaler AI Broker」は、AIエージェント間の通信にインラインで入り、統合されたAgent Registryを基にアクセスを制御する。「Endpoint AI Security」はブラウザー、拡張機能、プラグイン、ローカルAIツールなど、端末上のAI関連リスクまで対象とする。「AI Access Graph」では、ID、AIアプリ、データソースの関係を可視化するという。ZscalerがZero Trust ExchangeをAIエージェントまで広げる戦略だ。
そして、かなり広い範囲を1つの基盤へ集約しようとしているのがPalo Alto Networksの「Prisma AIRS」だ。「Agent Security」では、AIエージェントの設定段階からランタイムまでを対象に、アイデンティティーや権限、ツール利用を監視し、プロンプトインジェクションやデータ漏えいなどへの対策を提供する。 【次ページ】4社の縄張りが重なる、「ID・端末・通信」の争奪戦
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR