
- 2026/10/30 07:30 掲載
【緊急】全システム担当者が知っておくべき「AI防御特化スキル」、主要5社の使い方



AIを使えば、プログラミングの専門知識がなくてもWebアプリや業務システムを作れる時代になりました。しかし、そのアプリは本当に安全でしょうか。ログインした本人以外の情報が見えてしまう、重要なAPIキーがコードに残っているなど、知らないうちに危険な仕組みを作ってしまう可能性もあります。そこで活用したいのが、AIエージェントにセキュリティ点検を手伝わせる「Agent Skills」などの仕組みです。OpenAI、GitHub、AWS、Anthropic、Cloudflareの5社が提供する関連スキル・プラグインについて、それぞれの特徴と具体的な使い分けを紹介します。
株式会社ミチガエル代表取締役。企業のAI内製化支援および社員研修を主軸に、ビジネスパーソンが自らAIを使いこなし、自走できる組織づくりを支援する。自社でも小売事業を並行して運営し、業務へのAI活用を日々実践。その現場で得た実践知をもとに、机上の理論ではなく成果につながるAI活用を提供できる点を強みとする。あわせて非エンジニア向けAIコーディングスクール「code4biz」を運営し、YouTube(登録者約18万人)やUdemy(受講者約9万人)を通じてAI活用を発信、KADOKAWAより書籍も出版。「学んで終わり」ではなく、業務に定着し成果につながるAI活用の実装まで伴走する。
YouTube:いまにゅのAIプログラミング塾
X:いまにゅ(今西 航平)
ミチガエル 公式サイト
AIで作ったアプリは安全? まず知っておきたい「3つの弱点」
2026年9月、カーシェアリングサービス「タイムズカー」のWebシステムが第三者による不正アクセスを受けました。運営会社が10月23日に公表した第5報によると、662万8007件のアカウント情報について外部送信の痕跡が確認されています。また、暗号化された本人確認書類画像データ約146万件にも外部送信の痕跡が確認されました。10月には、ブックオフも子会社の会員管理システムへの不正アクセスを公表しました。10月13日付の第2報では、642万7735件の会員データが外部に取得され、漏えい対象者は638万3279人に上ることが明らかになりました。
こうした事件は、決して大企業だけの問題ではありません。今ではAIコーディングを使えば、個人でも会員登録機能や管理画面を備えたWebアプリを作れるようになっています。開発のハードルが下がった一方で、セキュリティ上の問題を見落としたまま公開してしまう危険もあります。
ここで押さえておきたいのが「脆弱性」という言葉です。脆弱性とは、悪用されると被害につながるシステムの弱点を意味します。たとえば、本来は管理者しか閲覧できない顧客一覧を、一般の利用者も開けてしまう状態が該当します。
ただし、脆弱性が存在することと、実際に情報が漏えいしたことは別です。重要なのは、誰かに悪用される前に弱点を発見し、修正すること。その際、最低限押さえておきたいポイントは3つあります。
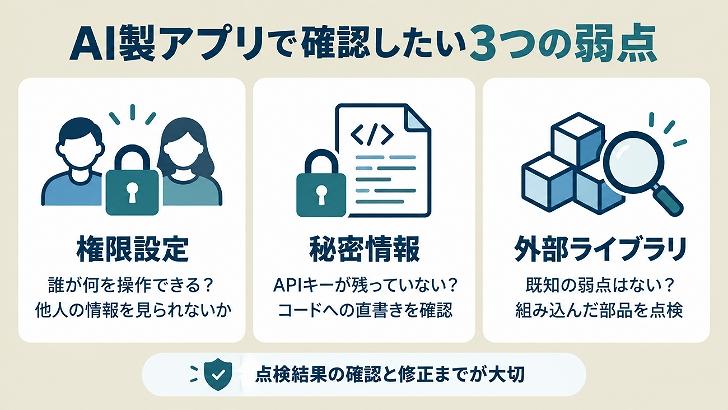
図1:AI製アプリで確認したい3つの弱点
これらの点検をAIエージェントに手伝わせるための仕組みとして、この後紹介するようなセキュリティ関連のAgent Skillsが登場しています。もちろん、導入すればすべての問題を防げるわけではありません。何を調べられるのかを理解し、使い分けることが大切です。
【OpenAI】コード全体・変更箇所・検証を使い分ける
最初に紹介するのが、OpenAIの「Codex Security」です。AIコーディングツールのCodexから、プログラムのセキュリティを点検するための仕組みです。基本となるのは、コード全体を点検する「security-scan」、変更箇所を点検する「security-diff-scan」、見つかった問題の候補を確かめる「validation」という3つのワークフローです。現行版ではさらに、独立した調査を繰り返す「deep-security-scan」や、修正パッチを作成する機能なども用意されています。
まずsecurity-scanは、既存のプロジェクトを広く調べたい場合に使います。すでに完成しているアプリや、以前から開発しているシステムに、どのような問題が隠れているか調べるためのものです。
一方、security-diff-scanは変更箇所を中心に点検します。「diff」とは差分のこと。たとえば、AIにファイルのダウンロード機能を新しく作ってもらった場合、その変更が問題を引き起こしていないか確認する使い方が考えられます。
ここで重要なのは、変更した行だけを確認するわけではないという点です。ファイルをダウンロードする処理そのものに問題がなくても、ログイン状態の確認やファイルの所有者を確認する処理に問題があれば、別の利用者のファイルまで取得できてしまう可能性があります。
こうした問題は、変更箇所だけを見ていても分かりません。そこで、変更に関連するコードまで追いかけ、利用者の権限なども含めて点検します。
そして、見つかった問題の候補について、実際に問題が成立するのかを確かめるのがvalidationです。検査で問題が疑われても、ほかの場所で適切なチェックが行われている可能性があります。そのため、指摘をそのまま確定的な脆弱性と判断せず、根拠を確認する工程が重要になります。
では、Codex Securityを使うには何が必要なのでしょうか。
現行の公式手順では、Codexのデスクトップアプリで対象のリポジトリを開き、プラグイン一覧からCodex Securityをインストールして有効化します。Codex CLIでは「/plugins」から導入できます。新しいセッションでスキャン対象を指定し、自然言語で点検を依頼する方式です。
たとえば「このリポジトリの認証・認可を中心にセキュリティを点検して」と入力すれば、対応するワークフローを実行できます。ターミナルから利用する場合は、別途提供されるCodex Security CLIも選択肢になります。こちらは対応するNode.jsとPythonの実行環境が必要です。
既存プロジェクトなら全体を点検し、新しい機能を追加した直後なら差分を点検します。そして気になる指摘が出た場合に、さらに検証します。まずは、この基本的な使い分けを覚えておけばよいでしょう。 【次ページ】【GitHub】APIキーの流出と「外部ライブラリの弱点」を点検
AIセキュリティのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
