
- 2026/10/22 14:10 掲載
「2年前から兆候把握」も修正できず…AIが暴いたPHP重大欠陥、開発元の“構造的失敗”



世界中のWebサイトを揺るがした、プログラミング言語「PHP」の重大な脆弱性。その発見を後押ししたのは、OpenAIなどの最新AIだった。驚くべきことに、PHPの開発側は今回の脆弱性の1つにつながる問題の兆候を2年前から把握していたものの、修正を進められずにいたという。なぜ長年見逃されてきた欠陥が、今になって深刻な脅威となったのか。そしてAIによる脆弱性発見が当たり前になれば、企業のセキュリティ対策はどう変わるのか。
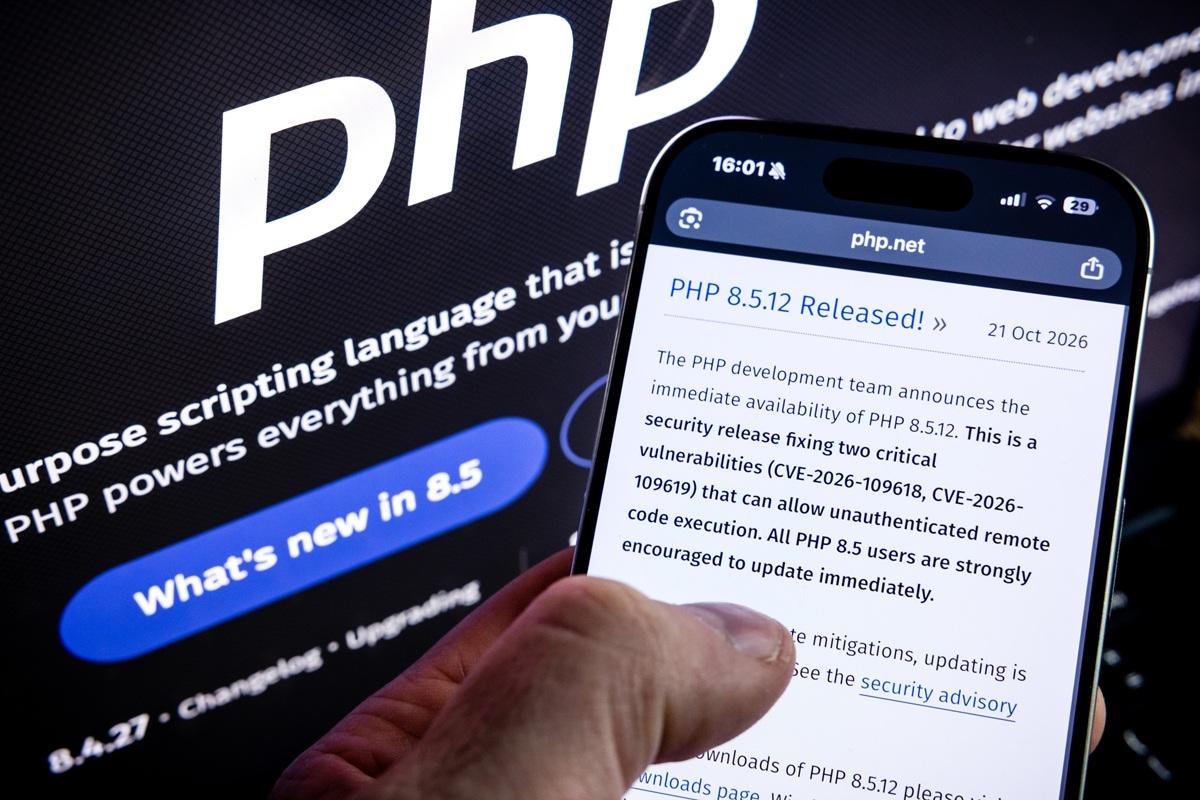
(写真:ANP Photo/アフロ)
世界のWebサイトを揺るがした「2つの重大欠陥」
2026年10月21日、世界中のWebサイトやアプリケーションを支えるプログラミング言語「PHP」で、重大な脆弱性2件への修正プログラムが公開された。発見されたのは「CVE-2026-109618」と「CVE-2026-109619」。深刻度は共通脆弱性評価システム(CVSS)v4.0で、いずれも9.2という極めて高い水準だった。問題は、特定の条件下で、攻撃者が認証なしにサーバ上で不正なプログラムを実行できる恐れがあることだ。悪用された場合、サーバの乗っ取りや機密情報の流出、Webサイトの改ざんなどにつながる可能性がある。
PHPとは、WordPressやDrupal、JoomlaなどのWebシステムを支える主要技術の1つ。セキュリティ企業Wizは、世界のWebサイトの約7割でPHPが使用されていると説明している。
ただし、PHPを使用するすべてのサイトで攻撃が成立するという意味ではない。実際のリスクは、稼働バージョンや設定、修正状況などによって異なる。
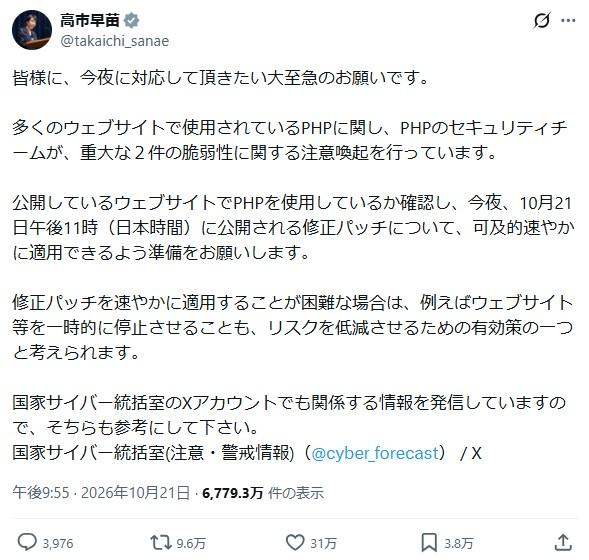
(出典:Xの投稿をキャプチャ)
今回の脆弱性がこれほど大きな問題となった背景には、もう1つ見逃せない事情がある。それは、脆弱性の存在につながる問題の兆候が、2024年の時点ですでに把握されていたという事実だ。
「2年前から兆候把握」なのに、なぜ修正できなかった?
PHP Foundationが10月21日に公表した説明によると、2024年に実施された外部セキュリティ監査をきっかけに、今回の脆弱性の1つ「CVE-2026-109618」につながるメモリ不足時の処理の問題が、監査で指摘された別の問題を修正する過程で浮上していた。ただし当時は、この問題を利用して実際にサーバ上で不正なコードを実行できる具体的な方法までは確認されていなかった。
修正が進まなかった背景には、技術的な難しさがあった。PHPのメモリ管理は、多くのWebアプリケーションが日常的に利用する基本機能である。ここを変更すると、既存のソフトウェアとの互換性が失われたり、新たなサービス妨害(DoS)のリスクが生じたりする可能性があった。
さらに、多数の拡張機能への影響も考慮しなければならない。開発チームは複数の修正方法を検討したものの、それぞれに難しいトレードオフが存在し、決定を下せない状態が続いていた。
PHP Foundationは、この修正の停滞を単なる技術上の問題とは捉えていない。意思決定の仕組みとリソース不足によって生じた「構造的な失敗」だったと認めている。
では、なぜ2026年になって事態が動き出したのか。転機となったのが、AIを活用したセキュリティ研究だった。 【次ページ】AIが変えた「発見できない脆弱性」の常識
AI・生成AIのおすすめコンテンツ
関連タグ
タグをフォローすると最新情報が表示されます
AI・生成AIの関連コンテンツ
あなたの投稿

PR
PR
PR
