
- 会員限定
- 2026/11/21 22:23 掲載
GnuPGが「重大」と警告、メールソフトも使うGPGMEに欠陥 細工した鍵で情報漏えいも


GnuPGプロジェクトは、多くのアプリが使うライブラリ「GPGME」に二重解放(double free)の脆弱性「CVE-2026-129975」があると公表した。異常に長いユーザーIDを持つ細工したOpenPGP鍵を処理させると、アプリからデータを持ち出せる恐れがあり、リモートコード実行も否定できないという。GPGME 2.3.1で修正した。
告知は深刻度を「critical」としている。CVSSスコアは示されていない。
問題が起きるのは、異常に長いユーザーIDを持つOpenPGP鍵を処理した場合。GPGMEは、GnuPGの実行ファイル「gpg」が出力するステータス行や鍵の一覧を、2つの内部関数で読み取る。この際、初期サイズ1024バイトのバッファーを必要に応じて再確保する。ところが読み取りエラーなどで処理が途中で終わると、管理情報に古いポインターが残ったままになり、メモリーが2回解放されてしまうという。メモリー割り当ての仕組みによる二重解放の検査では、見つけられない場合があるとしている。
GnuPGは影響として、攻撃者がたとえば署名付きデータを処理させることで、アプリケーションからデータを持ち出せると説明した。さらに、リモートコード実行の可能性も「否定できない」としている。The Hacker Newsによると、現時点で攻撃は報告されていない。
影響を受けるのは、2.3.0より前のすべてのGPGME。共有ライブラリ、Windows用のDLL、静的リンクのいずれの形でも対象になる。2.3.0は一般には公開されていない。具体的な利用例として、Gpg4win、GnuPG Desktop、GnuPG VS-Desktop、ほとんどのメールクライアント、多くのXMPPクライアント、Samba、Flatpakのパッケージを挙げた。
修正版は11月19日にリリースしたGPGME 2.3.1。Windows向けのGpg4winは5.1.2に反映した。旧系統(1.x)は1.24.4で修正されたという。更新できない場合は、告知に添付したパッチを適用する。静的リンクしたアプリケーションは、2.3.1で作り直す必要がある。C++とQt向けの「GPGMEPP」「GPGMEQT」は更新しなくてよい。
バグを見つけたのは研究者のJohan Carlsson氏。GitLabを通じてGnuPG側に伝えられた。GnuPGは、できるだけ早い更新を勧めている。
では、問題のバグはどこに潜み、更新しても直らないアプリがあるのはなぜか。背景には、バグが生まれた時期をめぐる開発者の記述と、公表が前倒しされた経緯がある。
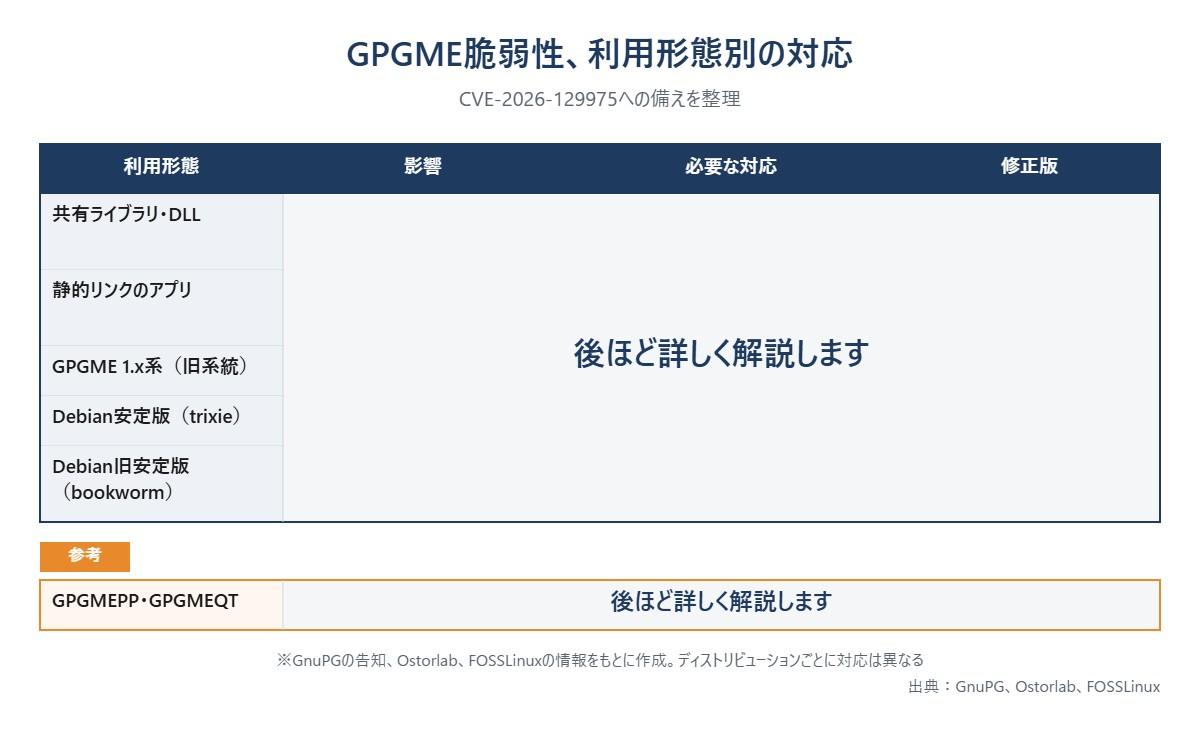
GPGME脆弱性、利用形態別の対応
(出典:GnuPG、Ostorlab、FOSSLinuxの情報をもとに作成)
この記事の続き >>
・二重解放が起きる関数の中身と、修正パッチの考え方
・バグが入った時期と、公表を前倒しした舞台裏
・更新しても直らないアプリと、Debianの対応状況
・二重解放が起きる関数の中身と、修正パッチの考え方
・バグが入った時期と、公表を前倒しした舞台裏
・更新しても直らないアプリと、Debianの対応状況
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
