
- 会員限定
- 2026/10/18 05:00 掲載
京王電鉄グループへのランサムウェア攻撃、ロシア系「Qilin」が犯行声明
アサヒグループも被害、国際的に暗躍するランサム集団


京王電鉄グループが受けたランサムウェア攻撃に関し、ロシア系ハッカー集団Qilinが同社の内部資料とされる画像を公開して犯行を主張した。京王電鉄は10月16日に攻撃組織による情報公開の主張を確認したと発表し情報の真正性や流出の有無について外部専門家とともに事実関係の確認を進めている。
京王電鉄グループのランサムウェア被害、国際ハッカー集団「Quilin」が犯行声明
京王電鉄グループのシステム障害について国際的サイバー犯罪集団であるQilinが犯行声明を出し同社グループの内部資料とされる画像を自身のリークサイトで公開した。京王電鉄は2026年9月26日未明に自社グループおよび京王プラザホテルのサーバーに対するランサムウェア攻撃を検知し被害拡大を防ぐためのネットワーク遮断措置を実施した。鉄道運行の制御システムは独立したネットワークで運用されていたため列車の運行に支障は生じなかった。一方で共通基盤を利用する営業システムには広範な影響が及び京王プラザホテルでの宿泊予約受付の停止や京王ストアなどの店舗におけるキャッシュレス決済およびポイント付与の機能が停止した。決済機能の一部は数日後に復旧したものの各種手続きへの影響は継続している。
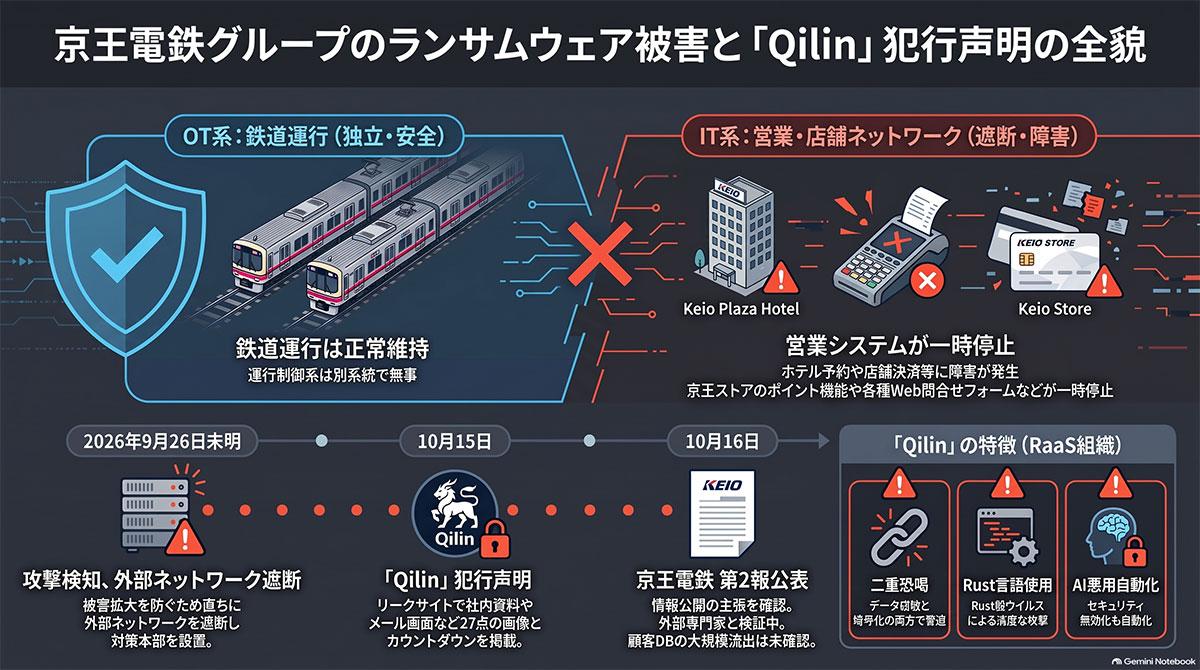
【図版付き記事はこちら】京王電鉄グループへのランサムウェア攻撃でロシア系ハッカー「Qilin」が声明(画像:ビジネス+IT)
同社は公開された画像が実際に自社のシステムから流出した真正なデータであるかを含め外部専門家や警察と連携して詳細な調査を進めている。9月26日の初報の時点では個人情報漏えいの事実は確認されておらず現在も正確な情報の入手に努めている。万が一流出が確定した場合には速やかに適切な対処を行う方針を示している。
Qilinは世界各地の企業やインフラ施設を標的にランサムウェア攻撃を仕掛けておりデータを暗号化してシステムを停止させるだけでなく窃取した機密情報を公開して身代金を要求する二重恐喝の手口を多用している。日本国内の企業を対象とした事案でも多数の被害が報告されており今回も同様の戦術が展開されている。京王電鉄は引き続き侵入経路や被害の全容解明に向けた調査を継続している。
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
標的型攻撃・ランサムウェア対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
標的型攻撃・ランサムウェア対策の関連コンテンツ
あなたの投稿

PR
PR
PR
