
- 会員限定
- 2026/11/17 15:03 掲載
ズームやBBCなど178組織のサイトにマルウェア混入、A/Bテスト基盤経由で暗号資産窃取


Report URIは、A/Bテスト基盤「Optimizely Web」を通じ、ズームやBBC、CNN、セールスフォースなど178組織のサイトで悪意あるJavaScriptが配信されたと明らかにした。暗号資産の窃取が確認され、決済カード情報の盗取やiPhone向け攻撃キットの配布も行われた。原因は不明という。
(出典:Report URI)
Optimizely Webでは、顧客企業が自社サイトに、Optimizelyのコンテンツ配信網(CDN)から読み込むJavaScriptの「スニペット」を設置する。スニペットには、顧客が管理画面で書き込める「Project JavaScript」という欄があり、その内容はサイトの全ページで実行される。攻撃者は、この欄に自らのコードを書き込んだという。配信元は正規のcdn.optimizely.comで、Optimizelyの証明書も付いたままだった。
マルウェアは複数の機能を併せ持つ。暗号資産のウォレットアドレスを攻撃者のものに置き換える機能のほか、決済カードの番号・有効期限・セキュリティコードの窃取、Cookieとページの画面キャプチャーの窃取がある。iPhoneやiPadには、CorunaとDarkSwordと呼ばれるiOS攻撃キットを読み込ませる。暗号資産の窃取は実際に確認されており、攻撃者への送金取引が検証されたという。
Report URIによると、最初の混入は4時21分に確認され、13時43分にはカード情報を盗む機能が追加された。20時台から顧客側での除去が一斉に進み、21時52分時点で感染が残っていたのは、188のスニペットのうち1つだけだった。
原因は明らかになっていない。Optimizely内部のシステムが侵害された可能性や、複数の顧客プロジェクトに書き込める資格情報が悪用された可能性などを挙げ、Optimizelyによる説明を待つ立場だ。同社は各種の手段でOptimizelyに連絡を試みたが、公開時点で応答はないという。Optimizelyの公式な説明は、現時点で確認できていない。
外部事業者を経由する「供給網攻撃」としては、セキュリティ企業のWizが11月9日、データ基盤「Qubole」の認証情報の悪用で複数の顧客のAWS環境に侵入されたと公表した例もある。
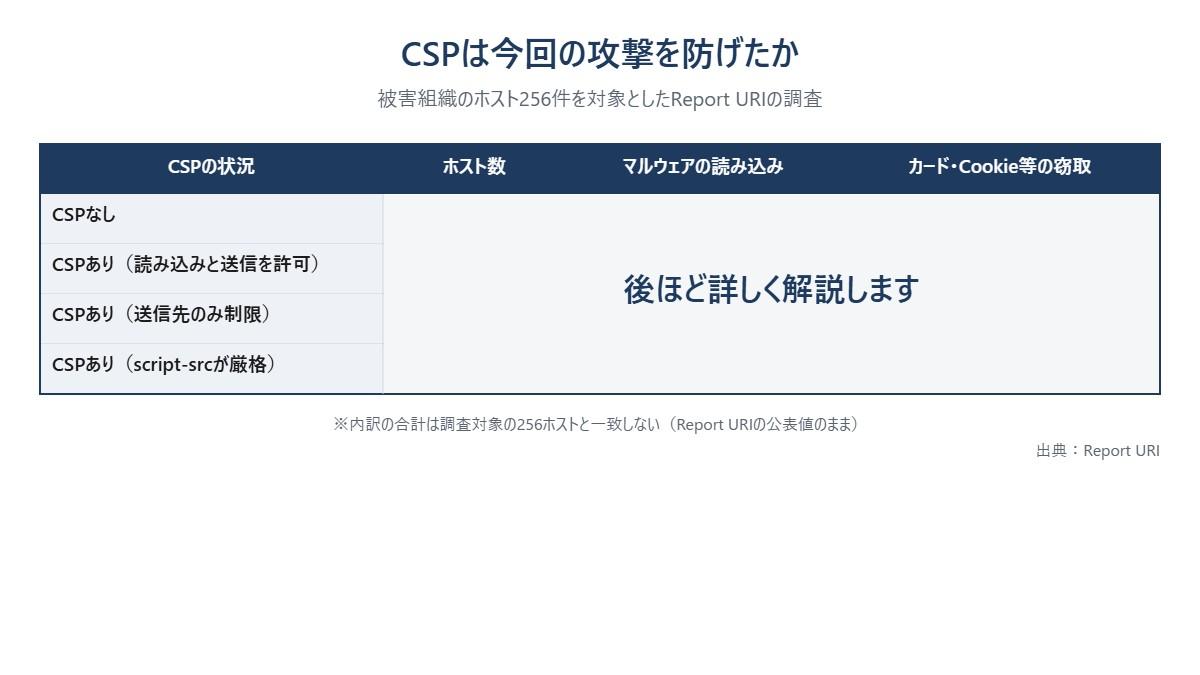
では、CSPなどの対策をとっていたサイトは、この攻撃を防げたのか。Report URIが被害組織のホスト256件を調べた結果には、対策の盲点を突く数字が並ぶ。
CSPは今回の攻撃を防げたか
(出典:Report URIをもとに作成)
この記事の続き >>
・CSPを入れても止まらなかった、2つの設定の落とし穴
・256ホストの調査で、マルウェアを止められたのは何件か
・日本向けサイトも一覧に、いますぐ確認すべき4つの点
・CSPを入れても止まらなかった、2つの設定の落とし穴
・256ホストの調査で、マルウェアを止められたのは何件か
・日本向けサイトも一覧に、いますぐ確認すべき4つの点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
