
- 会員限定
- 2026/11/17 01:55 掲載
パッチの差分を読んで攻撃コードを自動生成、人手ゼロのAI攻撃をグーグルが初確認


グーグルの脅威インテリジェンスグループ(GTIG)は11月16日(米国時間)、攻撃者がAIで脆弱性の発見から悪用までを人手を介さず自動化した事例を初めて確認したと公表した。パッチの前後を比べて攻撃コードを作り自動実行する枠組みを見つけた。AIコーディングツールの設定改ざんでバックドアを仕込む手口も確認した。
(出典:グーグル)
GTIGが見つけたのは、「exploit_agent」と呼ばれる脆弱性の調査・武器化の枠組み。複数の大規模言語モデル(LLM)と連携し、広く使われるウェブアプリ向けソフトについて、パッチ(修正プログラム)の発表前後のコードを継続的に比較する。見つけた欠陥の攻撃コードを書き、自動で実行する仕組みだ。公開状態のまま置かれていた検証用サーバで見つかり、侵入後の内部偵察やウェブシェルの設置を行うスクリプトも含まれていた。サーバ内のデータから、フランスのメディア・娯楽業界や教育分野のサイトが狙われたとみられる。
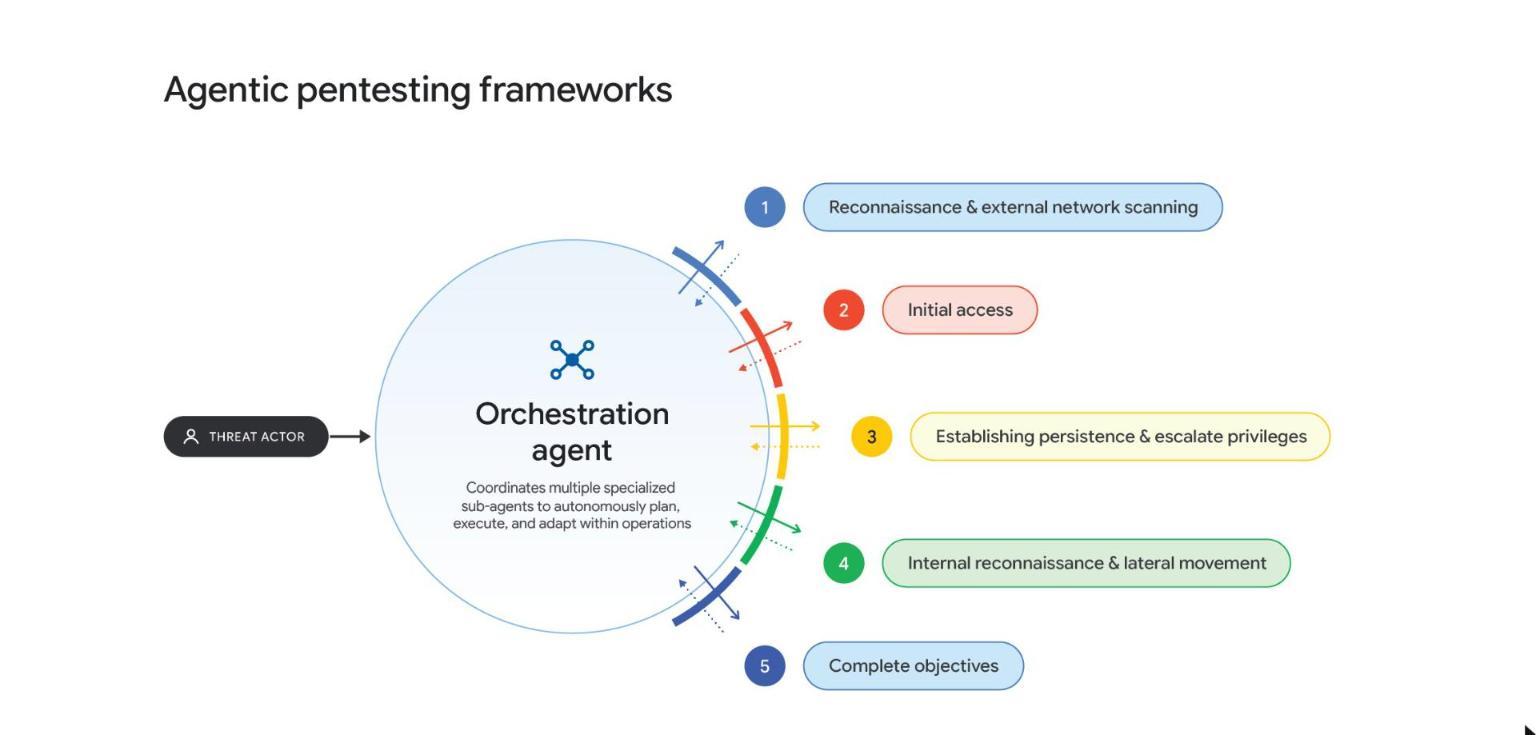
自律型の攻撃フレームワークは、司令役のエージェントが複数の専門エージェントを動かして侵入を進める
(出典:グーグル)
このほか、ARTEXに加え、CAIRN、CyberStrikeAI、PentAGIといったオープンソースの自律型攻撃フレームワークを、攻撃者が使っているという。GTIGが実際の攻撃での使用を独自に確認したのはCAIRNとPentAGI。CAIRNは米国の航空宇宙分野の標的への侵入で、PentAGIを改造した基盤は、8月下旬から10月上旬にアジアの幅広い組織への偵察と脆弱性スキャンで使われた。
AIコーディングツールを足がかりにする手口も確認した。北朝鮮の攻撃者の一つとされる「MIDNIGHT NEPTUNE」とみられる集団は、暗号資産関連の組織に侵入した後、社内のコードリポジトリにある設定ファイル「.claude/settings.json」を書き換え、Claude Codeの起動時にバックドア「SOMBERMEME」をダウンロードさせていた。
GTIGは、こうしたフレームワークは攻撃を機械の速度に縮める一方、通信の痕跡などが残りやすく、隠密性は低いと分析する。今後は人の関与がさらに減り、巧妙さも増すとみている。グーグルはARTEXの利用を検知するルールを実装し、マンディアントは防御の指針を公開した。
では、パッチを当てるまでの猶予は、AIによってどこまで縮んだのか。背景には、GTIGが示した脆弱性の悪用件数の変化と、開示から数日で複数の集団が群がった実例がある。
パッチ公開から悪用までの速さ、4つの実例
(出典:GTIGなどの発表をもとに作成)
この記事の続き >>
・開示から数日で攻撃、パッチ公開後の実例の速さ
・悪用が増えた意外な理由、GTIG統計の中身
・AIコーディングツールが侵入口になる手口の全容
・開示から数日で攻撃、パッチ公開後の実例の速さ
・悪用が増えた意外な理由、GTIG統計の中身
・AIコーディングツールが侵入口になる手口の全容
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
