
- 会員限定
- 2026/11/18 04:44 掲載
オラクルのJava更新、652件中11件が認証不要で悪用の恐れ 自社のJavaは大丈夫か


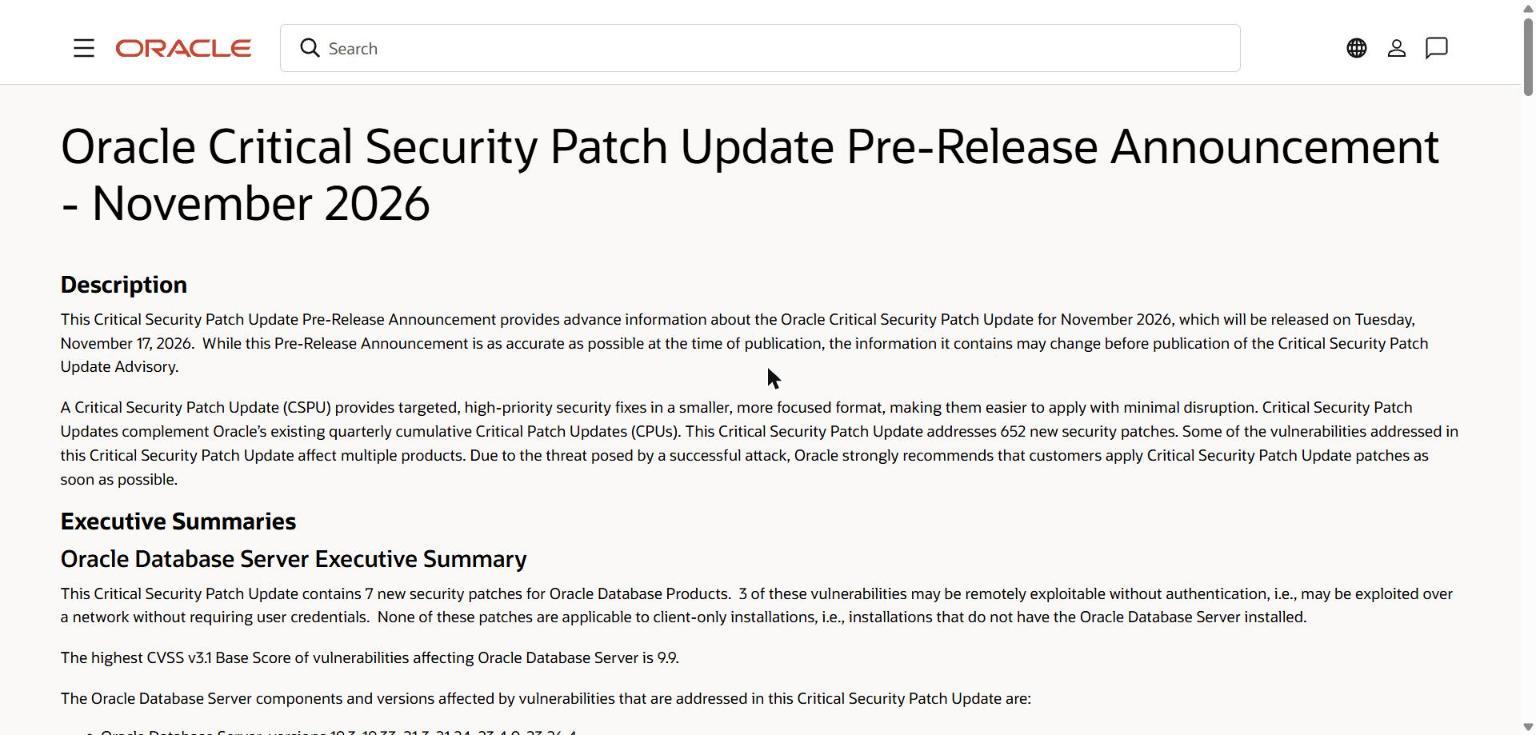
オラクルは11月17日、Java SEなどを対象にした重要セキュリティパッチ更新(CSPU)を明らかにした。全体の修正は652件で、Java SEの11件はいずれも認証なしでリモートから悪用される可能性があり、CVSS 3.1の最高値は8.1という。対象はJava SE 8から27まで、GraalVMやJavaFXにも及ぶ。同社は早期の適用を推奨している。
(出典:オラクル)
このうちJava SEは11件。11件はいずれも認証なしでリモートから悪用される可能性があるとしており、CVSS 3.1の基本スコアの最高値は8.1という。CVSSは脆弱性の深刻度を0.0から10.0で示す共通の指標で、8.1は7.0以上9.0未満の「High(高)」の範囲にあたる。ページには、個別のCVE番号や影響を受けるコンポーネントの一覧は載っていない。
対象は、Java SEの8u511、8u511-perf、11.0.33、17.0.21、21.0.13、25.0.5、27.0.1。Oracle GraalVM for JDKの17.0.21と21.0.13、Oracle GraalVM Enterprise Editionの21.3.20.0.3、Oracle JavaFXの21.0.13、25.0.5、27.0.1も含まれる。
CSPUは、重要度の高い修正を小規模に絞って提供する形式。四半期ごとの累積型パッチ「Critical Patch Update(CPU)」を補完する位置づけで、適用時の業務への影響を抑えやすい設計だと説明している。オラクルは、攻撃を受けた場合の脅威が大きいとして、できるだけ早く適用するよう顧客に強く推奨している。
Javaをめぐっては、10月21日(日本時間)に公開された四半期のCPUでも、Java SEの55件が修正された。このうち49件は認証不要で悪用される恐れがあり、IPAが早急な更新を呼びかけていた。
なお、今回の告知ページには事前告知(Pre-Release Announcement)の表記が残っており、正式なアドバイザリの公開までに内容が変わる可能性があるという。
では、報じられている「認証不要のJava RCE」とは何で、オラクルの11件とどう関係するのか。背景には、セキュリティ企業の警告の投稿と、公式の告知との食い違いがある。
Javaの脆弱性、分かっていることと未確認の点
(出典:オラクル、報道をもとに作成)
この記事の続き >>
・セキュリティ企業が発した、「認証不要のJava RCE」警告の中身
・オラクルの告知が触れていない、他社製OpenJDKの扱い
・月次更新に切り替わったJava、次に確認すべき日程
・セキュリティ企業が発した、「認証不要のJava RCE」警告の中身
・オラクルの告知が触れていない、他社製OpenJDKの扱い
・月次更新に切り替わったJava、次に確認すべき日程
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
