
- 会員限定
- 2026/11/19 11:45 掲載
Jira・Confluenceなど7製品で脆弱性318件、CVSS 9.8が複数 アトラシアンが月例で修正


アトラシアンは11月17日、月例のセキュリティ情報を公開し、Jira、Confluenceなど7製品の脆弱性318件を修正したと発表した。重大度「高」が266件、第三者の部品に由来する「クリティカル」が52件で、CVSS 9.8とされたものも複数ある。ただし同社は、月例の対象を非クリティカルなリスクと評価している。
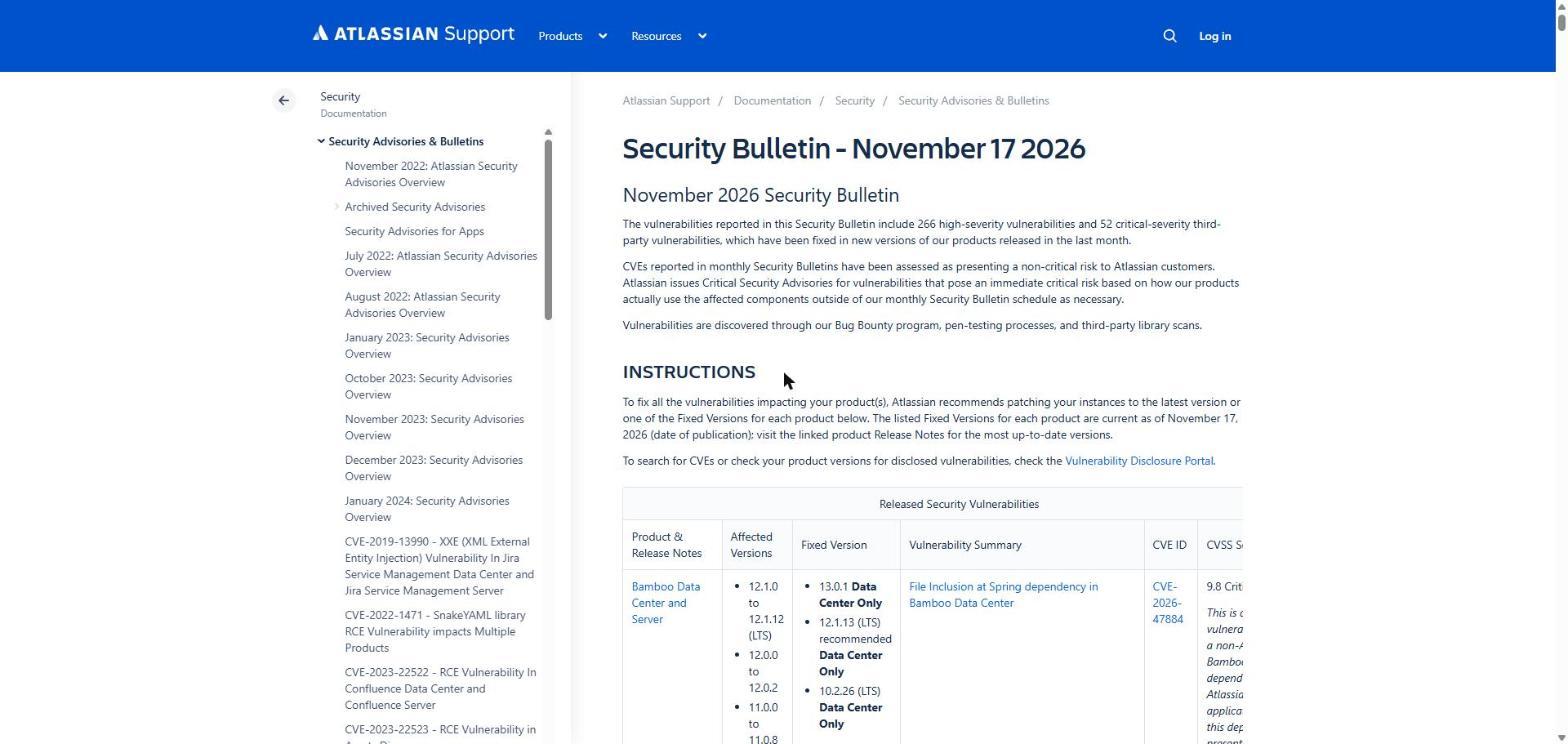
(出典:アトラシアン)
修正したのは、重大度「高」の266件と、重大度「クリティカル」の52件の計318件。クリティカルの52件はいずれも、製品が使う第三者のライブラリ(外部の部品)に由来する。同社は、これらの脆弱性が報奨金制度(バグバウンティ)、ペネトレーションテスト、第三者ライブラリのスキャンで見つかったとしている。
CVSS(共通脆弱性評価システム)の基本値が9.8とされたものには、Confluenceに含まれるJavaScriptライブラリ「lodash」に由来するリモートコード実行(CVE-2026-4800)がある。Bambooが使うフレームワーク「Spring」由来のファイル包含(CVE-2026-47884)や、Crowdが使うSpring由来のリモートコード実行(CVE-2026-59313)も同じ9.8だ。
一方でアトラシアンは、月例の情報に載せた脆弱性を「同社の製品での使われ方を踏まえると、非クリティカルなリスク」と評価しているという。クリティカルの各項目にも、第三者の部品の脆弱性であり、同社製品での適用の仕方ではリスクが低いとの注記を付けた。製品の使い方から見て即時の重大なリスクがある場合は、月例とは別にセキュリティアドバイザリーを出すとしている。
修正版は、Confluenceが11.0.1、LTS(長期サポート版)の10.2.20(推奨)、同9.2.27~9.2.28。Jiraは11.3.13と10.3.27(いずれもLTSで推奨)、Bitbucketは10.5.2、LTSの10.2.9(推奨)と9.4.27。Bambooは13.0.1、LTSの12.1.13(推奨)と10.2.26、Crowdは7.2.6(推奨)と案内している。いずれもData Center向けの版で、掲載は11月17日時点のものだ。
Confluenceをめぐっては、月例とは別に11月9日(米国太平洋時間)、Apache Axis由来のリモートコード実行(CVE-2026-90436)のアドバイザリーが出ている。セキュリティ企業のラピッド7は、この脆弱性の悪用を検知したと発表した。今回の月例情報の掲載項目には含まれない別件だ。
では、情シスは318件のうち、どこから手を付けるべきか。製品別の内訳には件数の多さだけでは見えない偏りがあり、前月と並べると浮かぶ数字もある。
アトラシアン月例情報、製品別の内訳
(出典:アトラシアンの発表をもとに作成)
この記事の続き >>
・前月の176件から、クリティカルは何倍に増えたのか
・件数の順位と重大度の順位が入れ替わる製品はどれか
・修正版の表に載らない系統と、Server版の扱い
・前月の176件から、クリティカルは何倍に増えたのか
・件数の順位と重大度の順位が入れ替わる製品はどれか
・修正版の表に載らない系統と、Server版の扱い
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
