
- 会員限定
- 2026/11/17 21:44 掲載
Confluenceに認証不要の致命的欠陥、ラピッド7が実際の攻撃を検知―自社は大丈夫か


セキュリティ企業のラピッド7は11月16日、アトラシアンの企業向けコラボレーション基盤「Confluence Data Center」の脆弱性「CVE-2026-90436」が実際に悪用されていると発表した。認証なしにリモートからコードを実行される恐れがあり、同社のMDRが11月13日に顧客環境への悪用を検知したという。
(出典:ラピッド7)
この脆弱性は、Javaでウェブサービスを作るための基盤「Apache Axis 1.x」に存在する。認証なしにリモートからコードを実行される恐れがあり、影響を受けるのはAxis 1.4までだ。Apache Software Foundationが11月6日にCVEとして公表していた。
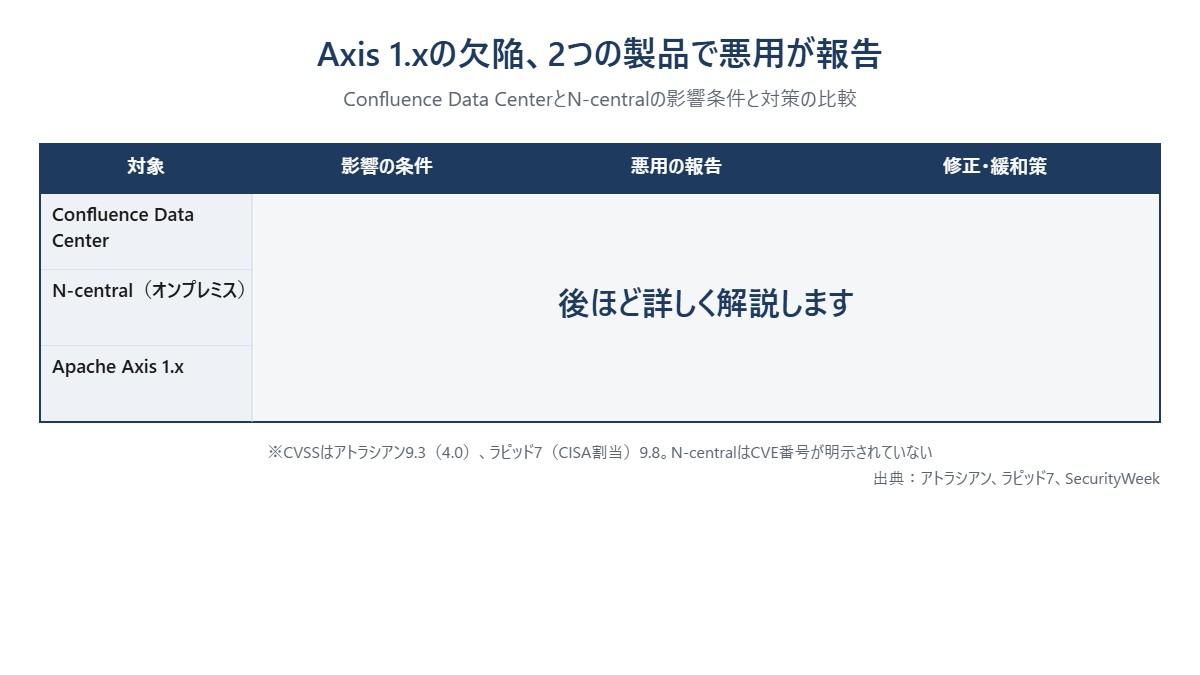
深刻度の評価は2つある。ラピッド7は、米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が割り当てたCVSSスコアを9.8としている。一方、アトラシアンは自社の評価(CVSS 4.0)として9.3と示しており、いずれも最も深刻な「クリティカル」に当たる。
Confluence Data Centerでは、「Remote API(XML-RPC/SOAP)」が有効な場合に影響を受ける。アトラシアンによると、対象は1.x~9.xで、10.x以降とクラウド版は影響を受けない。修正版は9.2.28で、同社は11月9日(太平洋時間)に公式アドバイザリーを公開し、11月10日に更新した。ただし、悪用の検知はラピッド7の発表であり、アドバイザリーには悪用の記載がない。
ラピッド7は、通常のパッチサイクルとは別に緊急で対応するよう推奨している。Confluenceでは9.2.28または10.x以降へ更新するか、更新できない間はRemote APIを無効化する。無効化に再起動は不要だが、APIに頼るスクリプトや外部ツールが動かなくなる可能性がある。侵害の痕跡を探すため、Confluence向けに4件、N-central向けに3件のIPアドレスが公開されている。
N-ableの「N-central」についても、同じ11月13日にN-ableが、CVE-2026-90436と強く関連する脆弱性の悪用を報告したという。N-centralを狙う攻撃コードは11月12日に公開されていた。ラピッド7は、オンプレミス版で「Legacy API」の無効化を確認し、2026.4 HF3への更新を進めるよう呼びかけている。
では、なぜこの欠陥は、修正版を待てない状況のまま複数の企業向け製品で同時に狙われたのか。背景には、ある古い部品の素性と、攻撃が始まるまでの意外な速さがある。
Axis 1.xの欠陥、2つの製品で悪用が報告
(出典:アトラシアン、ラピッド7、SecurityWeekをもとに作成)
この記事の続き >>
・20年前の部品が、いま企業システムの火種になった理由
・攻撃コード公開から数時間、N-centralで起きた攻撃の連鎖
・最新パッチを当てても侵害された例と、次に注目すべき3つの焦点
・20年前の部品が、いま企業システムの火種になった理由
・攻撃コード公開から数時間、N-centralで起きた攻撃の連鎖
・最新パッチを当てても侵害された例と、次に注目すべき3つの焦点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
ASM・CTEM・脆弱性診断・レッドチームのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
