
- 会員限定
- 2026/11/20 19:55 掲載
富岳の秘密鍵430件に持ち出し痕跡、半数超はパスフレーズなし 他機関への接続も


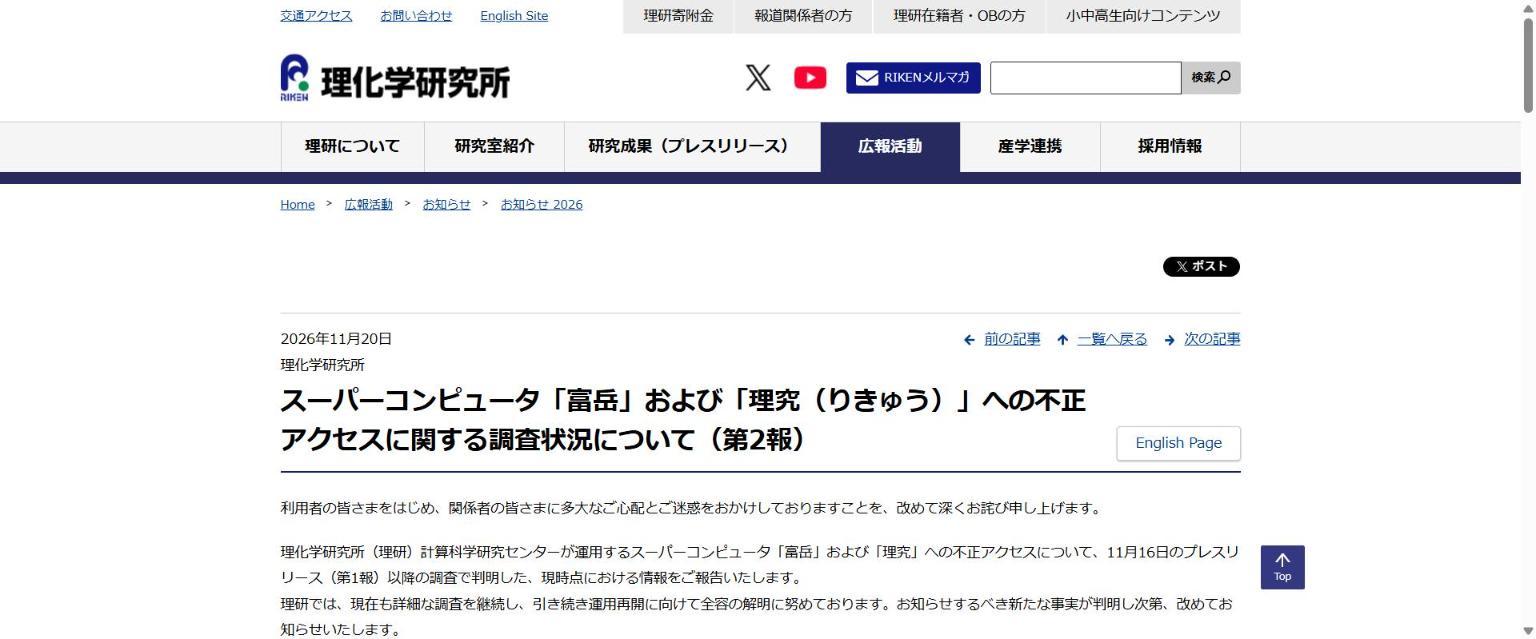
理化学研究所は11月20日、スーパーコンピューター「富岳」への不正アクセスに関する第2報を公表した。利用者4,222名の住所や電話番号などが漏えいした可能性があり、他機関への接続に使う秘密鍵430件には持ち出しの痕跡があった。運用再開は未定で、外部有識者を含む調査委員会を設置する。
(出典:理化学研究所)
理研は、AIを活用した高度なログ解析などで、侵入者が対象の情報にアクセスした痕跡を特定したと説明している。外部での悪用は確認されていないものの、漏えいが発生したことを前提に緊急対応を行うとしている。
11月14日から運用を停止している「富岳」では、第1報で公表した氏名、メールアドレス、利用者IDに加え、アカウント登録時に入力した住所、所属、電話番号などの連絡先、本人確認状況の記録も対象になった。本人確認の記録は使用した書類の種類のみで、書類そのものの流出は確認されていない。
認証情報の持ち出しも明らかになった。一部の利用者のホームディレクトリから、他機関のスーパーコンピューターやクラウドなど外部システムへの接続に使うSSH秘密鍵などが、収集・移動された痕跡が見つかったという。
件数は430件で、パスフレーズの設定がない秘密鍵が233件、設定がある秘密鍵が197件。一部の認証情報では、すでに外部への接続の痕跡も確認されているが、それ以外の悪用は確認されていないとしている。
理研は対象の利用者に個別に連絡し、各接続先での鍵の無効化と再発行を依頼している。「富岳」や理研をかたる不審なメールのリンクや添付ファイルを開かないよう、注意も呼びかけた。
今後は、侵害が確認されたサーバの証拠保全を行い、専門的な調査を進める。警察の捜査にも協力しており、11月16日に埼玉県警、16日と19日に兵庫県警へ経緯を説明した。
運用再開は、公開サービスと管理用ネットワークの分離、サーバの再構築などの再発防止策を講じたうえで判断する。理研は改革プランを早急にまとめるとともに、外部有識者を含む調査委員会を設置するという。
では、侵入者はどこから入り、持ち出された鍵はなぜ他機関への火種になりうるのか。背景には、第1報で判明した侵入の経緯と、SNSで広がった懸念の声がある。
富岳不正アクセス、経緯と判明した範囲
(出典:理化学研究所の発表をもとに作成)
この記事の続き >>
・侵入口となった公開ダッシュボードと、第1報からの経緯
・秘密鍵の半数超がパスフレーズなしという意味
・SNSで広がった鍵の使い回しへの懸念と、次の焦点
・侵入口となった公開ダッシュボードと、第1報からの経緯
・秘密鍵の半数超がパスフレーズなしという意味
・SNSで広がった鍵の使い回しへの懸念と、次の焦点
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
