
- 会員限定
- 2026/11/18 10:43 掲載
富岳に不正侵入、最大4,597人の氏名やSSH秘密鍵が流出の恐れ 運用停止、再開は未公表


理化学研究所は11月16日、スーパーコンピュータ「富岳」の運用系システムが不正アクセスを受け、「理究」を含む利用者最大4,597名の氏名やメールアドレス、SSH秘密鍵などが外部に持ち出された可能性があると発表した。富岳は14日に運用を停止している。侵入者は認証情報の一部で他システムへの接続も試みたという。
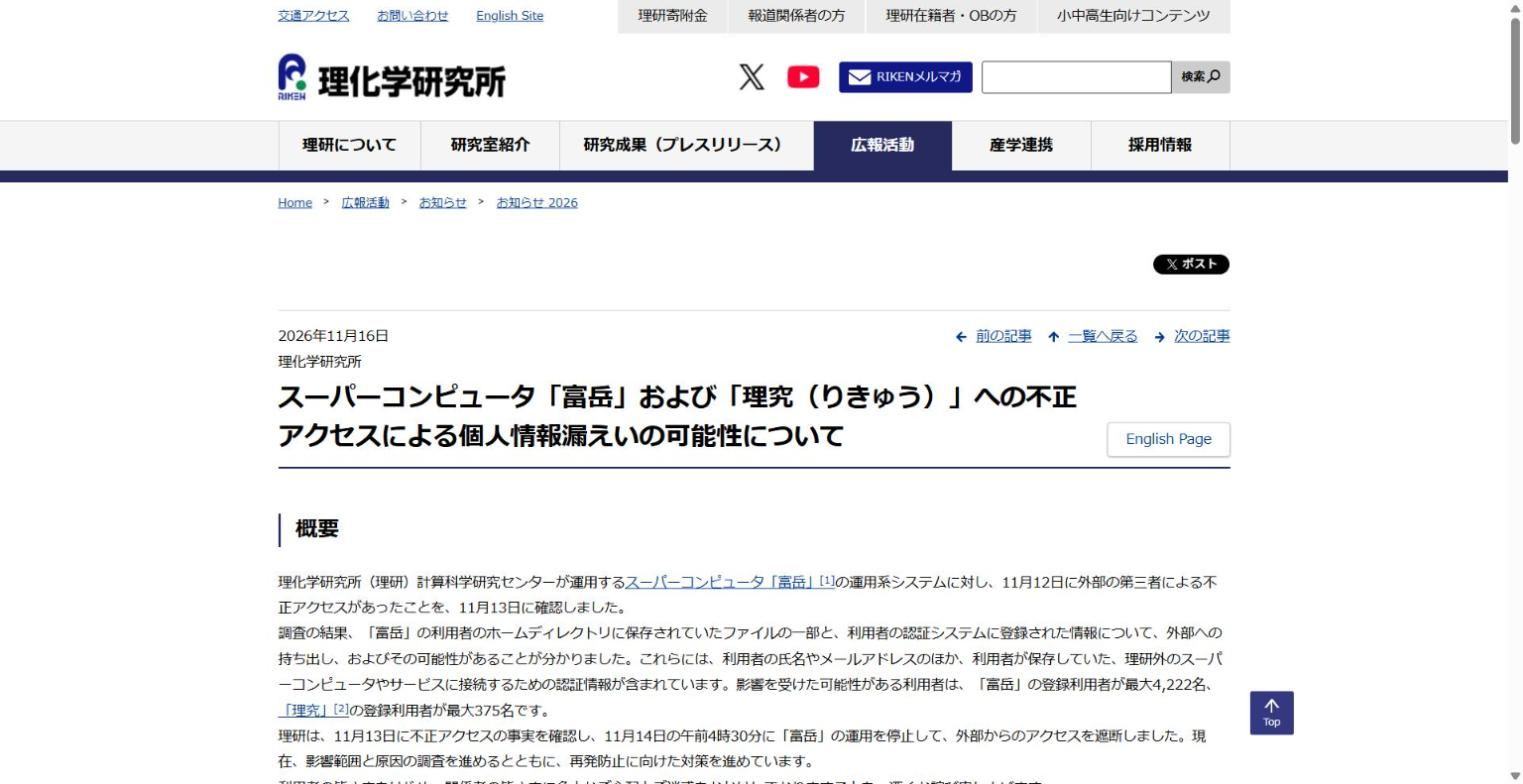
(出典:理化学研究所)
理研によると、11月10日から13日にかけて、インターネット上に公開されていた富岳の稼働状況を表示するウェブページ(ダッシュボード)を足がかりに、運用系の内部ネットワークへ不正に侵入されたという。具体的な侵入方法は調査中としている。侵入者は複数のサーバを不正に操作し、一部では不正なプログラムの設置など改ざんも行われていた。
影響を受けた可能性がある利用者は、富岳の登録利用者が最大4,222名、スーパーコンピュータ「理究」の登録利用者が最大375名の、合計で最大4,597名。
利用者の認証システムに登録された情報としては、富岳の利用者の氏名、メールアドレス、ID、理究の利用者の氏名、メールアドレスが対象となる。このほか、利用者のホームディレクトリに保存されていたファイルの一部も持ち出された可能性がある。
この中には、利用者が保存していた理研外のスーパーコンピュータやサービスに接続するための認証情報(SSH秘密鍵、アクセスキーなど)や、研究データが含まれる。現時点で研究成果が外部に流出した具体的な事実は確認されていない。
また理研は、侵入者が取得した認証情報の一部を使い、ほかのシステムへの接続を試みたことを確認したと説明している。二次被害の有無は調査中だ。
運用システムの保守管理は外部に委託しており、理研は11月12日に不審な通信を検知した後、委託先と連携して調査を始めた。15日午後4時18分には全利用者のログイン用の公開鍵を無効にし、利用者へメールで通知した。実行中と待機中の計算ジョブもすべて停止した。
理研は個人情報保護委員会や文部科学省などにも状況を報告した。利用者には、保存していたSSH秘密鍵や認証情報を接続先で無効にし、再発行するよう求めている。理研をかたる不審なメールへの注意も呼びかけた。
不審な通信の検知から運用停止まで、理研の対応は時系列でどう進み、再開を阻む課題は何か。
富岳不正アクセス、判明した事実と調査中の論点
(出典:理化学研究所の発表をもとに作成)
この記事の続き >>
・検知から運用停止まで、理研が動いた時間割の全貌
・「利用者の鍵」で広がりかねない、理研の外への波及
・再稼働の条件に並んだ、保守体制の見直しとAI防御
・検知から運用停止まで、理研が動いた時間割の全貌
・「利用者の鍵」で広がりかねない、理研の外への波及
・再稼働の条件に並んだ、保守体制の見直しとAI防御
今すぐビジネス+IT会員に
ご登録ください。


新規登録キャンペーン実施中
Amazonギフト券5,000円分
毎月抽選20名様にプレゼント
対象:期間中、上の「今すぐ登録(無料)」ボタンから
プレミアム会員にご登録いただいた方
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
情報漏えい対策の関連コンテンツ
あなたの投稿

PR
PR
PR
