
- 会員限定
- 2026/10/21 20:41 掲載
TiDBのPingCAP、日本国内で最大約5万件の個人情報が不正アクセスで漏洩したと発表


分散データベース「TiDB」を提供するPingCAPは10月21日、不正アクセスで日本国内の最大約5万件の個人情報が漏洩したと発表した。不正取得された認証情報で2026年9月9日から10月7日(米国時間)に社内システムへ入られ、データを複製された。TiDB Cloudへの不正アクセスやカード情報の流出は確認されていないという。
(出典:PingCAP)
同社によると、2026年9月9日から10月7日(米国時間、以下同じ)にかけて、第三者が不正に取得したアカウントの認証情報を使い、社内システムにアクセスしてデータの複製を取得した。PingCAPは10月7日にインシデントを認識し、同日中に影響を受けた認証情報の無効化を始めた。不正取得が確認された認証情報はすべて無効化し、特定した不正アクセスの経路も遮断したという。
同社と外部調査機関の調査では、TiDB Cloudへの不正アクセスとクレジットカード情報の流出は確認されていない。
影響が確認されたデータは3種類で、顧客によって異なるという。TiDB Cloudのアカウント情報では、ユーザー名、メールアドレス、組織やプロジェクトとの関連付け、SQLエディタの実行履歴とエラー情報が対象となった。10月21日13時5分には、問い合わせ情報(サポートチケット情報)を追記している。取引関連情報では、顧客の連絡先(氏名、メールアドレス、企業名、電話番号)と契約条件(注文内容、支払い条件、請求設定)が含まれる。認証情報では、TiDB Cloud APIキーのPublic Key部分が対象で、暗号化されている。Private Key部分は流出しておらず、Public Keyだけでは操作できないという。
対応として、外部のセキュリティ専門会社と影響範囲や侵入経路を調べ、流出が確認されたキーなどのローテーション、アカウント権限の厳格化、ネットワーク管理の見直しを実施した。新たな脅威検知の仕組みも導入し、法執行機関への届け出と各国の監督当局への報告も済ませた。調査は続けており、新たな事実が判明すれば更新するとしている。
顧客には、アクセスログの確認、組織メンバーと権限の見直し、APIキーのローテーションを求めた。同社はメールでパスワードなどを尋ねることはないとして、不審なメールが届いた場合は返信せず、インシデント対応窓口に連絡するよう呼びかけている。
では、日本向けの報告と米国本社の報告は、どこが違うのか。
背景には、日本語版が触れていないソースコードの取得と、外部調査会社が見つけた4件の脆弱性がある。
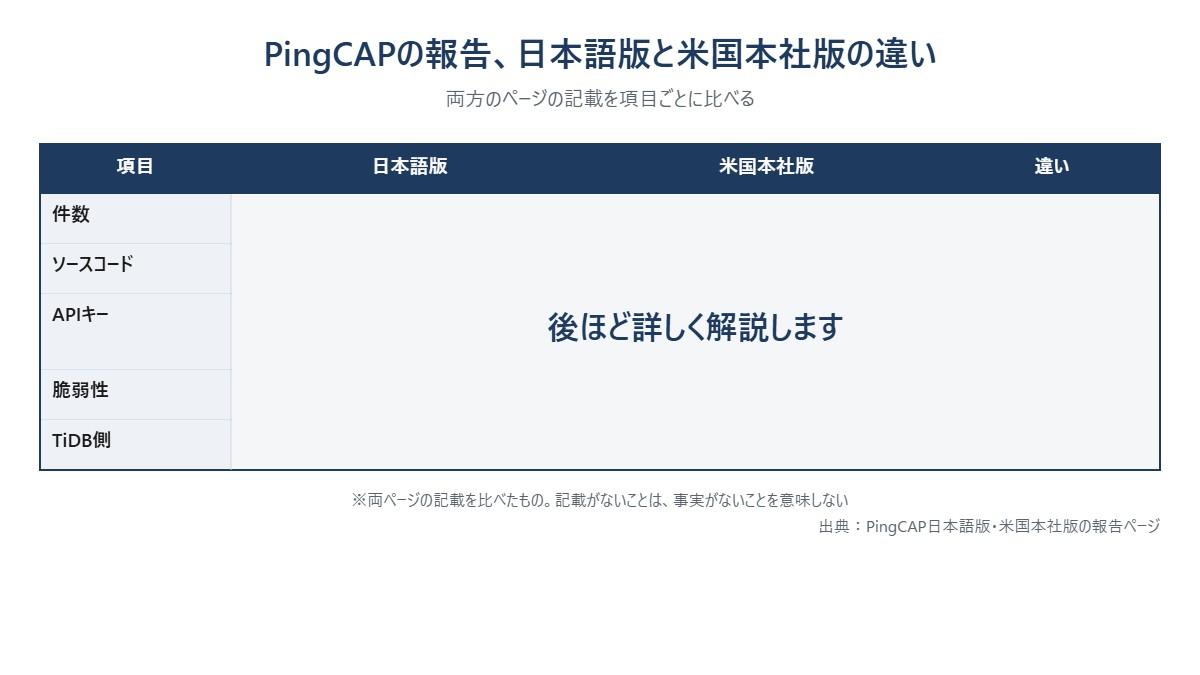
PingCAPの報告、日本語版と米国本社版の違い
(出典:PingCAP日本語版・米国本社版の報告ページをもとに作成)
この記事の続き >>
・日本語版にない、ソースコード取得の記述
・攻撃者の主張と、PingCAPが「未検証」とした認証情報
・10月12~13日に報告された4件の脆弱性と修正の経緯
・日本語版にない、ソースコード取得の記述
・攻撃者の主張と、PingCAPが「未検証」とした認証情報
・10月12~13日に報告された4件の脆弱性と修正の経緯
今すぐビジネス+IT会員に
ご登録ください。
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
情報漏えい対策のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
