
- 会員限定
- 2026/11/04 03:44 掲載
Android、216件の脆弱性を修正 操作不要でコード実行の恐れ、自社の端末は大丈夫か


グーグルは11月2日、Androidの2026年11月分のセキュリティ情報を公開した。216件の脆弱性を修正し、Frameworkには追加の実行権限なしにリモートでコードを実行される恐れのある「重大」が含まれる。悪用にユーザーの操作は不要という。対象はAndroid 14~17で、パッチレベル「2026-11-05」以降の端末が全項目に対応する。
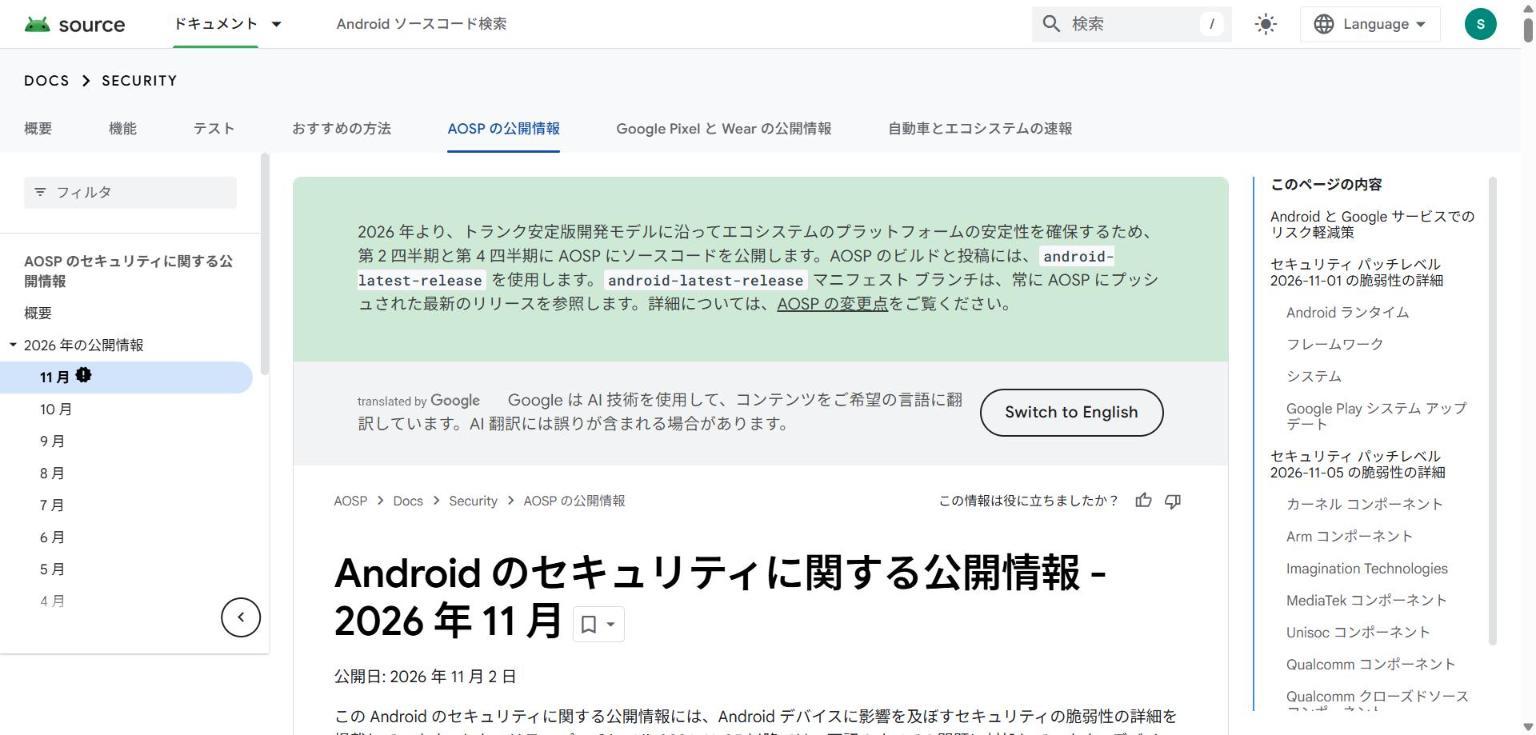
最も重大度が高いのは、Frameworkコンポーネントの「CVE-2026-58868」だ。追加の実行権限を必要とせず、リモートでコードを実行されるおそれがあり、悪用にユーザーの操作は不要という。更新の対象はAndroid 14~17。
システム領域にもリモートコード実行の「重大」が2件(CVE-2026-58876、CVE-2026-58936)あり、同じくAndroid 14~17が対象となる。このほか「重大」には、権限昇格のCVE-2026-55275、CVE-2026-55283、CVE-2026-58984と、サービス拒否のCVE-2026-58814、CVE-2026-58882が並ぶ。
パッチレベル「2026-11-05」の側では、カーネルのBluetoothやpKVMなどに関する権限昇格も「重大」と位置付けた。
重大度の評価は、攻撃対象の端末で脆弱性が悪用された場合の影響に基づくと、グーグルは説明している。一方、公開情報には、実際に悪用が確認されたとの記載は見当たらない。
パッチレベルは「2026-11-01」と「2026-11-05」の2段階で提供する。Androidのパートナー各社には、公開の1か月前までにすべての問題を通知していた。AOSPのソースコードのパッチは、公開から48時間以内にAOSPリポジトリへ公開し、その後にAOSPリンクを追加して公開情報を改訂するとしている。
Android 10以降の端末は、一部の修正をGoogle Playシステムアップデートで受け取れる場合がある。
グーグルは直近でも、Android系TVボックスにバックドアを仕込んだ製造元を締め出している。
では、パッチレベルが「2026-11-01」まで届いた端末は、それだけで安心してよいのか。公開情報を読み解くと、2つの日付のあいだに、「重大」と評価された脆弱性が複数残っている。
Android 11月分、パッチレベル別の「重大」
(出典:Android Security Bulletin 2026年11月をもとに作成)
この記事の続き >>
・「11-01」止まりの端末に残る「重大」の中身
・メーカー側の公表と、グーグルの数字が合わない問題
・研究者が公表した通話停止バグ、悪用は確認されたか
・「11-01」止まりの端末に残る「重大」の中身
・メーカー側の公表と、グーグルの数字が合わない問題
・研究者が公表した通話停止バグ、悪用は確認されたか
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
モバイルセキュリティ・MDMのおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
あなたの投稿

PR
PR
PR
