
- 会員限定
- 2026/11/11 04:44 掲載
マイクロソフト月例更新1,094件 Outlookのゼロデイは悪用確認済み、自社は大丈夫か


マイクロソフトは11月11日、11月の月例セキュリティ更新プログラムを公開した。同社のリリースノートによると、対象のCVEは1,094件。うちOutlookのなりすまし脆弱性「CVE-2026-124194」は悪用が確認されており、細工したメッセージファイルを開くと、認証に使うNTLMv2ハッシュが攻撃者に漏れる恐れがある。
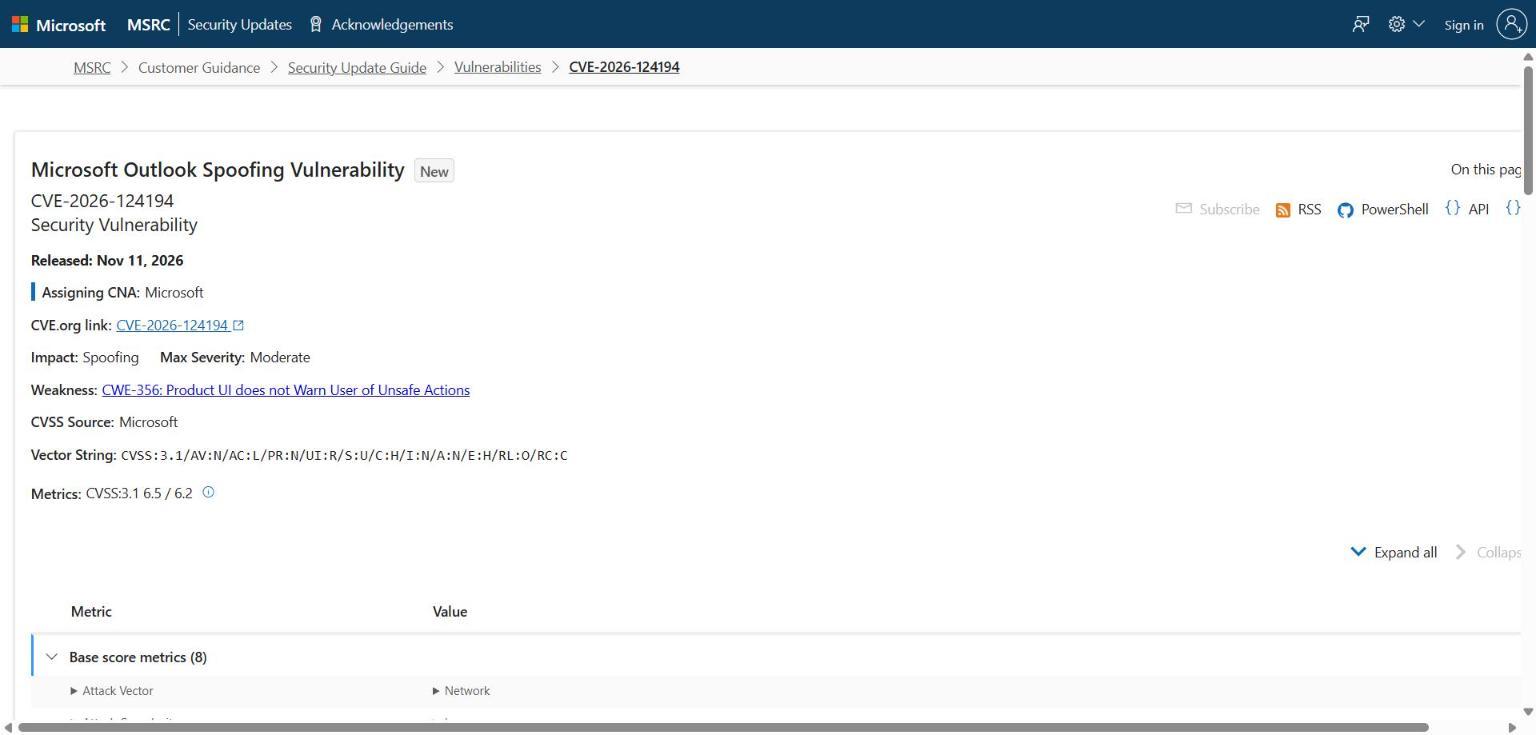
(出典:マイクロソフト)
製品群別の修正件数は、Windowsが726件、Officeが174件、SQL Serverが59件、開発ツールが53件、SharePoint Serverが27件、Azureが20件、Exchange Serverが9件、Defenderが1件、その他が25件。このほか、マイクロソフト以外のCVE165件(Chromeを除く)も再掲している。
注目されるのは、すでに悪用が確認されたゼロデイ脆弱性が1件含まれる点だ。Outlookのなりすまし脆弱性「CVE-2026-124194」で、MSRCは悪用状況を「Exploitation Detected(悪用を検出)」と評価している。更新プログラムの公開前に詳細が公表されていたかを示す「公表済み」は「No」だった。
MSRCの説明によると、認証されていない攻撃者が細工したメッセージファイルを送り、ユーザーに開かせると、Outlookが通常表示される外部コンテンツの警告を出さずに攻撃者の管理するネットワーク上の場所へ接続し、認証情報が漏れる可能性がある。漏れるのはNTLMv2ハッシュで、攻撃者はこれを使ってユーザーとして認証できるという。
一方、プレビューウィンドウは攻撃対象ではなく、ユーザーがファイルを開く操作が必要になる。最大深刻度は「Moderate」で、CVSS 3.1の基本値は6.5、現状値は6.2。弱点の種類はCWE-356(ユーザーに危険な操作を警告しないUI)とされている。
対象はMicrosoft 365 Apps for Enterprise(32ビット版・64ビット版)と、Office LTSC 2024、同2021(いずれも32ビット版・64ビット版)で、各製品向けにセキュリティ更新プログラムが提供されている。ビルド番号は、Office LTSC 2024が16.0.17932.21140、同2021が16.0.14334.21048。
では、深刻度が「Moderate」にとどまるこの脆弱性を、なぜ最優先で確認すべきなのか。背景には、同じ認証情報の漏えいを巡る過去の悪用の前例と、企業の防御側が打てる手立てがある。
この記事の続き >>
・CVSS 6.5でも悪用済み、スコアが映さない危うさ
・2023年のOutlook脆弱性で何が起きたのか
・マイクロソフトが示した防御策と、AIが関わる発見者の謝辞
・CVSS 6.5でも悪用済み、スコアが映さない危うさ
・2023年のOutlook脆弱性で何が起きたのか
・マイクロソフトが示した防御策と、AIが関わる発見者の謝辞
今すぐビジネス+IT会員に
ご登録ください。
今だけ毎月当たる!ずっと無料の会員登録キャンペーン

ビジネス+ITプレミアム会員(無料)に登録すると
抽選で毎月20名様に
Amazonギフト券 5,000円分 当たる!
プレミアム会員に登録する(ずっと無料) キャンペーン詳細・応募条件を見る※この表示が出ている方は自動的にキャンペーンにエントリーされます。特典送付時にビジネス+ITプレミアム会員を継続し、メールマガジン購読設定をオンにしていることが条件です。その他の条件は詳細をご覧ください
すべて無料!今日から使える、
仕事に役立つ情報満載!
-
ここでしか見られない
2万本超のオリジナル記事・動画・資料が見放題!
-
完全無料
登録料・月額料なし、完全無料で使い放題!
-
トレンドを聞いて学ぶ
年間1000本超の厳選セミナーに参加し放題!
-
興味関心のみ厳選
トピック(タグ)をフォローして自動収集!
セキュリティ総論のおすすめコンテンツ
Googleで見つけやすく

共有する
-
0
-
0
-
0
-
0
-
0
関連タグ
タグをフォローすると最新情報が表示されます
セキュリティ総論の関連コンテンツ
あなたの投稿

PR
PR
PR
